

Blog
Análisis sobre distribución entre apps, mini-programas y el ecosistema H5.

¿Tocar un botón de compra y que no pase nada durante un segundo? WebView mete JS, layout, pintado e input en un solo hilo principal; el mini-programa separa lógica y render. Así se rompe el techo de fluidez móvil de los dos modelos.

Una página H5 paga el impuesto de la red en cada arranque en frío; un mini-programa ya llegó precargado. Aquí se explica por qué el primer segundo de un flujo transaccional es tan distinto y qué le cuesta en conversión.

La versión offline de H5 depende de un service worker que puede no registrarse nunca; un mini-programa trata la experiencia offline como una capacidad integrada. Así se comportan ambos modelos cuando cae la red en un flujo transaccional.
En el metro o en un estadio, el H5 vuelve a descargar todo y se queda en blanco; un mini-programa mantiene su capa local y solo sus datos cruzan la red. Así se comportan los dos modelos cuando se cae la señal.
En un navegador real, el gestor de contraseñas ofrece la credencial guardada en cuanto aparece el campo de login. Dentro de un WebView el campo se queda vacío: los WKWebView de iOS no muestran las contraseñas del Keychain de Safari para contenido web, y el autocompletado del WebView de Android está desactivado por defecto y bloqueado por sugerencias, contexto y un servicio del sistema. Un runtime propio del host conecta un proveedor de credenciales nativo para que un login se rellene en todas partes.
En la web abierta, un Universal Link da al SO la oportunidad de abrir tu app; un App Link en Android hace lo mismo. Dentro de un WebView ese traspaso muere: al cargar la URL el propio WebView, el sistema nunca pregunta qué app debe manejarla, así que los archivos de asociación nunca se consultan. Para una app fintech, eso significa que la redirección que debe llevar al usuario a la app del banco para 3DS/SCA o a una wallet para confirmar un pago aterriza en silencio en una página web — o a ninguna. Un runtime propiedad del host puentea la apertura nativa para que el traspaso funcione en todos los motores.
En la web abierta navigator.geolocation devuelve coordenadas. Dentro de un WebView falla en silencio: Android desactiva la API de geolocalización por defecto y exige un callback del host, permiso en tiempo de ejecución y HTTPS, e iOS enruta cada petición por un WKUIDelegate que la app debe implementar. Un runtime propiedad del host conecta la ubicación nativa para que KYC, buscadores de sucursales y geovallas funcionen en cada motor.
En la web abierta, al pulsar «Pagar» se abre el panel de pago del navegador: Apple Pay en Safari, Google Pay en Chrome o la Payment Request API en todos los navegadores. Dentro de un WebView, esos botones desaparecen en silencio: Apple Pay no está disponible en WKWebView y Android desactiva la Payment Request API por defecto. Un runtime propio del host conecta los SDK de pago nativos para que un pago funcione en cada motor.
En la web abierta Canvas y WebGL impulsan gráficas de velas, libros de órdenes y posiciones 3D fluidas. Dentro de un WebView tiemblan o mueren: el WebView de Android cae a renderizado por software salvo que la aceleración de hardware esté activa a nivel de ventana, e iOS mata en silencio el proceso GPU de WebKit sin disparar webglcontextlost. Un runtime propiedad del host conecta el render nativo para mantener las gráficas a 60fps en cada motor.
En la web abierta, la Web Speech API da a las páginas texto a voz y entrada por voz. Dentro de un WebView falla de dos formas opuestas: Android WebView nunca implementa speechSynthesis, e iOS WKWebView expone webkitSpeechRecognition pero nunca muestra el aviso. Un runtime propio del host conecta la voz nativa para que las funciones de voz funcionen de verdad.
En la web abierta, env(safe-area-inset-*) mantiene tus botones libres del notch, la Dynamic Island y el indicador de inicio del iPhone. Dentro de un WebView esas mismas variables pueden resolverse a cero, el primer render puede ignorarlas, y la barra de acción inferior —el botón de orden, la confirmación de operación, conectar wallet— resbala bajo la barra de gestos del inicio, donde los toques nunca se registran. Para una app de trading, eso significa que el control que más necesita el usuario es el que no puede alcanzar. Un runtime propiedad del host expone los márgenes de zona segura nativos para que todos los motores respeten el hardware.
En la web abierta, una página puede emparejar un dispositivo Bluetooth Low Energy con navigator.bluetooth. Dentro de un WebView ese objeto no existe: Android WebView nunca lo expone e iOS WebKit nunca lo implementó. Un runtime propio del host conecta el BLE nativo para que monederos de hardware, llaves de seguridad y terminales se emparejen en todos los motores.
En la web abierta, un clic en un PDF, CSV o APK lo descarga. Dentro de un WebView ese mismo enlace no hace nada: Android exige que el host conecte setDownloadListener, e iOS WKWebView no tiene gestor de descargas. Un runtime propio del host hace la ponte de la descarga para que una acción de guardar funcione en cada motor.
En la web abierta, window.print() abre el cuadro de impresión y guarda en PDF. Dentro de un WebView es un no-op silencioso: Android exige que el host conecte createPrintDocumentAdapter con PrintManager, e iOS WKWebView ignora la llamada. Un runtime propio del host puentea la impresión y la exportación a PDF para que un botón funcione en cada motor.
El audio y vídeo en vivo sobre WebRTC es de primera clase en la web móvil hasta que corre dentro de un WebView. En Android, la decisión de permiso de getUserMedia se delega al host mediante onPermissionRequest, y en iOS WKWebView trae la captura de medios desactivada por defecto. Un runtime propio del host puentea los medios en tiempo real, una API para cámara, micrófono y conexión peer en cada motor. Esto trata sobre flujos bidireccionales en vivo y conexiones peer, no la captura de cámara de una vez del post 38 ni la doble puerta de permisos del post 39.
Las passkeys y WebAuthn asumen un navegador real con autenticador de plataforma y tu dominio. Un WebView integrado no da ninguna de las dos: el WebView de sistema de Android y el WKWebView de iOS no exponen WebAuthn de forma fiable, y las passkeys se vinculan a la app host, no a tu sitio. Un runtime propio del host hace la ponte del autenticador nativo del dispositivo para que el inicio sin contraseña funcione en todas partes.
Una web app se apoya en temporizadores, sondeo y sincronización para mantenerse viva: el chat avanza, los paneles se actualizan, las subidas terminan, los tokens se renuevan. Dentro de un WebView ese contrato se rompe en cuanto la app pasa a segundo plano. Android pausa JavaScript; iOS WKWebView se congela por diseño. No hay Background Fetch, no hay Background Sync. Un runtime propio del host proporciona un puente real de tareas en segundo plano.
Dentro de un WebView, el transporte seguro de la pagina depende de lo que configure la app contenedora, y los valores por defecto son hostiles: Android bloquea el contenido mixto desde Pie pero no incluye anclaje de certificados y onReceivedSslError cancela en silencio, mientras innumerables apps lo arreglan con handler.proceed y confian en cualquier certificado (lo que Google Play rechaza y un atacante MITM aprovecha). iOS WKWebView se apoya en ATS pero no expone una API limpia de anclaje por peticion. Un runtime propio del host impone una politica unica: exigir HTTPS, anclar certificados, fallar cerrado y mostrar un error real y explicable.
Una app nativa comparte un almacén de credenciales con su pila de red. Dentro de un WebView ese almacén está aislado: el jar de cookies es distinto del navegador del sistema y del HTTP nativo, las cookies entre sitios se descartan por las reglas de SameSite, y cada fetch con credenciales necesita un apretón de manos CORS que la página no controla del todo. Un runtime propio del host ofrece un túnel de credenciales: un canal autenticado entre web y nativo.
DeviceMotion, DeviceOrientation y Vibration son de primera clase en la web móvil — hasta que se ejecutan dentro de un WebView. Android System WebView dejó la API de orientación desactivada hasta v55 y en muchas compilaciones sigue devolviendo aceleración en cero a menos que se configuren las banderas y permisos correctos; Vibration necesita un permiso VIBRATE explícito. En iOS, WKWebView ni siquiera expone requestPermission(), así que el flujo de iOS 13+ bloqueado por gesto nunca arranca. Un runtime propio del host puentea la capa de sensores: una API que lee el hardware real en cada motor.
Un selector de archivos que se abre al instante en Chrome queda inerte dentro de un WebView. El WebView de Android cancela cada solicitud de archivo por defecto a menos que la app implemente WebChromeClient.onShowFileChooser (y el antiguo openFileChooser en versiones viejas); olvida el callback, el permiso en tiempo de ejecución o el resultado de la actividad, y el toque no hace nada — sin error, sin selector. En iOS, WKWebView degrada en silencio capture=camera a la biblioteca de fotos dentro de los navegadores integrados, y un comportamiento de WebKit de larga data reinicia el FileList a un elemento en cada captura. Estas son funciones del lado de la app, no del lado web, así que la subida funciona es una propiedad del contenedor, no de la página. Un runtime propio del host ofrece un único flujo unificado de archivos y cámara que se comporta igual en cada dispositivo y versión de sistema.
Una app nativa incluye un layout consciente del teclado: cuando aparece el teclado, el campo enfocado se desplaza a la vista y nada queda oculto. Dentro de un WebView esa garantía desaparece. El WebView no redimensiona el viewport visual cuando aparece el IME; la página no ve la geometría del teclado; en Android e iOS el input en el que escribes queda cubierto. Los formularios de login y pago se vuelven una caja ciega. Un runtime propio del host ofrece un puente consciente del teclado.
Una app nativa controla su propio medio: pantalla completa, reproducción automática y audio en segundo plano funcionan. Dentro de un WebView ese control desaparece. La pantalla completa necesita una vista nativa a medida; la reproducción automática se bloquea salvo que el host active dos banderas ocultas; el audio en segundo plano muere al segundo plano. Un runtime propio del host ofrece un puente de medios: una superficie de reproducción predecible en todos los dispositivos.
Dentro de un WebView, una página que pide la cámara o la ubicación debe pasar dos puertas separadas — el permiso del SO y el permiso del WebView — y en Android el valor por defecto es denegar la segunda si la app no implementa el callback. Peor aún, el WebView de Android da a la app contenedora el control total del manejo de permisos web, sin el consentimiento por sitio de un navegador real: una vez concedido el permiso del SO, la app puede compartir la ubicación o la cámara con cualquier página del WebView sin otro aviso. En iOS, WKWebView añade un segundo aviso encima del de la app, y los navegadores integrados como TikTok e Instagram no tienen soporte oficial. Un runtime propio del host ofrece un único intermediario de permisos que alinea el consentimiento nativo y web, aplica concesiones por origen, exige contexto seguro y muestra un solo aviso consistente.
Una aplicación web progresiva depende de la Web Push API y un Service Worker para reconectar con los usuarios — recordatorios de carrito, noticias de última hora, alertas de viaje. Dentro de un WebView esa canalización no existe: Android WebView no tiene Push API ni activación en segundo plano, y los propios ingenieros de Apple confirman que Web Push no funciona en ninguna app que use WKWebView. El aviso de permiso nunca aparece, la suscripción falla en silencio y cada mensaje de reconexión que el H5 debía enviar desaparece. Un runtime propio del host lo restaura con un puente de notificaciones nativo — FCM o APNs en el dispositivo, un puente JS para registrar el token y una entrega idéntica al estándar web para la página.
En Android System WebView la Web Share API simplemente no existe: navigator.share es undefined. En iOS solo existe detrás de un gesto del usuario, un contexto seguro y una política de funciones que los navegadores integrados suelen eliminar. La página no puede abrir la hoja de compartir del sistema, así que el botón de compartir falla o cae en silencio a copiar-enlace. Un runtime propio del host expone un puente de compartir nativo real: una hoja, todos los motores, todos los navegadores integrados.
Una web app guarda datos de usuario, catálogos offline y estado de borrador en localStorage e IndexedDB, tratando al navegador como base de datos de registro. Dentro de un WebView ese supuesto se rompe: el almacenamiento es best-effort, nunca garantizado. Bajo presión de almacenamiento el navegador purga un origen entero de una vez (LRU); Safari borra el almacenamiento escribible por script tras siete días sin interacción; las actualizaciones y reinstalaciones de la app vacían el directorio de datos del WebView; y el contenido incrustado en el WKWebView de otra app se limita a casi el 15 por ciento del disco total. Un runtime propio del host ofrece persistencia controlada — un almacén sincronizado con el servidor, migraciones versionadas y una garantía de durabilidad en la que la página puede confiar.
Un enlace o window.open dentro de un WebView no abre una nueva pestana — no hace nada, en silencio. En Android el valor por defecto es setSupportMultipleWindows(false), que ignora toda peticion de abrir una nueva ventana; para que funcione la app debe activar multiples ventanas e implementar onCreateWindow y onCloseWindow, y la mayoria nunca lo hace. En iOS, el delegado createWebViewWithConfiguration de WKWebView devuelve nil por defecto, asi que target=_blank se descarta en silencio salvo que la app implemente WKUIDelegate, y cuando lo hacen suelen crear un segundo WKWebView cuyo historial de adelante y atras esta desconectado del primero. Un runtime propio del host aporta un unico gestor de ventanas que mapea los popups a pestanas dentro de la app o a una entrega externa coherente, mantiene el historial intacto y nunca deja morir un enlace en silencio.
El portapapeles del sistema es un canal global entre apps, y una página WebView puede leer todo lo que copió tu usuario: tarjetas, contraseñas, códigos de un solo uso. En Android el portapapeles era legible por cualquier app en segundo plano antes de Android 10 y solo ganó un aviso y una marca de datos sensibles en Android 12 (Android Developers y OWASP MASVS-CODE). En iOS, el portapapeles general es del sistema, persiste tras reinicios y se sincroniza entre dispositivos vía Universal Clipboard; iOS 14 añadió aviso de lectura e iOS 16 un aviso de pegado (OWASP MASTG). Pero la ruta de lectura web dentro de un WebView queda fuera de esas mitigaciones nativas: una página con acceso al portapapeles y un gesto del usuario puede cosechar las credenciales que la app acaba de copiar. Un runtime propio del host media el portapapeles en la capa nativa: marca los elementos sensibles como localOnly con expiración y condiciona las lecturas web a la intención explícita del usuario.
Un WebView no es una vista; es un motor de navegador que debe arrancar antes de poder dibujar. La primera vez que tu app crea uno, toda la pila de Chromium —librería nativa, V8, proceso de render, pila de red— se inicializa en el hilo de UI, bloqueando la entrada y arriesgando un ANR. En Android esa primera inicialización tarda 200–500 ms; en iOS, solo el lanzamiento del proceso WebContent puede detenerse dos segundos en un dispositivo en frío. Y lo peor: el motor es un componente del sistema que se actualiza por separado vía Play Store, así que una actualización pendiente de WebView puede romper tu arranque en silencio. Un runtime propio del host calienta, agrupa en pool y gestiona la versión del motor en lugar de dejar que el SO te sorprenda.
La tipografía de WebView no la gobiernan los estándares web sino el SO subyacente. iOS dibuja con San Francisco y PingFang SC, que soportan el rango completo 100–900; Android dibuja con Roboto y Noto, donde las versiones antiguas solo exponen 400/500/700 y el 500 se degrada en silencio a 400. La reserva de fuentes diverge — Noto Color Emoji en Android frente a Apple Color Emoji en iOS — y los kernels de fabricante como Tencent X5 desactivan por completo la reserva de fuentes no incluidas en lista blanca. El zoom de texto del sistema anula el CSS: WebSettings.setTextZoom en Android y UIContentSizeCategory en iOS multiplican en silencio cada px, rem y em, rompiendo los diseños. El resultado es una tipografía de marca que se ve bien en un motor y rota en el siguiente — emojis tofu, pesos colapsados y desbordamiento de diseño. Un runtime propio del host fija la tipografía: una pila de fuentes controlada, un zoom de sistema limitado, fuentes de reserva garantizadas y una asignación de pesos coherente de la que la página no puede desviarse.
La política de navegación por defecto de un WebView está mal en ambas direcciones. Si la dejas, cada enlace —incluida la página de pago del banco y el clon de phishing— se abre dentro de tu propio WebView, filtrando tu Referer, tu cookie de sesión y, en CVE reales, tu token de autenticación en la barra de URL. Si la tocas, envías crashes ERR_UNKNOWN_URL_SCHEME la primera vez que un usuario toca un número de teléfono. Y sin una lista blanca de host por defecto, una sola llamada de puente desprotegida se convierte en una toma de cuenta silenciosa. Un runtime propio del host decide, por enlace y por origen, qué sale y qué se queda.
La app host no puede controlar la pila de red de WebView. En iOS, WKWebView no puede interceptar HTTPS en absoluto — Apple documenta que registrar un WKURLSchemeHandler para http o https lanza NSInvalidArgumentException, y la intercepción NSURLProtocol de http/https no es compatible. En Android, shouldInterceptRequest es parcial: los saltos de redirección, blob: y javascript: nunca se disparan. Eso significa que no hay fijación de certificados forzada por el host, ni autenticación transparente, ni reutilización de conexiones, ni política de solicitudes — cada página renegocia TLS y la exfiltración a un host desconocido es invisible. Un runtime propio del host mediatiza la red en la capa nativa: fijación, autenticación firmada, lista blanca y telemetría unificada que la página nunca puede eludir.
Un WebView ejecuta el contenido web con todos los privilegios de la app host, y el puente de JavaScript es una superficie de escalada de privilegios sin muros. En Android, addJavascriptInterface inyecta un objeto Java en cada frame, incluidos los iframes, sin forma de verificar el origen del llamador; antes de Android 4.2 era ejecución remota de código directa, y hoy un puente amplio más contenido reflejado sigue siendo XSS que ejecuta código nativo con los permisos de tu app. web.dev confirma que WebView no tiene aislamiento de sitio real y entrega al host tus cookies y tu DOM. En 2026, CVE-2026-103922 (Capacitor, CVSS 9.6) mostró el fallo del límite de mismo origen en una app híbrida en producción. Un runtime propio del host traza el muro: mínimo privilegio, por origen, con control de capacidades.
Una pantalla WebView se parece a una página web, pero para un usuario de lector de pantalla no se comporta igual. iOS WKWebView descarta los anuncios aria-live urgentes que Safari sí respeta; el contenido web no hereda el escalado de fuente, la negrita ni el modo oscuro de la app nativa; el foco de la tecnología de asistencia se pierde en el límite nativo. Para una app de tráfico cuyo catálogo son páginas de terceros, esa brecha ya es legal: la Ley de Accesibilidad de la UE es aplicable desde el 28 de junio de 2025 y su umbral es WCAG 2.1 AA. Un runtime propio del anfitrión tiende el puente del árbol de accesibilidad en lugar de dejarlo al azar.
Dentro de una app híbrida, cada WebView puede estar en su propia partición de cookies y almacenamiento. El ITP de Apple particiona el almacenamiento de terceros por primer parte, un WKWebView efímero no guarda nada en disco y, en Android, la cookie jar es a nivel de proceso sin forma honesta de aislar una vista. El resultado es una identidad que deriva por sesión y por vista — el mismo cliente real parece un dispositivo distinto para tu pila de fraude y KYC, y tu tasa de rechazos falsos sube. Un runtime propio del host emite una identidad de dispositivo estable, firmada y con consentimiento, en lugar de apostar por almacenamiento de navegador particionado.
El formulario es donde se cierra el negocio, y la WebView es donde los formularios fallan. En iOS, WKWebView no dispara window.resize al abrir el teclado, así que las barras position:fixed quedan ocultas bajo él; el auto-scroll del foco apunta al elemento equivocado y el campo salta fuera de pantalla. En Android, la composición de entrada en chino, japonés y coreano pierde caracteres y congela el cursor dentro de la WebView. El autocompletado de contraseñas desaparece en silencio salvo que la app configure Associated Domains y el almacén de datos predeterminado. Una app de tráfico cuyo checkout es el HTML de otro es enviar un formulario que su propia plataforma no puede garantizar. Un runtime propio del anfitrión aporta una capa de entrada de primera parte en vez de apostar por el motor.
Un WebView promete el modelo de actualización instantánea de la web, pero su caché es una caja negra dividida entre dos plataformas. En iOS no hay offline ni Service Worker; en Android la caché ignora a veces tu Cache-Control. El resultado es una página que muestra el JS de la semana pasada bajo el HTML de esta semana: una pantalla en blanco que no puedes explicar. Un runtime propio del host sirve recursos versionados y deterministas en lugar de apostar por la opaca caché del navegador.
La capa web dentro de una app híbrida puede actualizarse por aire en segundos, pero está atada al binario nativo sobre el que corre. La página llama a puentes nativos cuyo contrato solo existe en una versión concreta de la app, y una parte grande de tus usuarios se queda en binarios viejos semanas o meses. Así, una corrección web que necesita una nueva capacidad nativa no puede salir sin pasar por la tienda, y un bundle web roto no puede revertirse de forma independiente del lado nativo. Un runtime propio del host te da un canal de release controlado, por versión y por usuario, en lugar de una split que no puedes gobernar.
La página que un comerciante envía a tu WebView no es solo su código — es una carga de scripts de terceros de analítica, anuncios, redes sociales, consentimiento y gestores de etiquetas que ni controla ni entiende del todo. En un WebView no hay bloqueador de contenido nativo ni protección de rastreadores, así que cada script se ejecuta, compite por el único hilo de JavaScript, exfiltra datos y amplía la superficie de ataque. El Web Almanac 2024 midió 375 KB de JavaScript de terceros en la página móvil mediana frente a 168 KB de primera parte — 2,2×. Un runtime propio del host intercepta la carga de recursos y gobierna los terceros en la capa WebView en lugar de esperar que la página se porte bien.
El punto de entrada se está moviendo de tu icono de lanzamiento a un agente de IA. Las apps que encierran sus flujos centrales en documentos remotos de WebView no pueden ser dirigidas de forma fiable por un agente, y corren el riesgo de ser omitidas en la era del clic cero.
Un checkout en un WebView está bien hasta que la función necesita un dispositivo real —Bluetooth, NFC, una notificación que realmente despierte el teléfono, una tarea en segundo plano. La plataforma web cubre una fracción de lo que exponen los SO móviles, y lo que cubre está dividido por motor. El arreglo habitual, un puente JS privado, es frágil e ingobernable. Un runtime de propiedad del host da a los mini-programas un conjunto estandarizado y revisado de capacidades nativas.
Corriges una vulnerabilidad de WebView como cualquier otra — excepto que no puedes. El motor Chromium dentro de WebView lo actualizan Android y Play Store, no tú. La seguridad de tu checkout, login y formularios en la app la decide un componente cuya versión no controlas ni puedes fijar.
Poner un checkout o un formulario dentro de un WebView parece rápido — hasta que te das cuenta de que el nombre, los datos de pago y la salud del usuario viajan por un documento obtenido de tu servidor y a menudo hacia terceros. Ese derivo choca con la minimización y residencia de datos del GDPR, y con el default de la IA en la nube de entrenar con lo que cruza la red.
Un problema de WebView suele ser un problema invisible. La pantalla está en blanco sin error, el diseño está mal solo en iOS, la petición falla en silencio — y en producción no tienes DevTools, no tienes puntos de interrupción, no tienes mapas de origen, nada que conectar. La depuración está desactivada por defecto en ambas plataformas por seguridad, y el renderizador vive en un proceso aislado en sandbox que el perfilador de la app no puede ver. Un runtime de propiedad del host convierte la web embebida en una superficie gobernada y reproducible en lugar de una caja negra.
Publicar una función mediante H5 en un WebView es como una puerta trasera: cambias el H5 en tu servidor y la función se lanza sin revisión de la App Store. Esa «puerta trasera» es una mina. En cuanto el H5 cambia lo que hace la app, o puentea a nativo de forma que la tienda nunca revisó, tanto Apple como Google pueden retirar la app, y los reincidentes pueden perder su cuenta de desarrollador. La velocidad que el equipo quería se vuelve el riesgo que tumba toda la app.
Un usuario inicia sesión de forma nativa, luego entra a una pantalla WebView y se le pide iniciar sesión otra vez. Un carrito llenado en WebView desaparece al volver a la carcasa nativa. La frontera entre el código nativo y el documento remoto elimina silenciosamente identidad y estado — y la desaparición de las cookies de terceros lo empeora.
Un WebView no es una vista; es un navegador. En Android cada instancia cabalga sobre un proceso renderizador Chromium separado; en iOS cada WKWebView levanta su propio proceso WebContent. Una página en blanco ya cuesta 50-80 MB, una pantalla de e-commerce real 120-200 MB, y no hay economías de escala —diez WebViews en caliente pueden hacer que un teléfono sea jetsammed en un segundo. Una app de tráfico que abre un WebView por mini-programa alojado está presupuestando en silencio su propio crash. Un runtime de propiedad del host agrupa y limita esa huella en su lugar.
Los crashes nativos llegan con trazas de pila y reportes simbolizados. Los fallos escondidos en los documentos remotos de tu WebView solo aparecen como «la app está rota» — porque la capa híbrida es, por defecto, un punto ciego de monitoreo.
Un WebView carga tus pantallas centrales desde un servidor que depende de servicios de terceros que pueden reprogramar precios, cerrar o cambiar políticas de un día para otro. Sin salida de emergencia, un solo rug pull puede dejar tu producto caído.
Cuando tus pantallas más valiosas viven en una WebView interna, cada salto de la web, redes o un push a la app pierde contexto — y el embudo de conversión gotea justo donde debería cerrar.
Cerrar artículos, listados y fichas de producto dentro de un WebView intraapp los hace invisibles para los buscadores y rompe las tarjetas de vista previa social, renunciando a los dos canales de crecimiento más baratos.
Cuando los flujos críticos corren en un WebView que carga documentos remotos, cada cambio en el servidor llega al 100% de los usuarios de inmediato — sin canary, sin despliegue por etapas, sin interruptor de apagado y con una matriz de versiones que no controlas.
Una WebView no es una vista ligera — es un motor de navegador Chromium encima de tu capa nativa. En los dispositivos de gama baja que sostienen tu app de tráfico, ese segundo motor grava en silencio la RAM, la batería y los fotogramas.
Cuando el inicio de sesión, el pago y el perfil viven dentro de un WebView que carga documentos remotos, heredas toda la superficie de ataque de la web — y pierdes los controles a nivel de app que deberían protegerla.
Una mirada de operador veterano sobre por qué las comisiones, las colas de revisión y la facturación obligatoria en la app (IAP) limitan el crecimiento, y cómo desacoplar la capa de servicios con un runtime de mini-programas cambia la economía.
La visión de un operador senior sobre por qué las apps de tráfico que ejecutan su recorrido central dentro de un WebView terminan con una atribución distorsionada — sesiones divididas, referencias eliminadas, cookies bloqueadas — y cómo un runtime propio del host restaura una medición limpia y de primera parte.
Una mirada de operador senior sobre por qué la pasarela WebView basada en tarjetas colapsa en mercados emergentes, y cómo un runtime propio del host que se conecta a rails locales (Pix, UPI, M-Pesa, GCash) recupera la conversión y la propiedad.
La mirada de un operador veterano — embeber H5 de terceros pone una superficie de código inauditable y responsabilidad de cumplimiento sobre el host; un runtime sandbox y revisado la hace controlable.
La mirada de un operador veterano — el H5 embebido se rompe en render, carga y capacidades frente al host; un runtime propio del host hace que los servicios se sientan nativos.
Muchos equipos intentan subir la retención metiendo servicios de terceros en un contenedor H5, y no ven movimiento. El H5 es una página web prestada; el mini-programa es el runtime propio del host. Seis frentes — login, pago, reenganche, experiencia, capacidad, ecosistema — deciden quién ayuda de verdad a retener y a engrosar el valor.
La mirada de un operador veterano — reimplementar la misma función en iOS nativo, Android nativo y web triplica el costo; un runtime universal lo colapsa a un solo código.
La mirada de un operador veterano — abrir tu app a desarrolladores de terceros arriesga caos; un catálogo abierto con APIs graduadas y sandbox mantiene al host abierto pero en control.
Muchos equipos suben DAU de verdad y los ingresos no se mueven. La fuga no está en el tráfico: el H5 entrega la transacción a un tercero. Un runtime de mini-programas mantiene la venta, los datos y el re-engagement dentro de tu app, para que los ingresos compongan en vez de filtrarse.
Una mirada de operador veterano sobre por qué incrustar H5 de terceros deja la identidad, los datos y la relación con el usuario en manos del proveedor, y cómo un runtime del host convierte el tráfico en activos que controlas.
La visión de un operador veterano sobre por qué las apps de tráfico construidas sobre WebView y H5 se recargan hasta la nada en redes débiles, y cómo un runtime propio del host que empaqueta y cachea su catálogo recupera la sesión cuando cae la señal.
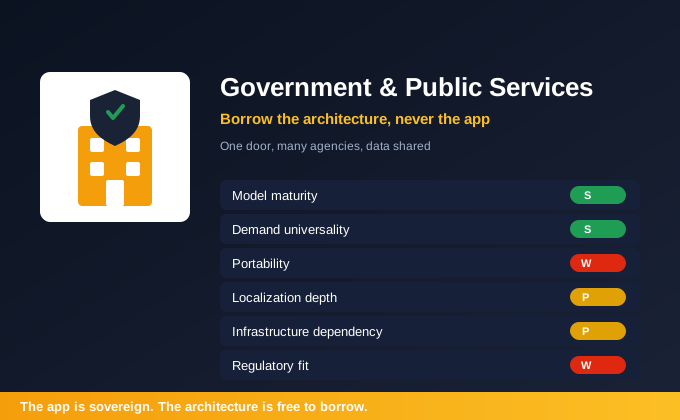
China convirtió al gobierno en un runtime — 1.070 millones de tarjetas electrónicas de seguridad social, 120 millones de usuarios registrados en 浙里办 de Zhejiang, y un servicio nacional de una sola red. Pero no puedes exportar una app de gobierno china. La lección es la arquitectura, no la carga. Esto es lo que un runtime universal debe copiar.
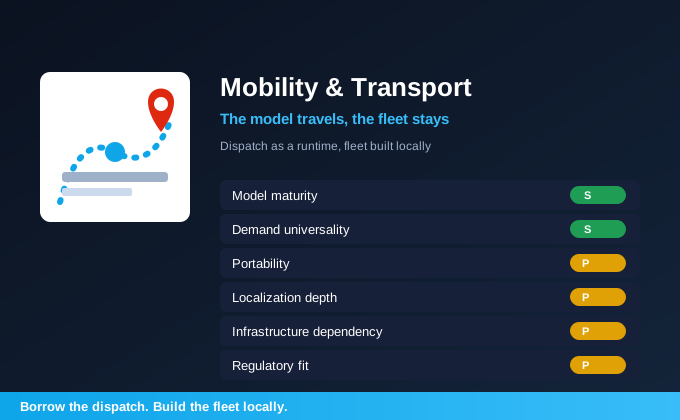
China tiene la capa de movilidad más activa del planeta — solo DiDi completó 12.390 millones de viajes en China en 2024 y 539 millones de chinos usan el servicio de viajes. Pero la lección para el extranjero es el modelo de despacho, no la flota. Esto es lo que un runtime universal debe copiar y lo que debe reconstruir localmente.
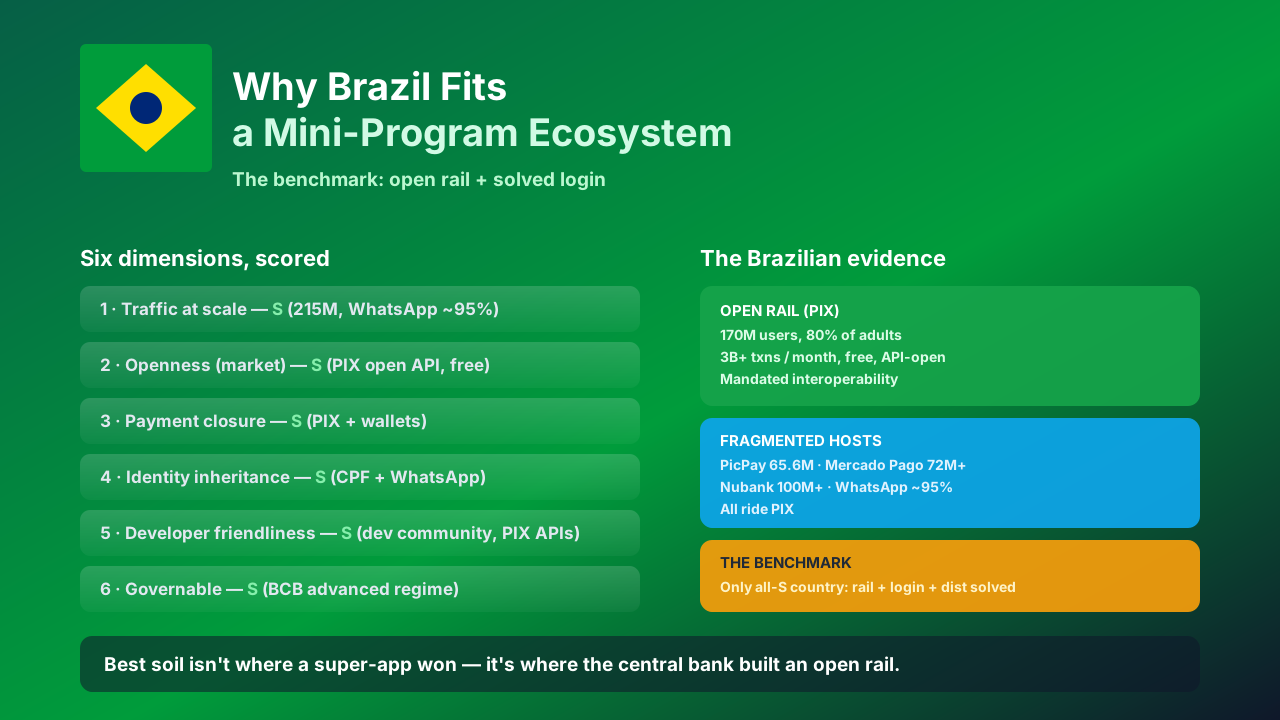
Brasil construyó la red de pagos en tiempo real más fuerte del mundo y luego la abrió. PIX — 170 millones de usuarios, 80% de los adultos, 3 mil millones de transacciones al mes, gratis y con API abierta — se apoya en PicPay, Mercado Pago y Nubank. Este es el caso de referencia.
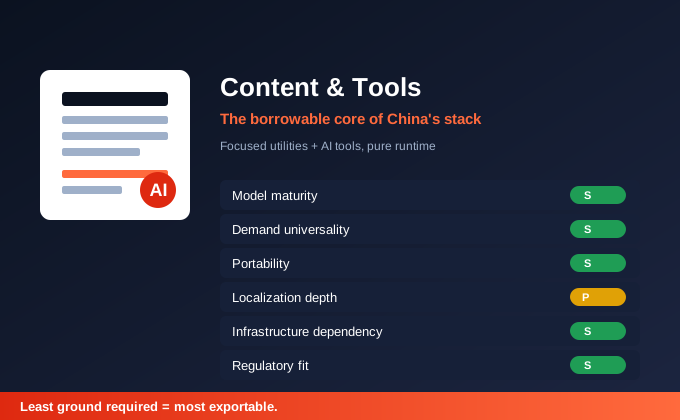
Los mini-programas de contenido y utilidades son la porción más exportable del ecosistema chino: lógica y render puros, sin sistema de pagos, sin identidad nacional, sin logística. Desde una recarga de teléfono con 740M de MAU hasta asistentes de IA, este es el patrón que un runtime universal puede llevar a cualquier lugar.
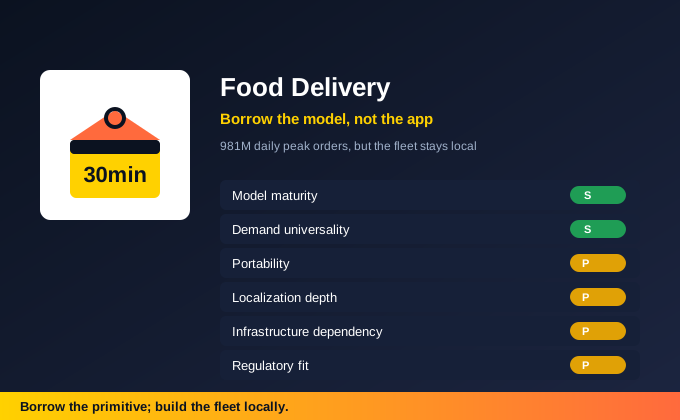
China opera la red de entregas bajo demanda más densa del mundo — un pico de 98M de pedidos en un día y 781B RMB en retail instantáneo en 2024. Pero la lección para el extranjero es el patrón, no Meituan. Aquí está lo que un runtime universal debe copiar y lo que debe reconstruir localmente.
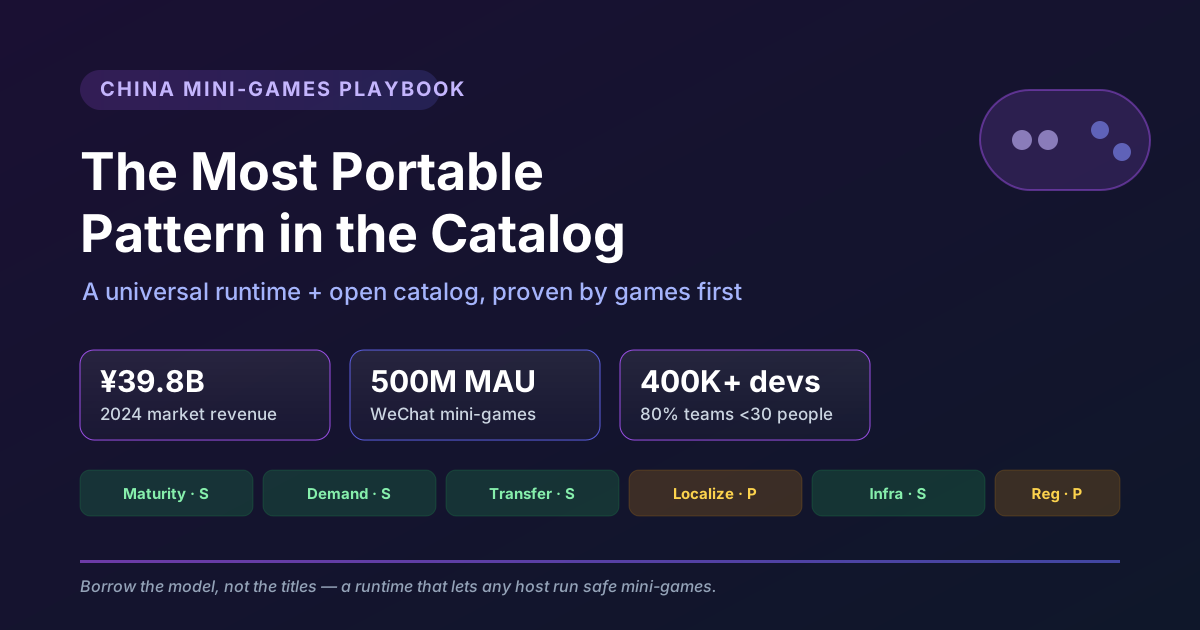
El mercado de mini-juegos de China alcanzó 39.800 millones de RMB en 2024, con 500 millones de usuarios mensuales y 400.000 desarrolladores. Es la prueba más clara de que un runtime universal y un catálogo abierto viajan — porque los juegos apenas dependen de infraestructura local.
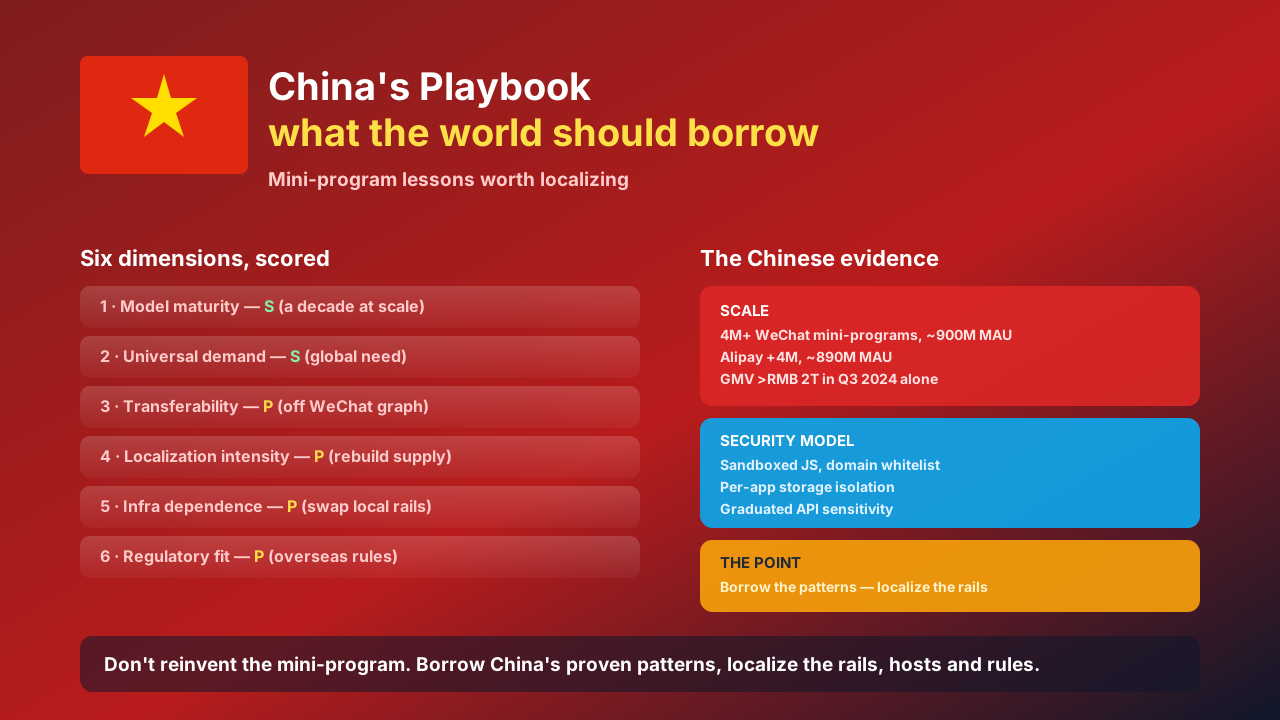
China montó el laboratorio de mini-programas más grande y maduro del mundo: 4M+ de mini-programas en WeChat, ~900M de MAU y billones en GMV, más un modelo de seguridad en sandbox que el resto aún persigue. Esta es una puntuación de qué patrones probados vale la pena adoptar y qué localizar.
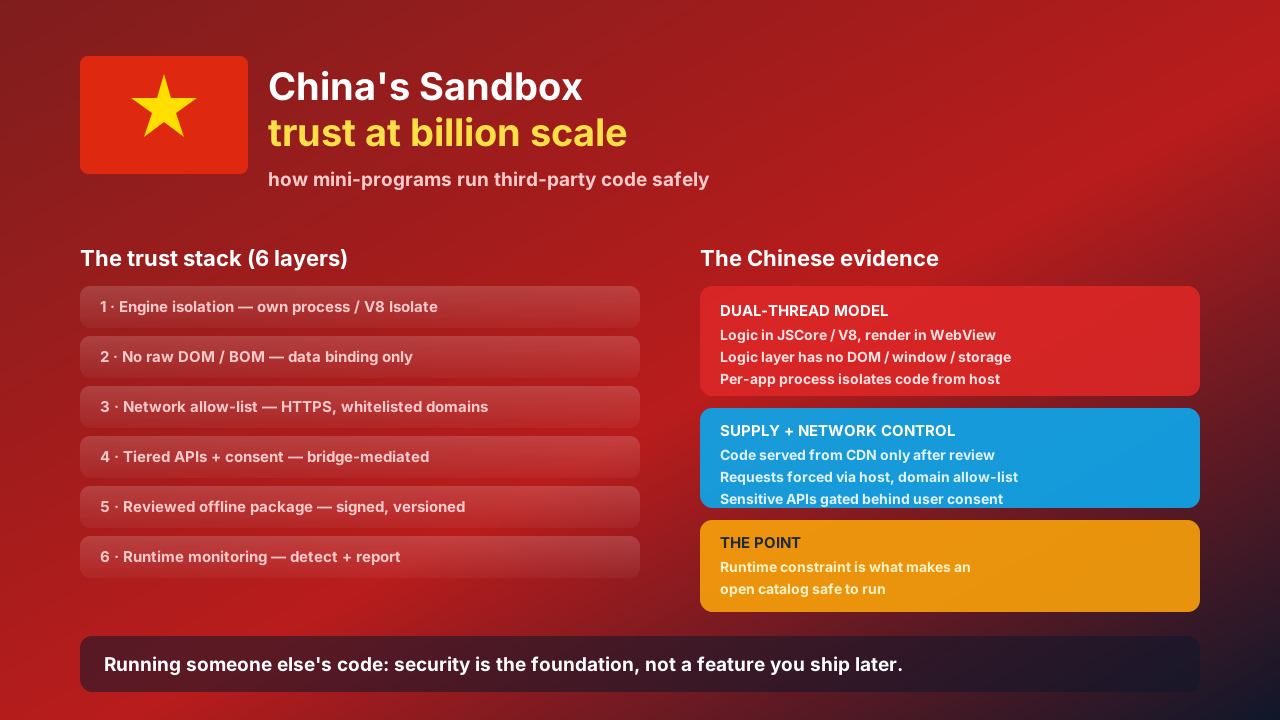
WeChat y Alipay ejecutan millones de mini-programas de terceros en mil millones de dispositivos, tocando pagos e identidad. Lo resolvieron con una pila de confianza por capas — aislamiento de motor, sin DOM crudo, listas blancas de red, APIs por niveles, paquetes revisados y monitoreo en tiempo de ejecución. Esa pila es exactamente lo que un runtime universal debe incluir.
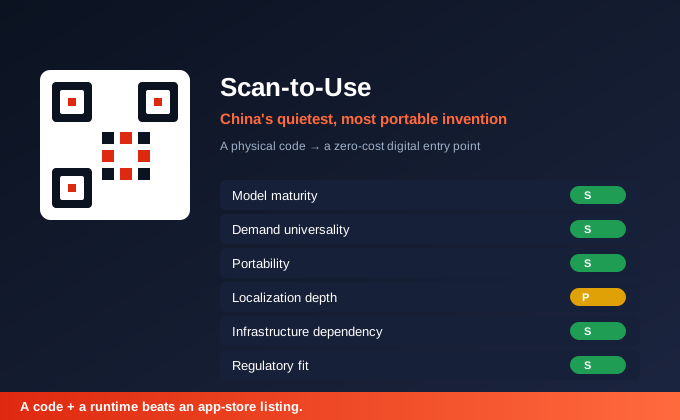
El flujo de código QR a mini-programa es el patrón más subestimado que China validó: un código físico se convierte en un punto de entrada digital de costo cero. Sin red de pagos, sin identidad nacional, sin logística — solo una cámara, un runtime y un toque. Ese es el lienzo más limpio que un runtime universal puede ofrecer.
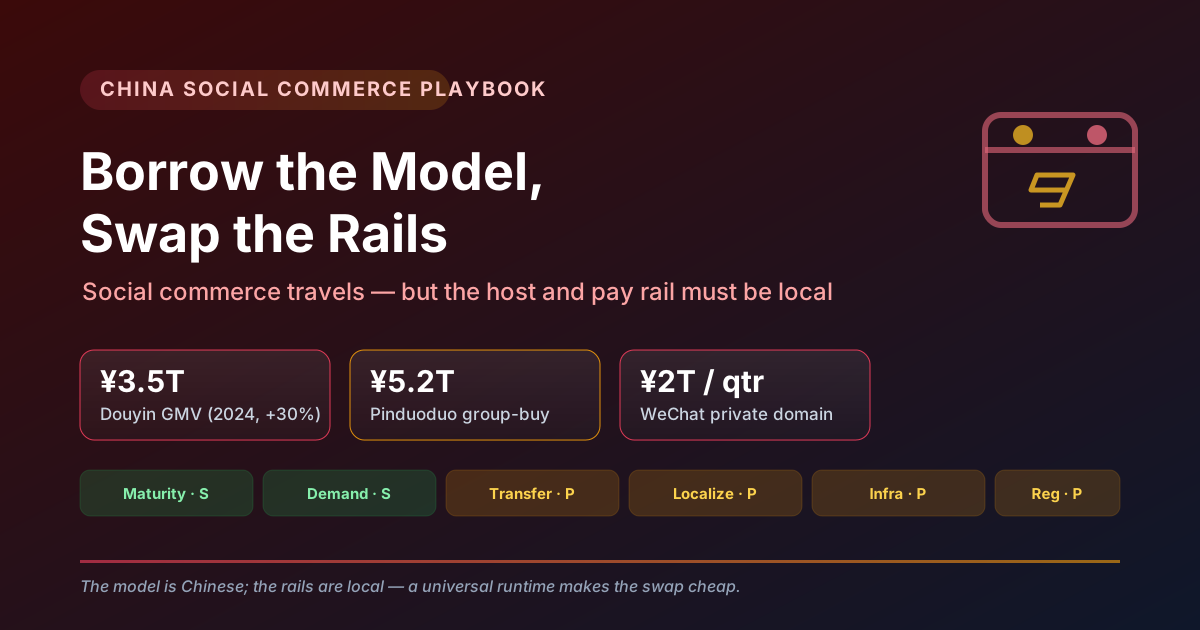
El comercio social de China alcanzó billones en GMV — Douyin ~3,5 billones RMB, Pinduoduo ~5,2 billones RMB, el dominio privado de WeChat superó 2 billones en un trimestre. La lección para el resto del mundo es clara: el modelo viaja, pero debes cambiar a un host social local y una pasarela de pago local.
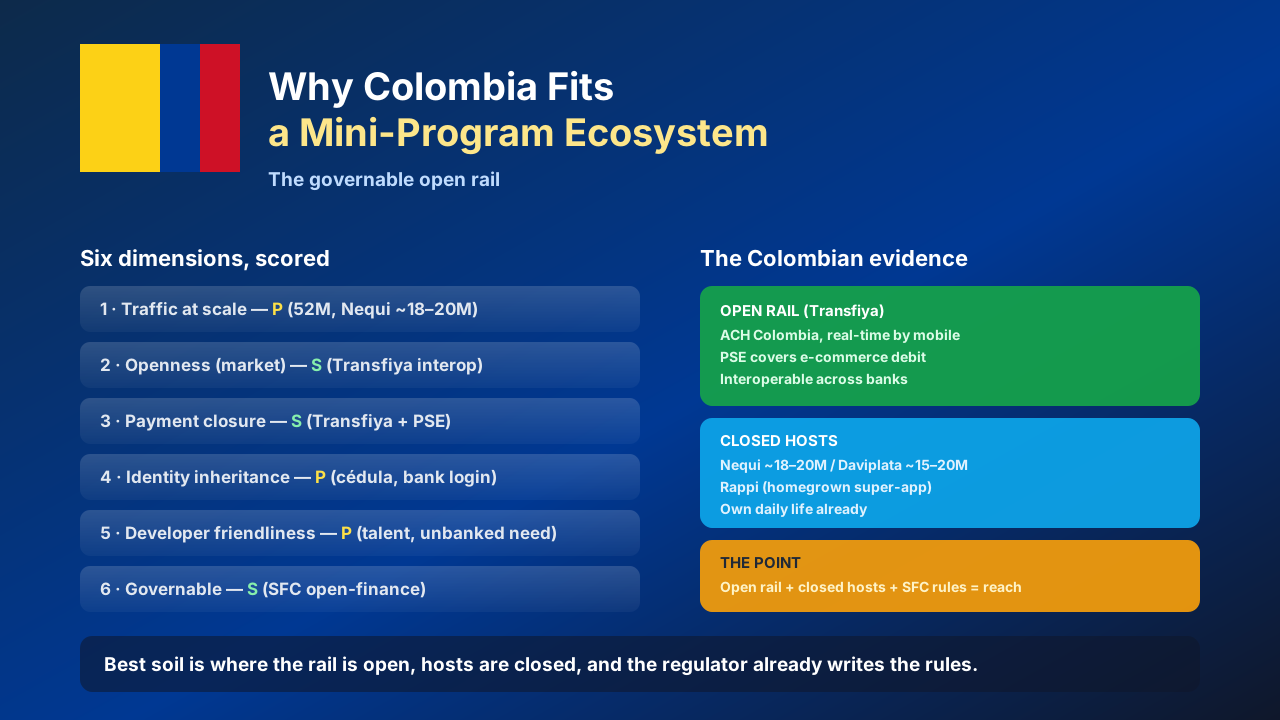
Colombia es el rail abierto gobernable. Transfiya ofrece pagos instantáneos interoperables, PSE cubre el comercio electrónico y la SFC ya está escribiendo el marco de finanzas abiertas — mientras Nequi, Daviplata y Rappi ya son hosts cerrados que dominan la vida diaria.
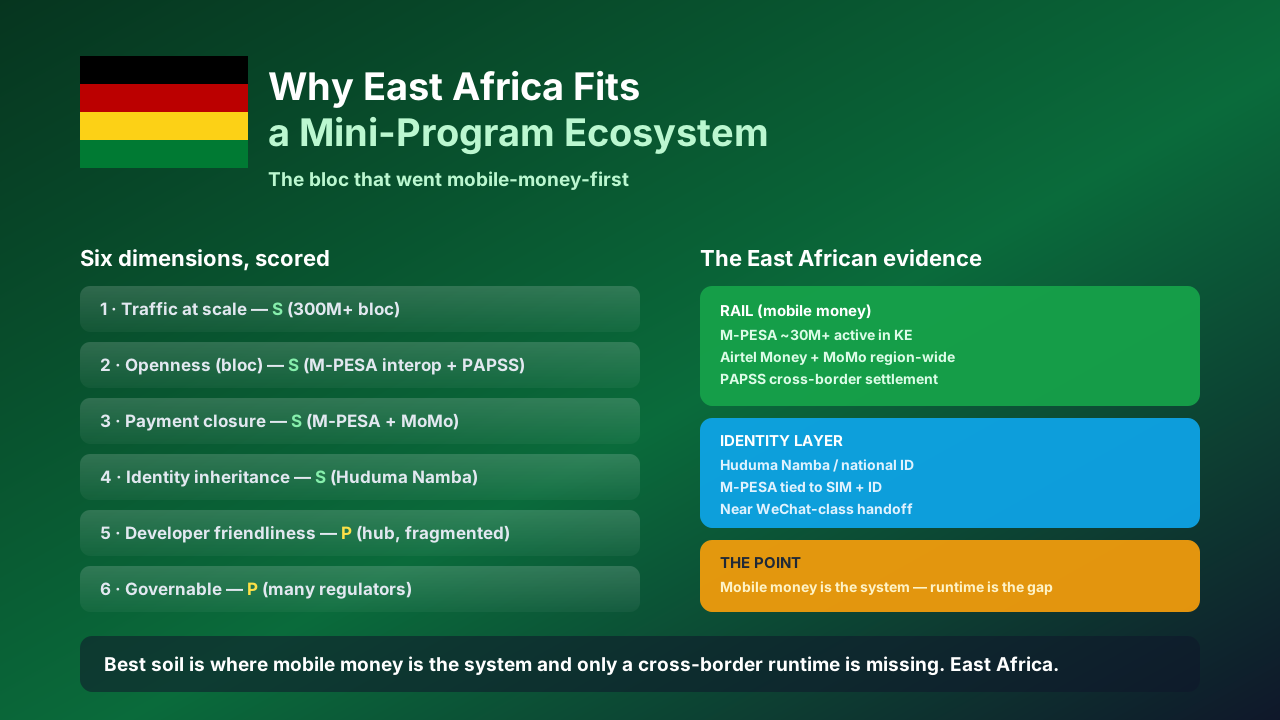
África Oriental no es un solo mercado: es un bloque de más de 300 millones de personas que pasó directamente al dinero móvil. Las redes M-PESA, Airtel Money y MoMo, sumadas a la liquidación transfronteriza PAPSS, la convierten en la región más preparada para pagos del mundo, fragmentada solo por hosts nacionales cerrados.
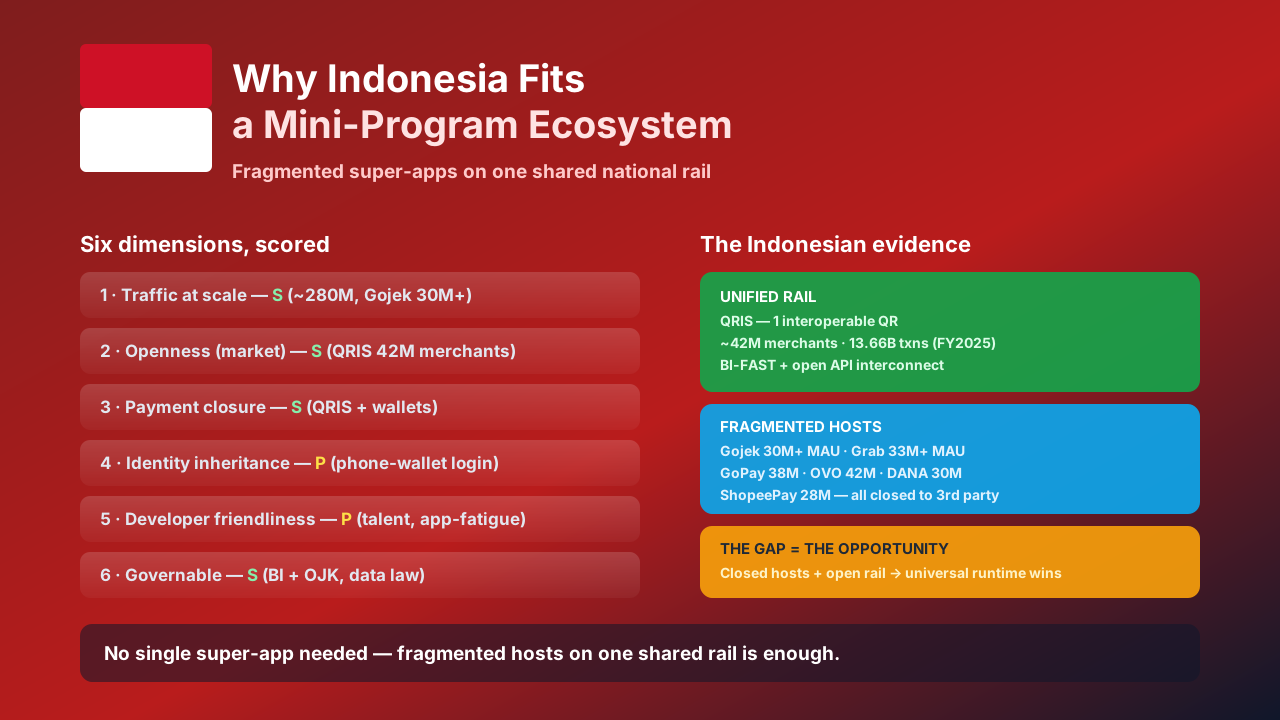
Indonesia tiene 280 millones de habitantes, una docena de super-apps y una red de pagos interoperable impuesta por el gobierno — pero los hosts permanecen cerrados. Esa brecha es precisamente la oportunidad.
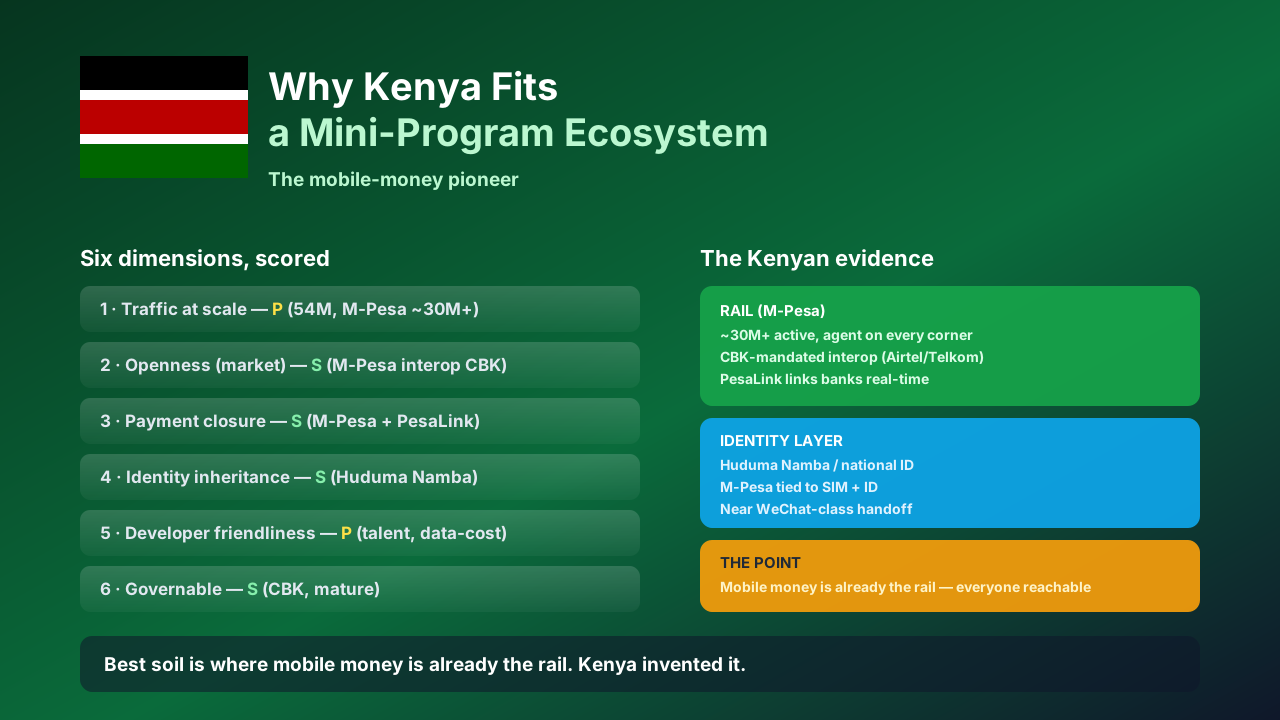
Kenia es la pionera del dinero móvil. M-Pesa es el rail de la vida diaria — 30M+ usuarios activos y un agente en cada esquina — hoy interoperable por mandato del CBK, con Huduma Namba como capa de identidad casi universal.
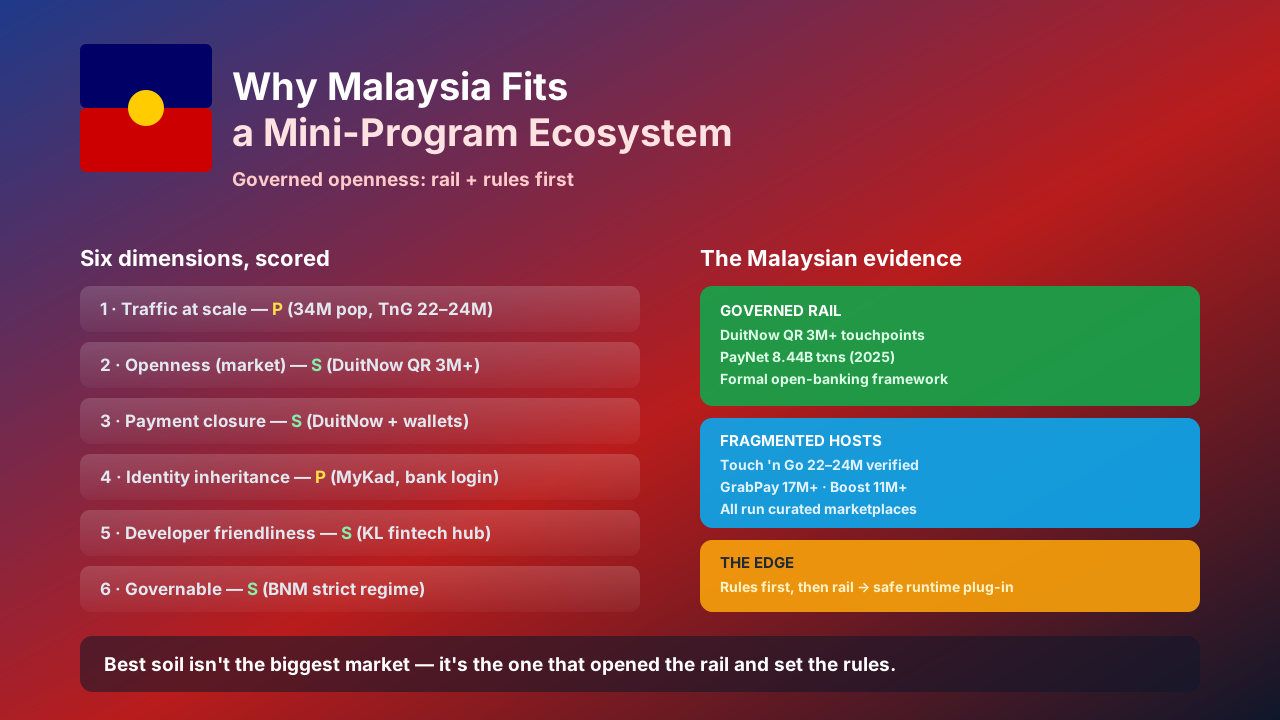
Malasia es pequeña en población pero lidera la región en madurez de red. DuitNow — el QR interoperable y la capa de banca abierta de PayNet — se apoya en Touch 'n Go, GrabPay y Boost, con Bank Negara fijando las reglas.
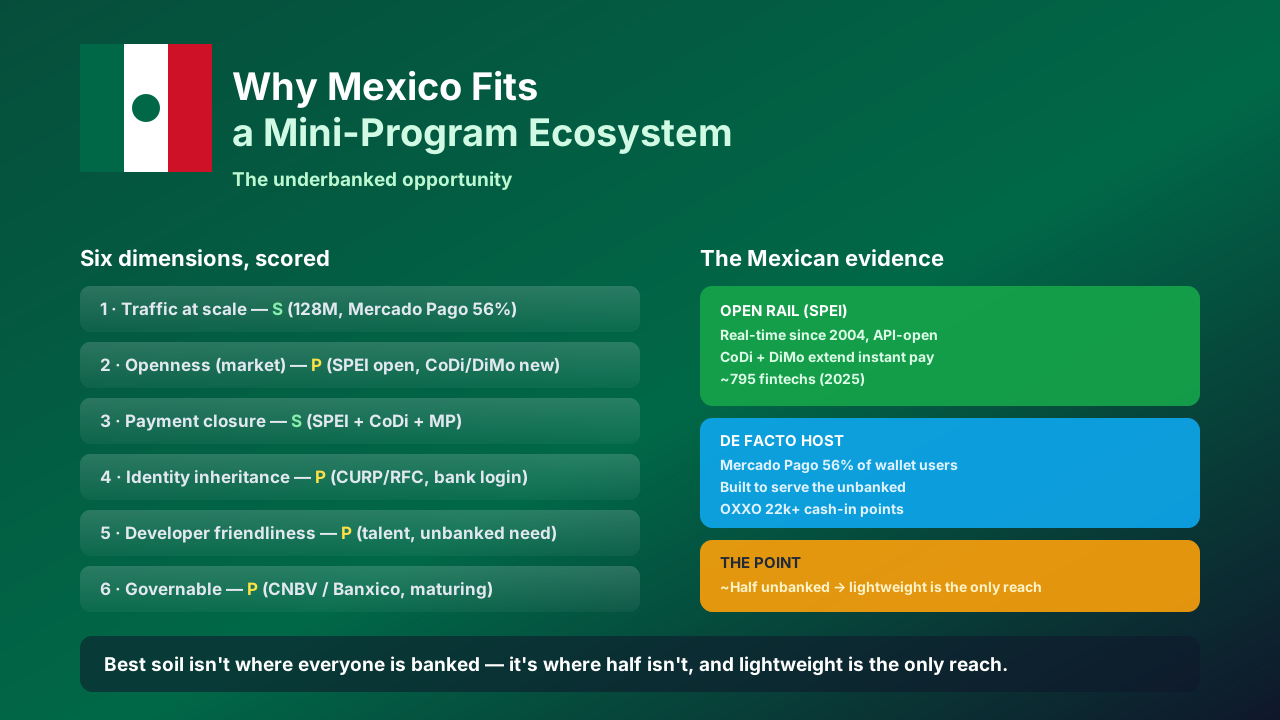
México es la oportunidad de los no bancarizados. Casi la mitad de la población no tiene cuenta, pero SPEI — una red en tiempo real desde 2004 — más CoDi y DiMo dan una infraestructura abierta, y Mercado Pago ya alcanza 56% de los usuarios de cartera. Lo ligero vence a lo nativo aquí.
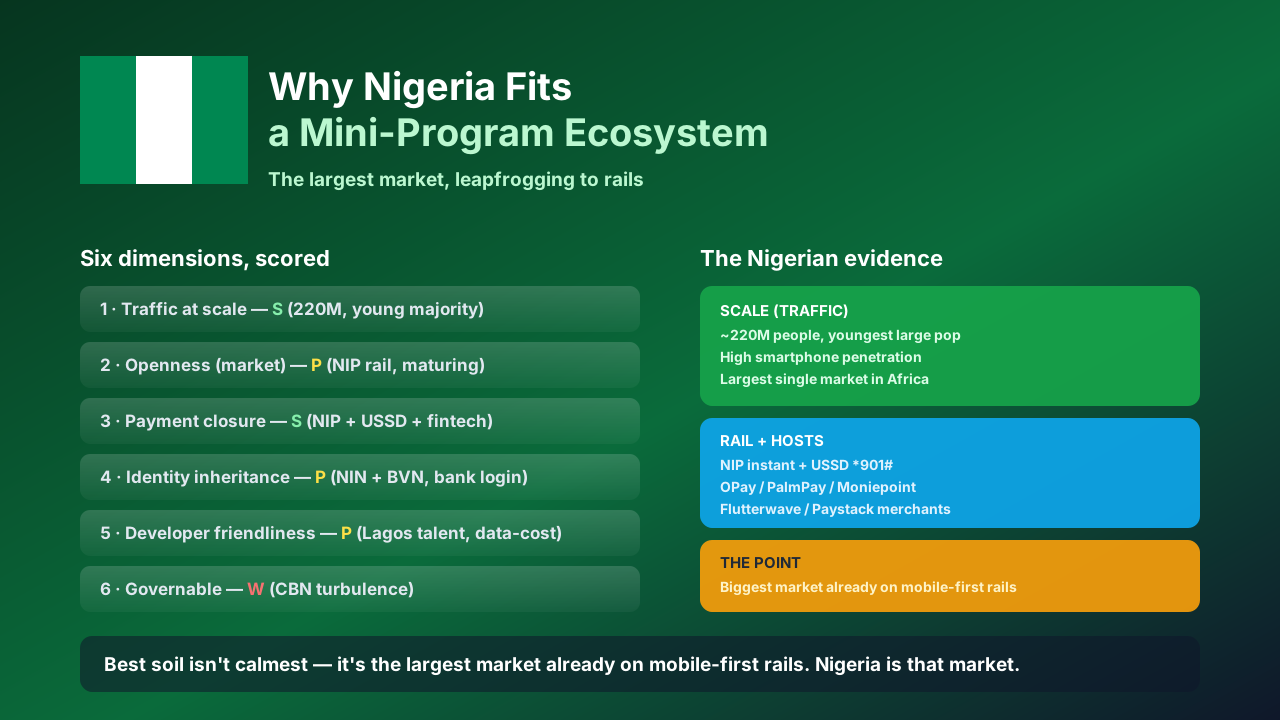
Nigeria es el mercado más grande, dando el salto a los rails. 220M de habitantes, una mayoría joven y una feroz escena fintech (OPay, PalmPay, Moniepoint, Flutterwave, Paystack) se apoyan en pagos instantáneos NIP y USSD — los rails ya existen.
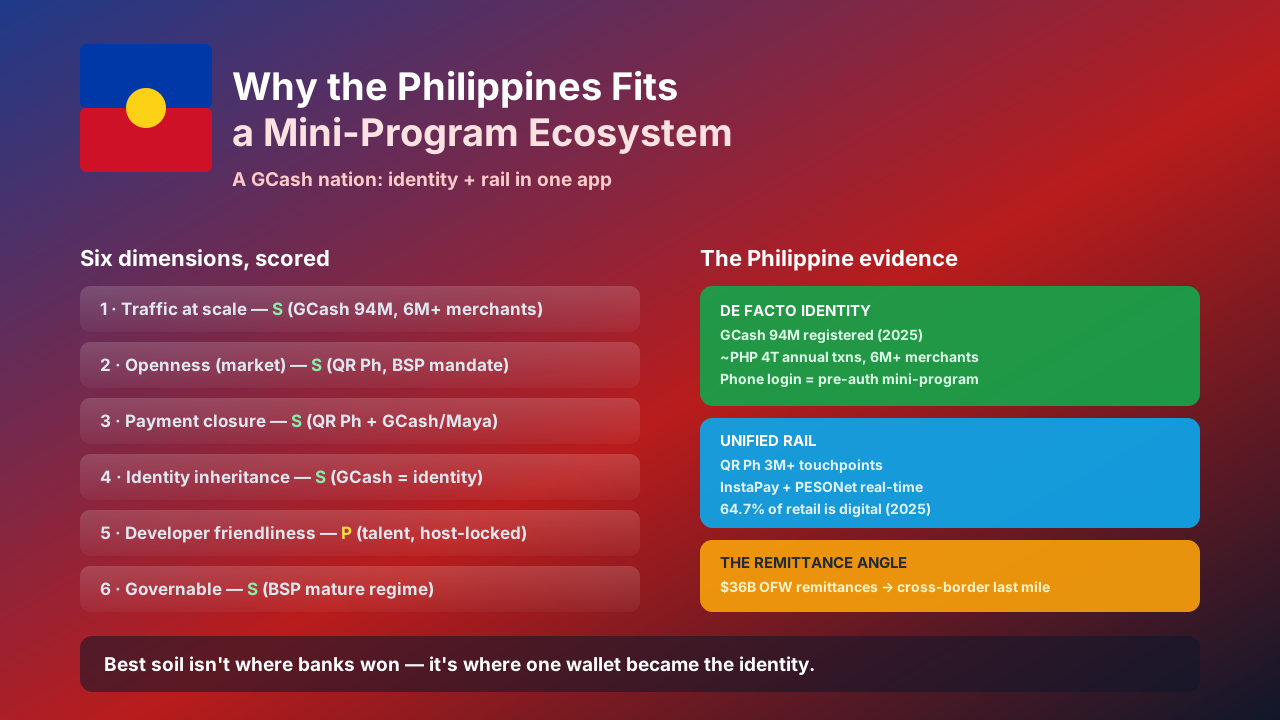
Filipinas es una nación GCash. Con 94 millones de usuarios registrados, una red interoperable impuesta por el banco central y 36 mil millones de dólares en remesas, los hosts cerrados más una capa de identidad de facto es la apertura para mini-programas.
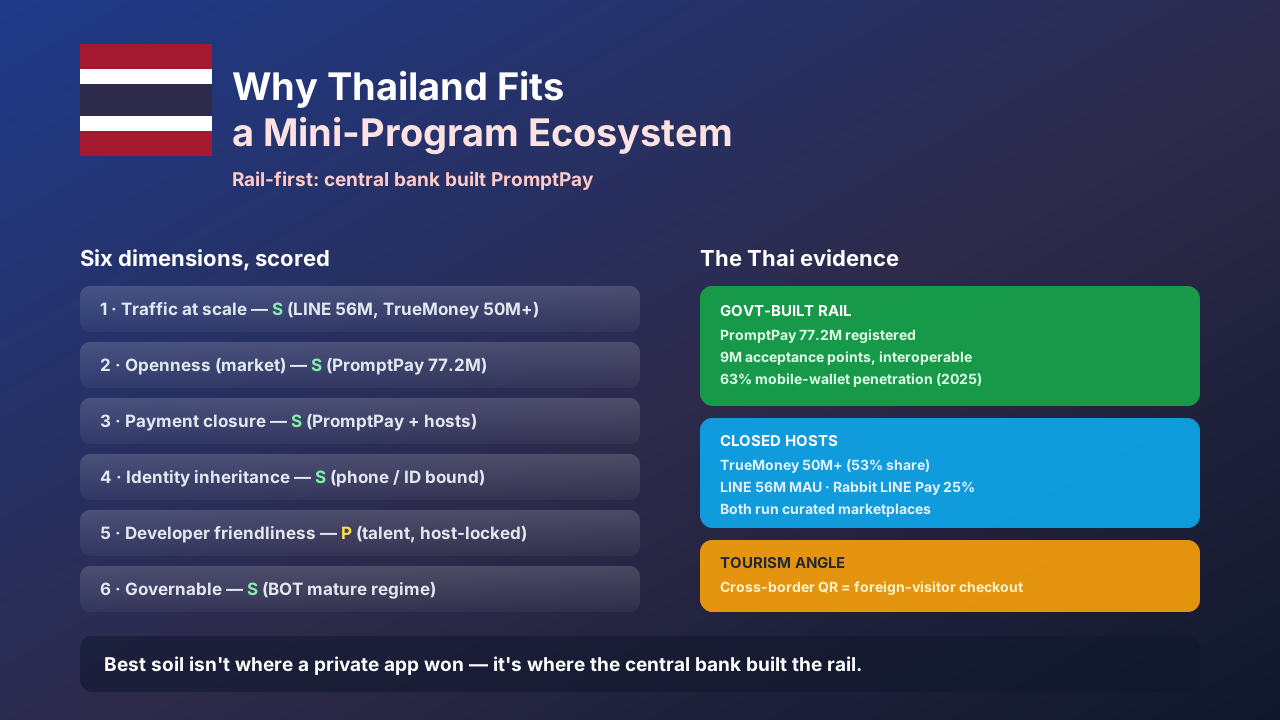
Tailandia empareja una red construida por el gobierno con dos hosts fuertes. PromptPay — 77 millones de registrados, mandato del Banco de Tailandia — se apoya en TrueMoney y Rabbit LINE Pay. Hosts cerrados sobre una red abierta es la apertura para mini-programas.
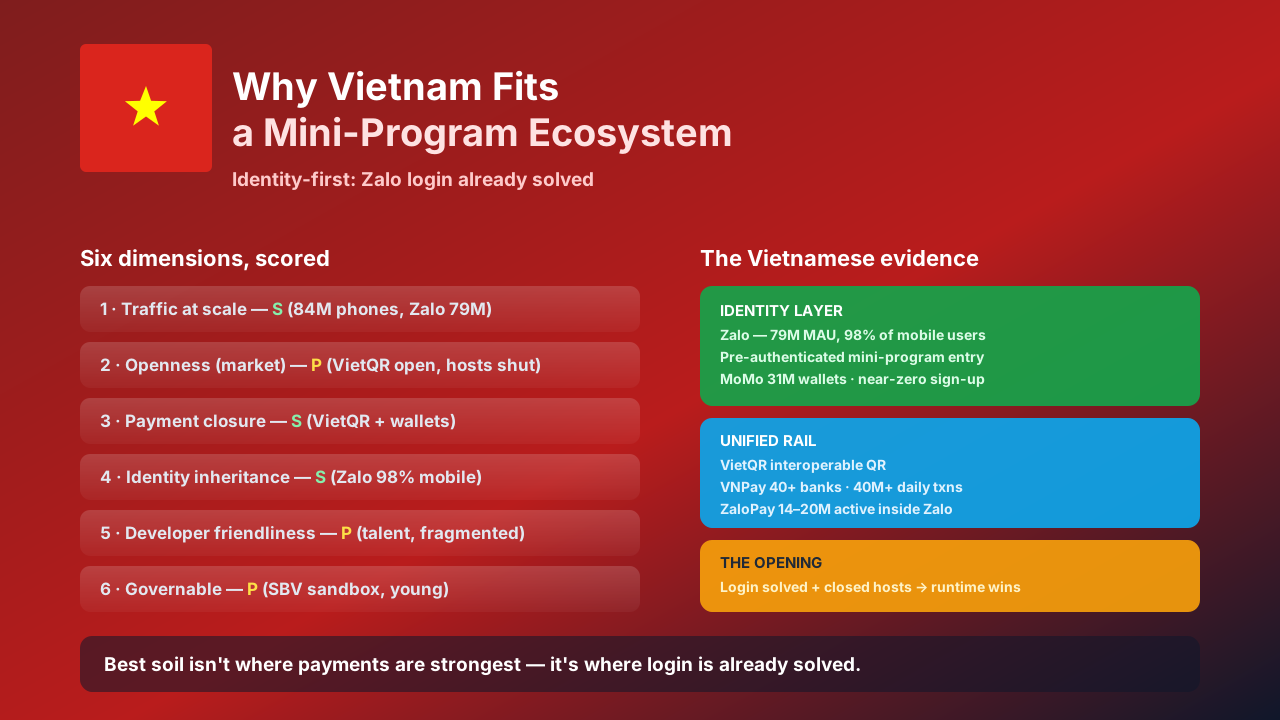
La verdadera fortaleza de Vietnam es la identidad, no los pagos. Zalo llega a 79 millones de personas — el 98% de los usuarios móviles — y MoMo suma 31 millones de monederos. Hosts cerrados más login casi universal es precisamente la apertura para mini-programas.
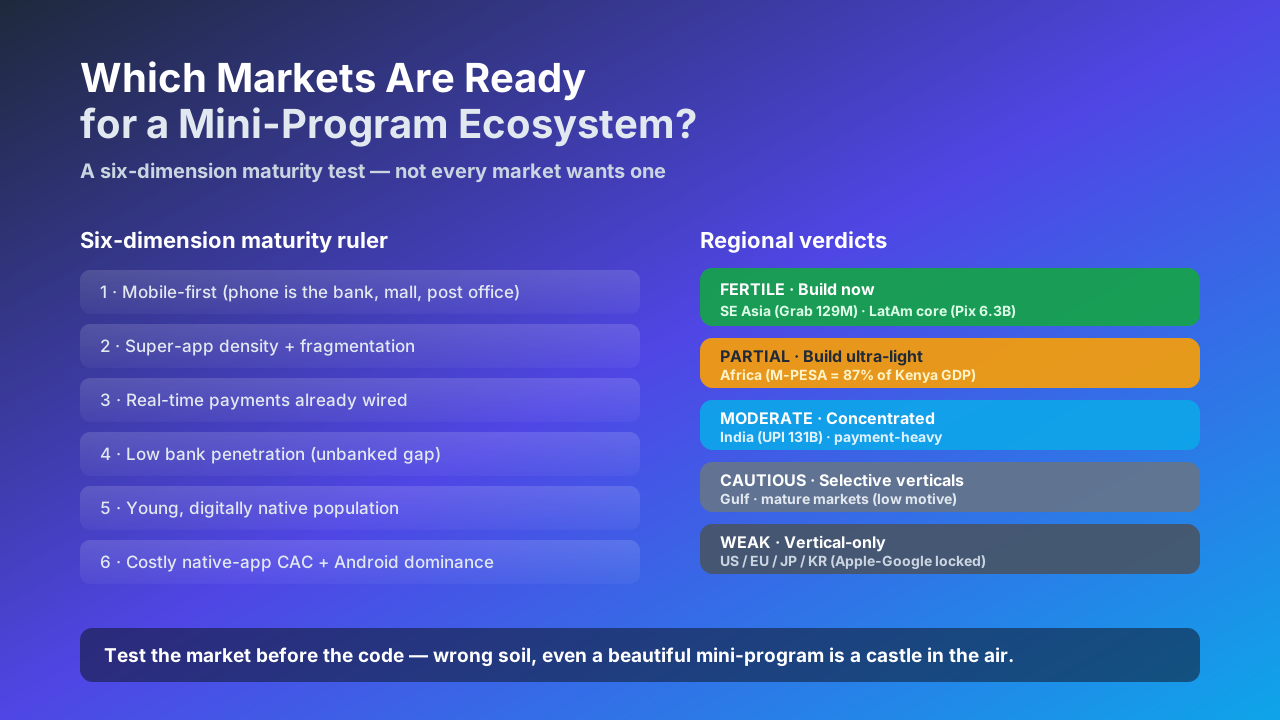
Los mini-programas no sirven para todo. Aplicamos una prueba de madurez en seis dimensiones a los principales mercados del mundo para ver dónde hay suelo de verdad.
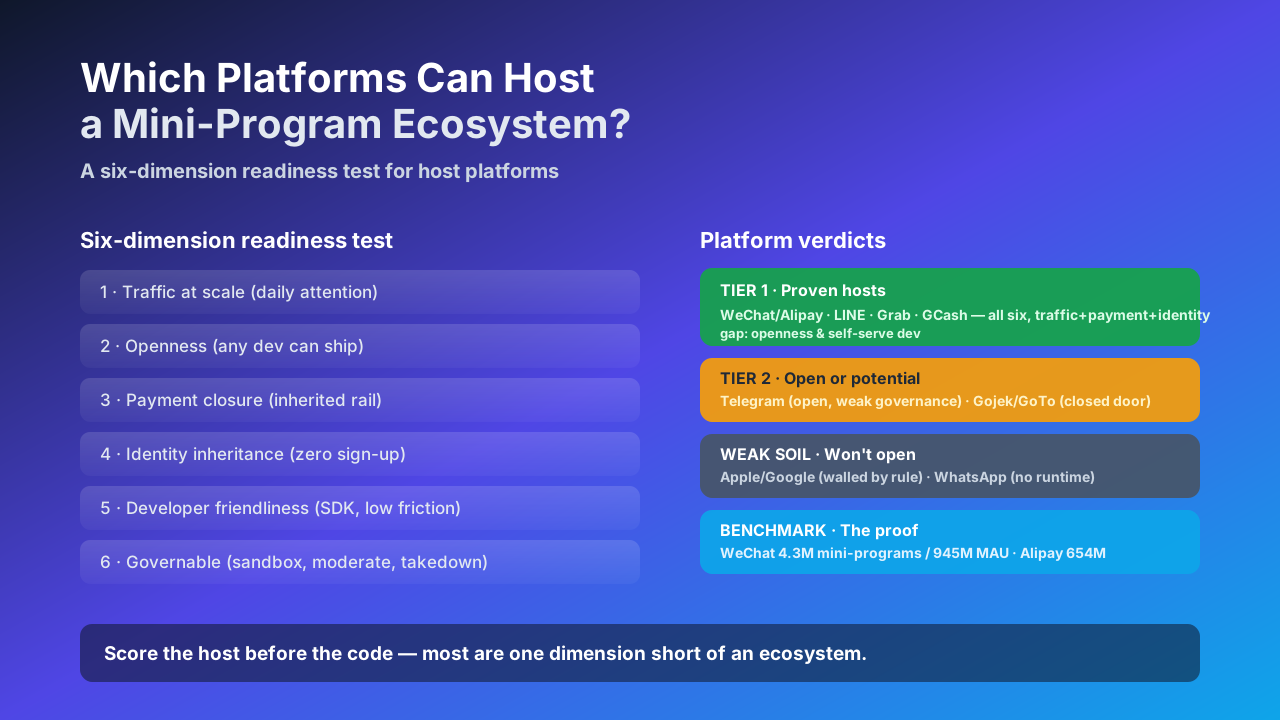
La mayoría de las apps sueña con ser la próxima WeChat. Hospedar un ecosistema de mini-programas es otro trabajo, y la mayoría de las plataformas que podrían hacerlo, no lo hacen. Evaluamos a las plataformas reales en seis dimensiones.
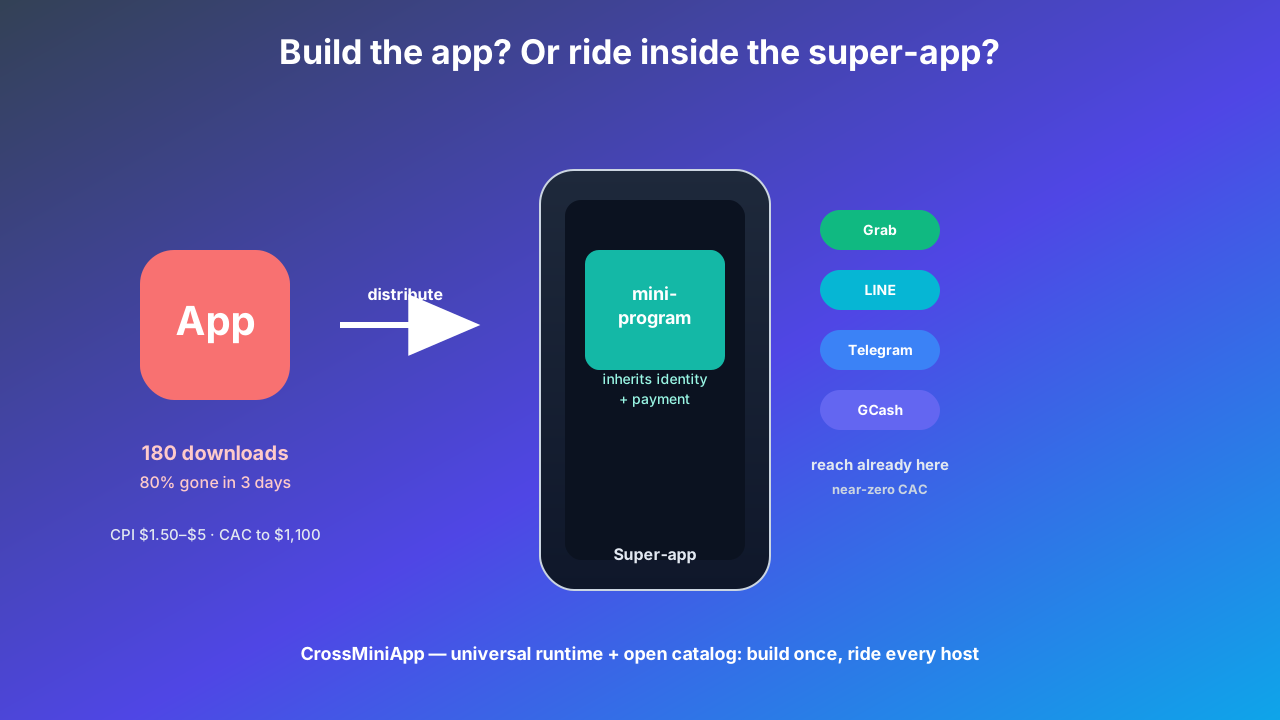
La mayoría de las apps no mueren por mal producto, sino por mala distribución: pagas 3–12 dólares por un usuario que desinstala en tres días. Mientras tanto, Grab, LINE, Telegram y GCash ya tienen la atención. Esto dice qué apps conviene convertir en mini-programas y publicarlas dentro de esos hosts.
China no lanzó una app de gobierno: metió el gobierno en un mini-programa dentro de WeChat. El sudeste asiático construye apps soberanas. Por qué una superficie portable y gobernada le gana a otra descarga.
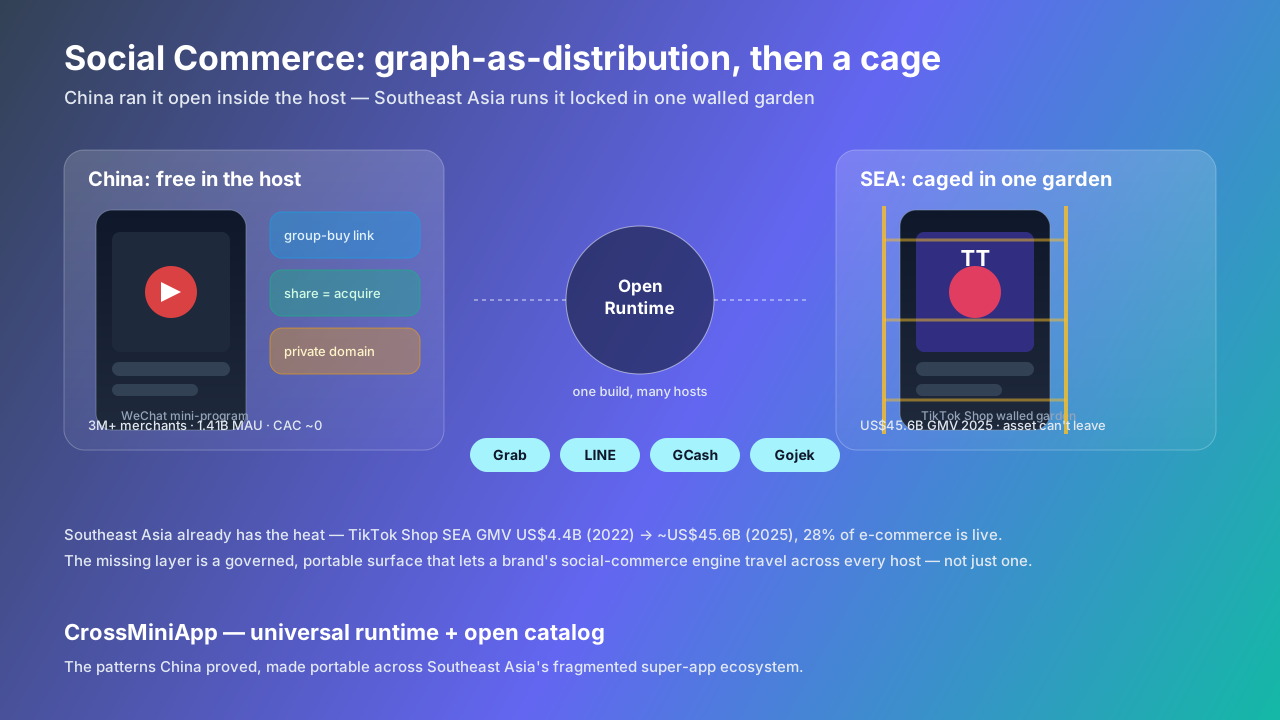
El social commerce de China corrió sobre un stack residente en el host — mini-programa más grafo social más dominio privado más checkout en vivo — que convirtió productos encuentran personas en una superficie gobernada, viral y repetible. Desglosamos Pinduoduo y WeChat Channels y mapeamos la lección al Sudeste Asiático, donde el jardín amurallado de TikTok Shop enjaula a los creadores fuera de sus propios activos sociales.
China convirtió las tiendas físicas en activos digitales operables: el pedido por código, la membresía de dominio privado y el pago heredado del host convirtieron el comercio presencial y la vida local en una capa gobernada y rica en datos. Desglosamos el manual de Luckin y la vida local de China y lo mapeamos al Sudeste Asiático, donde los rieles de pago como QRIS, GCash y GrabPay ya están tendidos pero los mini-programas para comerciantes siguen fragmentados.
China opera unos 4,3 millones de mini-programas de WeChat con cerca de 945 millones de usuarios mensuales y mas de 8 billones de yuanes en GMV en 2024. Inventariamos los programas destacados — Pinduoduo, Yue Sheng Shi, Starbucks y KFC, Didi y Meituan, Ctrip y China Merchants Bank — decodificamos los patrones que los hicieron triunfar y los mapeamos al fragmentado mercado de super-apps del Sudeste Asiatico, donde los Partner Apps de Grab en 2025 prueban que el modelo llega por su cuenta.
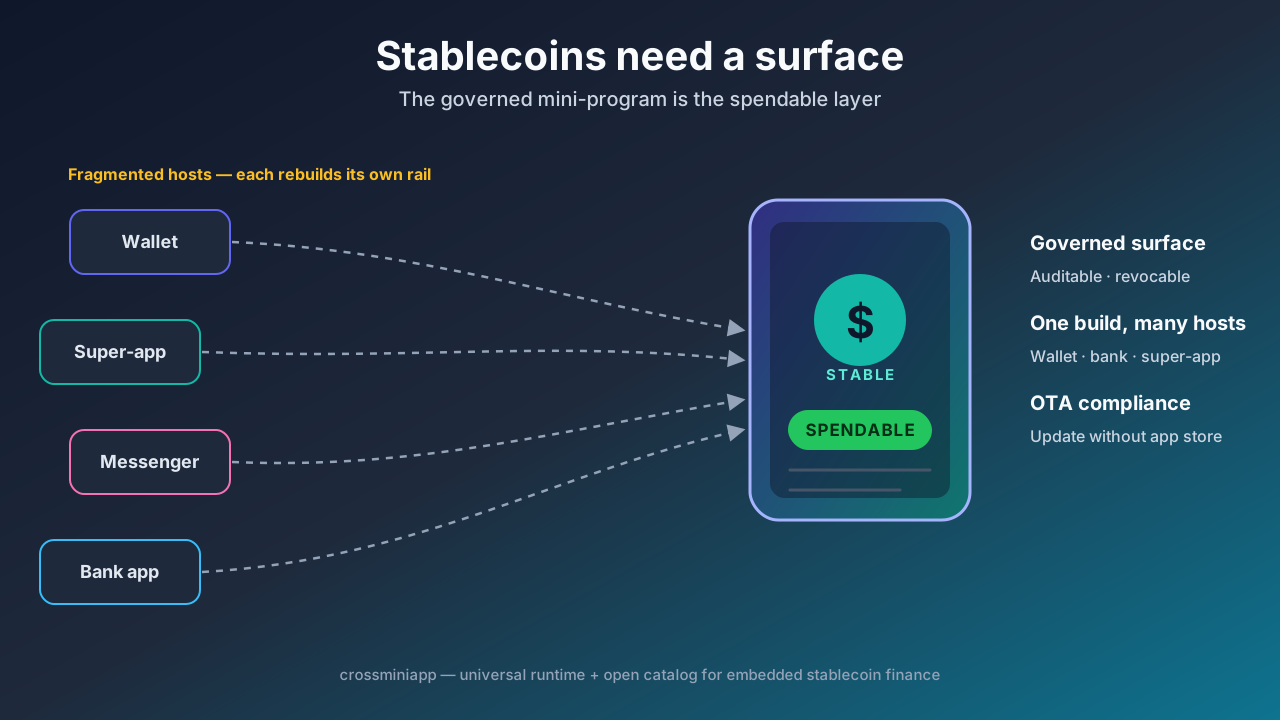
En 2026 las stablecoins se convirtieron en infraestructura de pagos: la Ley GENIUS de EE. UU. y MiCA de la UE les dieron cobertura regulatoria. Pero en LatAm, África y el sudeste asiático, los super-apps y monederos fragmentados carecen de una superficie de distribución gobernada, auditable y unificada. Este artículo explica por qué el mini-programa gobernado es la capa que falta para hacer gastables las stablecoins.
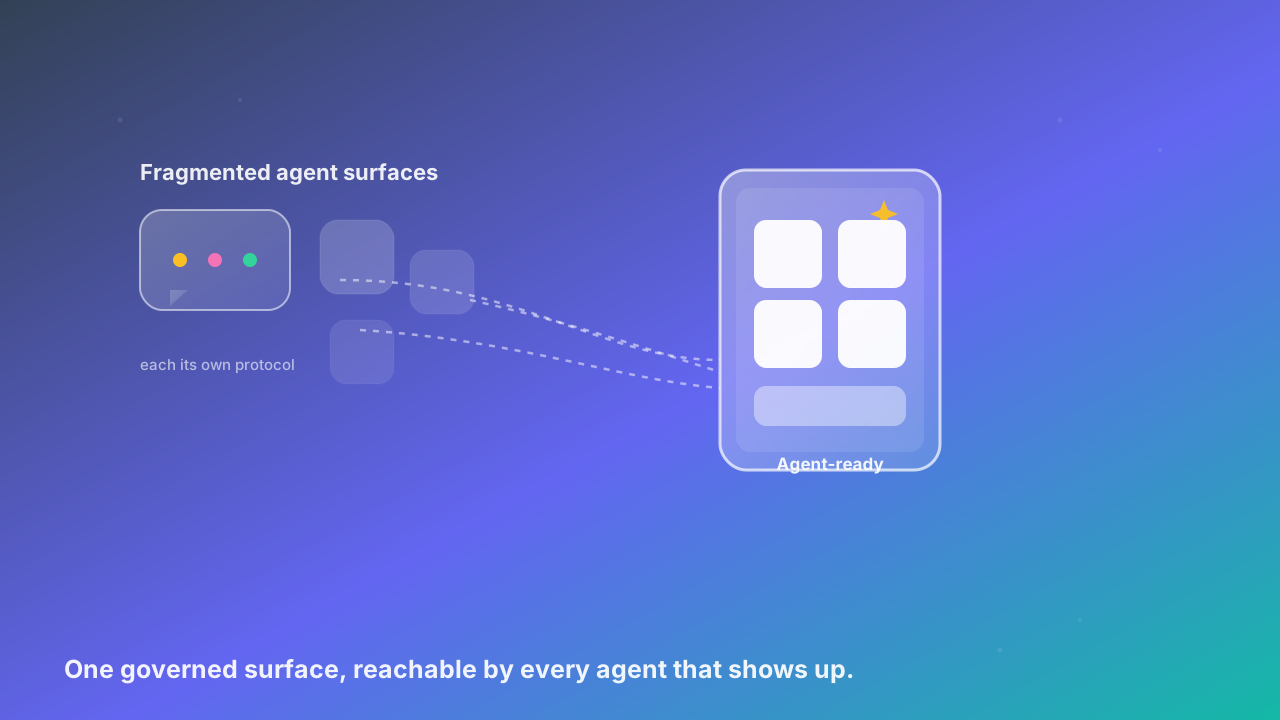
El comercio agentico paso de tesis a infraestructura en 2026, pero sus agentes viven dentro de superficies fragmentadas de super-apps, mensajeros y LLM. Este articulo muestra por que un mini-programa gobernado mas un runtime universal es la superficie de ejecucion segura para servicios agenticos en el extranjero.
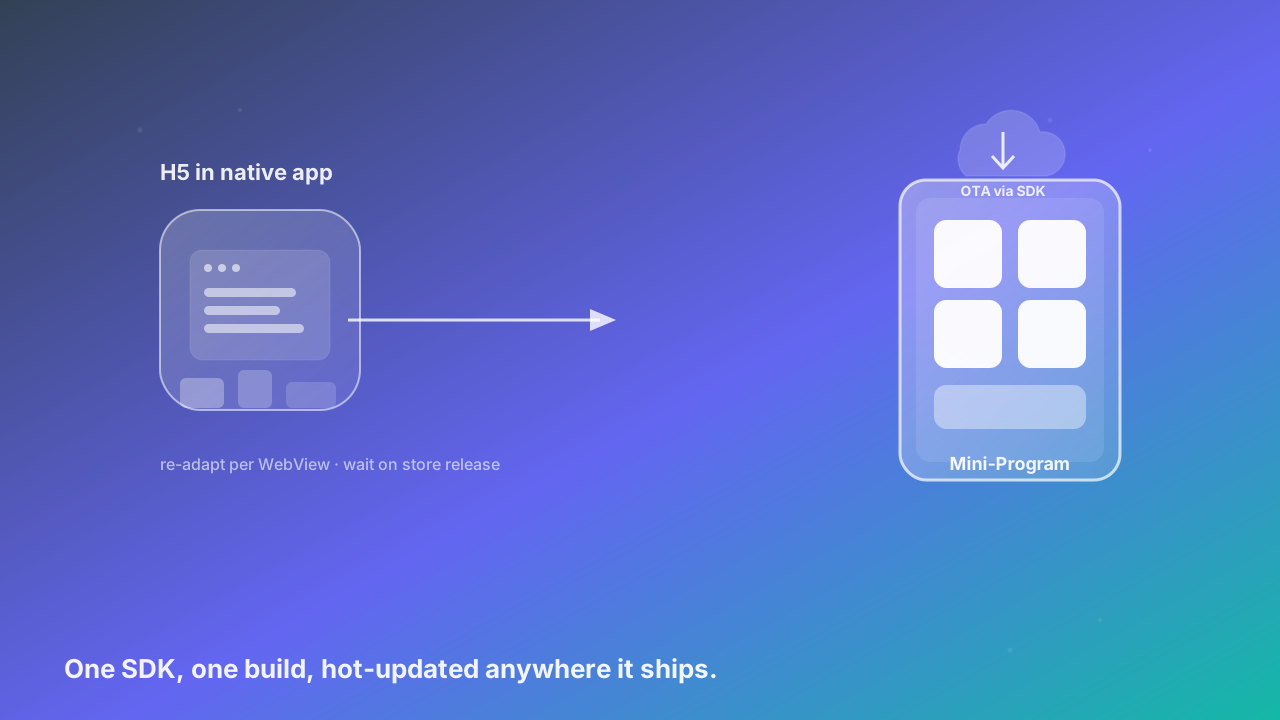
Empotrar H5 dentro de una app nativa significa re-adaptar para cada WebView y esperar a las tiendas de aplicaciones. Este artículo muestra cómo el SDK de Cross Mini App convierte el contenido web en un mini-programa gobernado con actualizaciones over-the-air, terminando con el retrabajo multiplataforma y el acoplamiento al tren de lanzamiento.
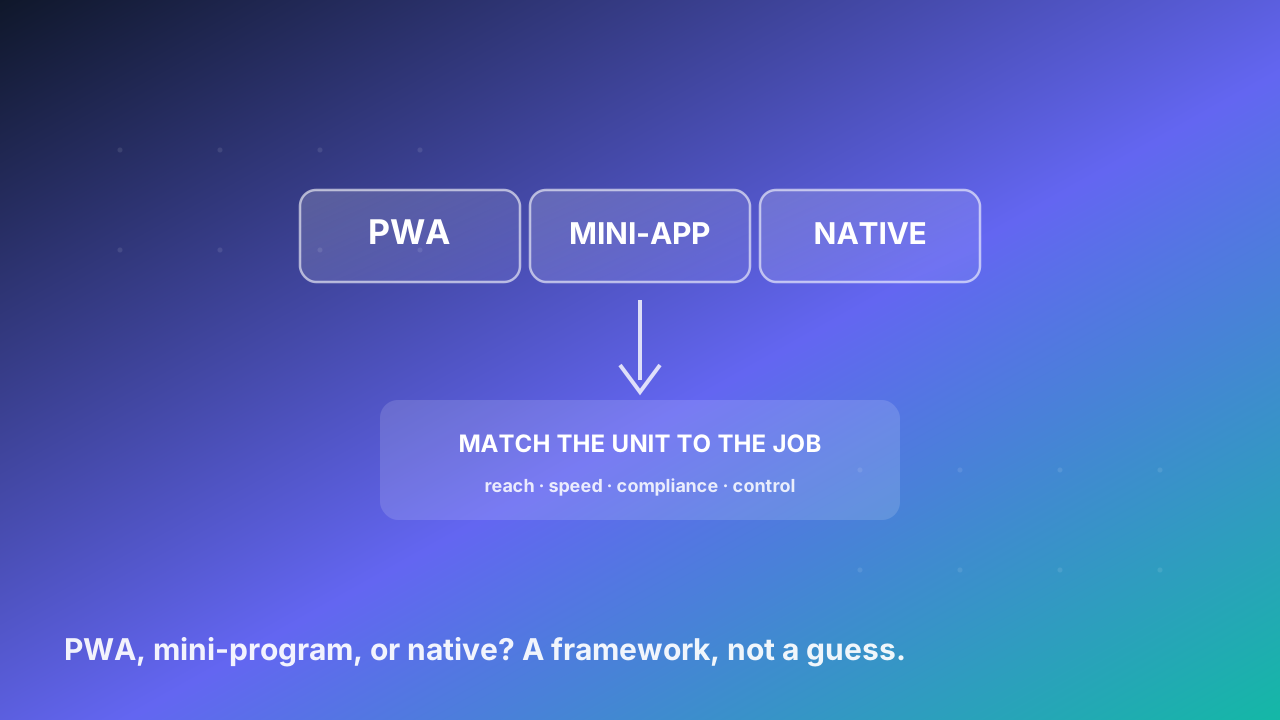
Deja de adivinar qué forma de app construir. Un marco práctico de 2026 mapea tus restricciones reales —alcance, time-to-market, cumplimiento, pago, control— a la unidad correcta: PWA, nativo o mini-programa gobernado.
Fuera de EE. UU. y Europa, una app autónoma es el vehículo equivocado para muchos negocios. Este análisis regional muestra qué modelos encajan en un mini-programa, y por qué, país por país.
Ya existe una comparación técnica entre H5, PWA y mini-programas, y un análisis regional de cuándo un mini-programa gana al app nativa. Este artículo corta por el modelo de negocio: una matriz de decisión sobre qué verticales deben construirse como un mini-programa gobernado en lugar de una página web abierta o una PWA instalable.
La generosidad es un momento —una historia, un desastre, la recaudación de un amigo. El regalo se gana o se pierde dentro de la app que el donante ya confía, y un mini-programa gobernado lo entrega con prueba.
China no 'adoptó' los mini-programas: construyó una internet alternativa sobre ellos. Solo WeChat ejecuta ~4,3 millones de programas con ~945 millones de usuarios mensuales y más de 8 billones de yuanes en GMV en 2024. Así funciona y por qué escala.
Los mini-programas ya no son solo una historia de China. Telegram, LINE, Grab, Gojek y Kakao han construido plataformas reales en Asia, Latinoamérica y más. Este es el mapa global y qué significa para los distribuidores.
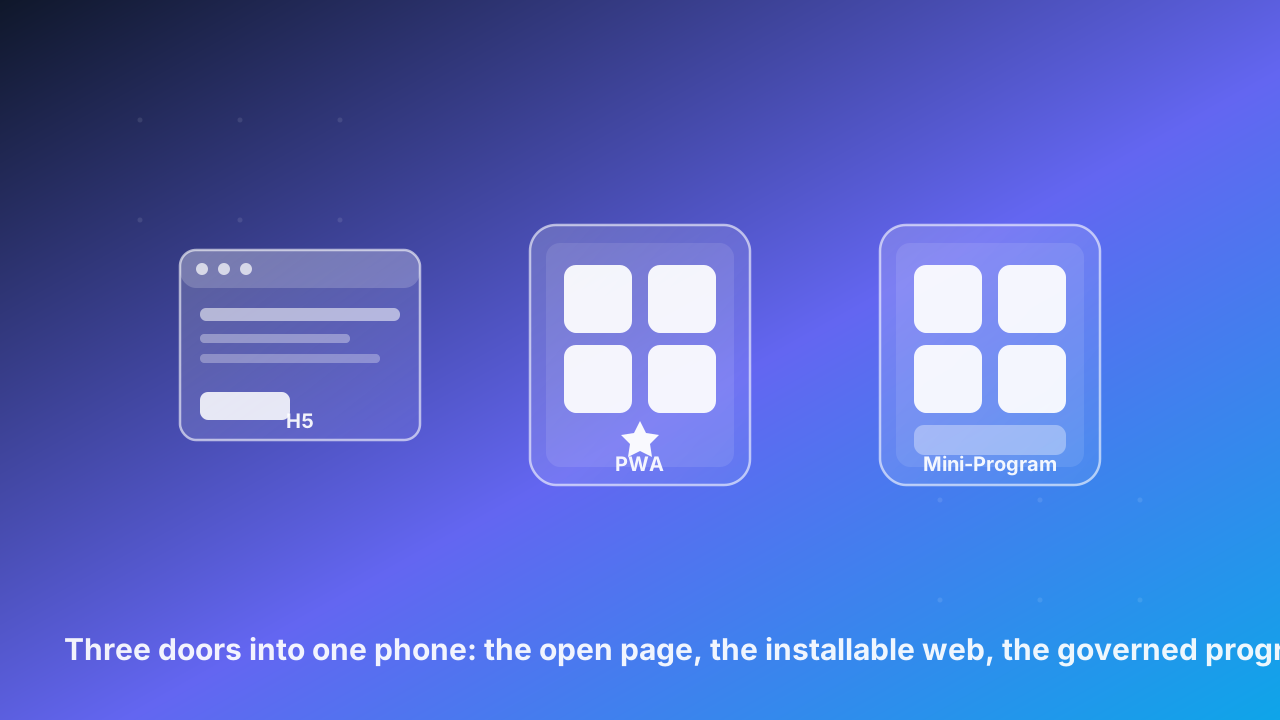
La web móvil no es una sola cosa. Es una página H5 abierta, una PWA instalable y un mini-programa gobernado. Esta comparación a fondo muestra dónde gana cada uno en 2026.
El comercio electrónico entrenó al mundo para esperar un paquete en la puerta en dos días. La última milla se gana o se pierde dentro de la app que el cliente ya abre —y un mini-programa gobernado es la unidad que la entrega.
No todos los mercados están listos para el modelo del mini-programa. Esta guía de campo nombra los cuatro donde el patrón gana primero - mercados de súper app, billetera y mensajero - y muestra cómo elegir el host, los modelos y el vehículo, contrastando con la app independiente y el H5 o PWA de arranque en frío.
Hoy cada plataforma de mini-programas es un jardín cerrado —WeChat, Alipay, Telegram, LINE—. Bueno para el host, castigo para el desarrollador. Un runtime abierto con catálogo portable es el modelo que sirve de verdad a la distribución global.
Un mini-programa y una página H5 viven ambos en el teléfono, pero obedecen leyes distintas de distribución, identidad y confianza. Esta comparación a fondo muestra cuál construir en 2026.
Las Progressive Web Apps prometieron 'una app web para todas las plataformas, sin tiendas de apps'. En el mundo real toparon con un techo de cristal: límites de iOS, invisibles en China, poca intención de instalar. Los mini-programas gobernados heredan la confianza del host.
Los pequeños agricultores alimentan al mundo, pero los servicios que necesitan —asesoría, crédito, mercados— nunca los alcanzan. Un mini-programa gobernado lleva esos servicios dentro de la app que el agricultor ya confía.
Una entrada es solo un token. Su valor se realiza en el pago y en la puerta. Un mini-programa gobernado entrega ticketería, acceso y control de fraude dentro de la app de evento o billetera que el fan ya usa.
La lealtad pasa de ser una app separada a una recompensa incrustada en el momento del pago. El mini-programa gobernado es la unidad que entrega puntos, niveles y beneficios dentro del host que el cliente ya confía — sin instalar, sin un segundo login.
Las micro, pequeñas y medianas empresas son más del 90% de los negocios del mundo, pero la mayoría aún no tiene presencia en línea. El mini-programa gobernado —insertado en la super-app, la billetera o el mensajero que los clientes del comerciante ya confían— es la unidad que por fin lleva la tienda de la esquina a la red.
La telemedicina es un mercado de 152 mil millones de dólares que crece un 20% al año, pero miles de millones aún no pueden llegar a un médico. El cuello de botella no es la tecnología — es la distribución. He aquí por qué el mini-programa, y no la app nativa, es como la atención cruza el último kilómetro.
En 2025 las descargas se estancaron mientras el gasto in-app subió. La atención está concentrada y la barrera de instalación es alta: el próximo mil millones de usuarios no está en la tienda de apps. Por qué la distribución sin instalación tipo mini-programa es el mercado de crecimiento.
En 2026 compiten tres runtimes por tu experiencia móvil: apps nativas, aplicaciones web progresivas (PWA) y mini-programas. Una guía de decisión con datos reales de despliegue — y por qué un runtime multi-app cambia la ecuación.
Los pagos en tiempo real y la banca abierta ya tendieron las tuberías. Pero la estantería de servicios financieros dentro de bancos y super-apps sigue vacía. Los mini-programas son el front-end componible que convierte rieles en experiencias — y un runtime multi-app es la estantería universal.
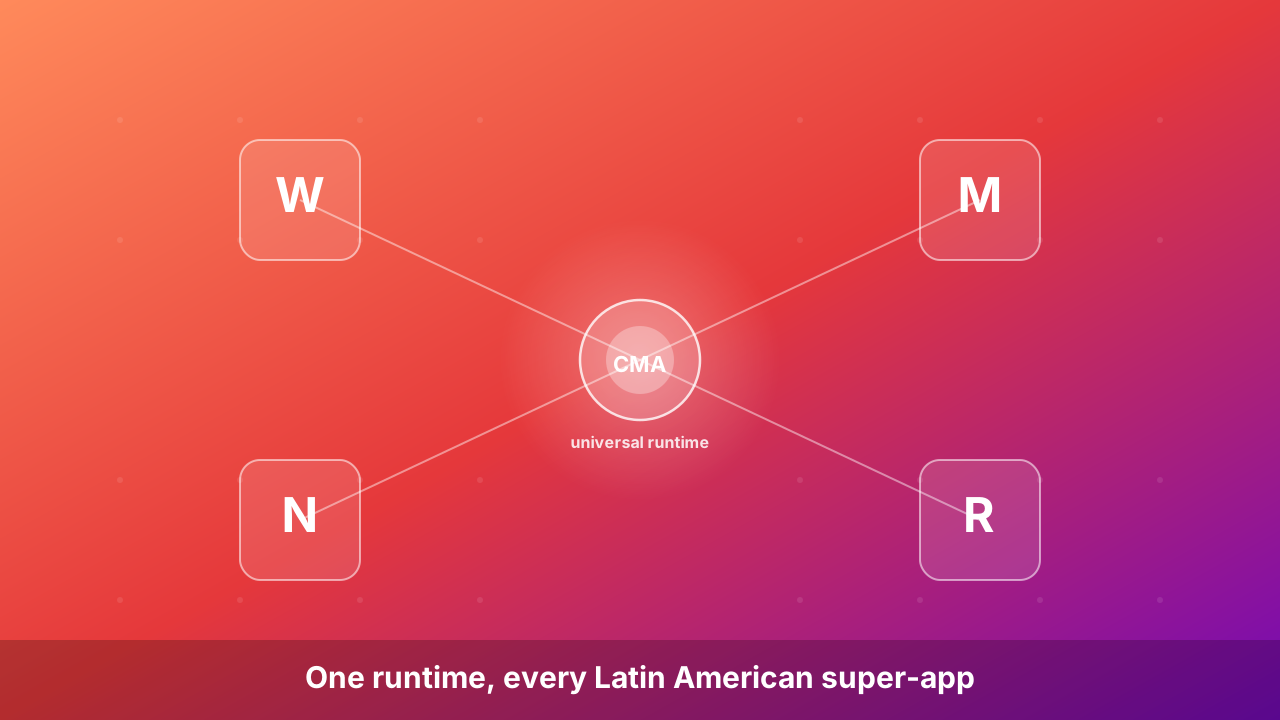
Mientras Silicon Valley debate la fatiga de apps, Latinoamérica construye en silencio un continente de superapps — con tráfico y pagos, pero con un estante de servicios vacío. El catálogo abierto de Cross Mini App es la pieza que falta.
Mientras el comercio agéntico despega en 2026, los agentes de IA saben hablar pero no actuar. Los mini-programas —estructurados, invocables y listos para pagar— emergen como la capa de ejecución que necesitan.
Una guía práctica para llevar contenido comprobado de mini-programas chinos al fragmentado mercado de super apps del Sudeste Asiático (Grab, Gojek, LINE, Telegram) sin reconstruir desde cero.
Una comparación profunda de la adopción de mini-programas en China continental y en el extranjero, y por qué importar contenido probado es el camino más rápido a la tendencia global.
La IA está en todas las hojas de ruta, pero implementarla es lento. Cross Mini App te permite insertar miniprogramas con LLM en cualquier app anfitriona en días — sin revisión de tienda, sin infraestructura de modelo.
El seguro se compra cuando se necesita, no cuando se vende. El seguro embebido pone la póliza en el punto de necesidad — y el mini-programa gobernado es la unidad que la entrega dentro de la app que el cliente ya usa.
India, Singapur y Estonia demostraron que las plataformas digitales nacionales funcionan. La próxima unidad de servicio público es el mini-programa gobernado que aterriza dentro de la super-app, el mensajero o el banco que el ciudadano ya confía.
El turismo internacional alcanzó 1.400 millones de llegadas en 2024, pero el viajero transfronterizo sigue enfrentando un muro de apps locales incompatibles. El mini-programa gobernado, integrable y disponible al instante dentro de un host confiable se está convirtiendo en la capa de viaje universal.
Las apps sociales usan Cross Mini App para incorporar minijuegos de terceros en su experiencia en cuestión de días — elevando la retención y convirtiendo las sesiones de scroll ocioso en ingresos por anuncios.
Por qué los equipos de juegos integran minijuegos en apps sociales, de entretenimiento y de estilo de vida — esquivando las comisiones de tienda, eliminando el costo de adquisición y publicando actualizaciones sin revisión.
Cómo las instituciones financieras integran miniprogramas de crédito, inversión y seguros en apps socias — con aislamiento en sandbox que cumple estándares de grado financiero.
Cómo los dueños de apps usan miniprogramas de compra integrados para monetizar tráfico, reducir el costo de adquisición y llegar a audiencias precisas — sin quedar atados a ninguna plataforma.
Cómo una sola app de estilo de vida se vuelve un centro de vida local integrando delivery, transporte y servicios del hogar como miniprogramas — con cero carga operativa.
Cómo los proveedores educativos convierten cursos, cuestionarios y evaluaciones en miniprogramas que se abren dentro de las herramientas que los alumnos ya usan — con actualizaciones en caliente que mantienen el contenido al día.
Explora cómo la distribución de miniprogramas entre apps desbloquea nuevas fuentes de ingresos, alcanza audiencias sin explotar y crea un efecto volante para dueños de apps y desarrolladores.
Comprende la arquitectura técnica detrás de los contenedores de miniprogramas — runtimes en sandbox, protocolos bridge y cómo Cross Mini App asegura rendimiento nativo entre plataformas.