

Blog
Análises sobre distribuição entre apps, mini-programas e o ecossistema H5.

Tocar um botão de compra e nada acontecer por um segundo? O WebView coloca JS, layout, pintura e input em um único thread principal; o mini-programa separa lógica e render. Veja como os dois modelos quebram o teto de fluidez móvel.

Uma página H5 paga o imposto da rede a cada inicialização a frio; um mini-programa já chegou pré-carregado. Veja por que o primeiro segundo de um fluxo transacional é tão diferente e o que isso custa em conversão.

O offline do H5 depende de um service worker que pode nunca registrar; um mini-programa trata o offline como uma capacidade integrada. Veja como os dois modelos se comportam quando a rede cai em um fluxo transacional.
No metrô ou num estádio, o H5 baixa tudo de novo e fica em branco; um mini-programa mantém sua camada local e só seus dados cruzam a rede. Veja como os dois modelos se comportam quando o sinal cai.
Em um navegador real, o gerenciador de senhas oferece a credencial salva no instante em que o campo de login aparece. Dentro de um WebView o campo fica vazio: os WKWebViews do iOS não mostram as senhas do Keychain do Safari para conteúdo web, e o preenchimento automático do WebView do Android vem desativado por padrão e bloqueado por dicas, contexto e um serviço do sistema. Um runtime próprio do host conecta um provedor de credenciais nativo para que um login seja preenchido em todo lugar.
Na web aberta, tocar um Universal Link dá ao SO a chance de abrir seu app; um App Link no Android faz o mesmo. Dentro de um WebView esse handshake morre: ao carregar a URL, o próprio WebView impede que o sistema pergunte qual app deve tratá-la, então os arquivos de associação nunca são consultados. Para um app fintech, isso significa que o redirecionamento que deveria levar o usuário ao app do banco para 3DS/SCA ou a uma wallet para confirmar um pagamento cai em silêncio em uma página web — ou em lugar nenhum. Um runtime de propriedade do host faz a ponte com a abertura nativa para que o handshake funcione em todos os motores.
Na web aberta o navigator.geolocation retorna coordenadas. Dentro de um WebView falha em silêncio: o Android desativa a API de geolocalização por padrão e exige um callback do host, permissão em tempo de execução e HTTPS, e o iOS encaminha cada pedido por um WKUIDelegate que o app precisa implementar. Um runtime de propriedade do host conecta a localização nativa para que KYC, buscas de agências e geofences funcionem em cada motor.
Na web aberta, tocar em «Pagar» abre o painel de pagamento do navegador: Apple Pay no Safari, Google Pay no Chrome ou a Payment Request API em todos os navegadores. Dentro de um WebView, esses botões somem em silêncio: o Apple Pay não está disponível no WKWebView e o Android desativa a Payment Request API por padrão. Um runtime próprio do host conecta os SDKs de pagamento nativos para que um pagamento funcione em cada motor.
Na web aberta Canvas e WebGL movem candlesticks, livros de ordens e posições 3D suaves. Dentro de um WebView engasgam ou morrem: o WebView do Android cai no render por software a menos que a aceleração de hardware esteja ativa no nível da janela, e o iOS mata em silêncio o processo GPU do WebKit sem disparar webglcontextlost. Um runtime de propriedade do host conecta a render nativa para manter os gráficos a 60fps em cada motor.
Na web aberta, a Web Speech API dá às páginas texto em voz e entrada por voz. Dentro de um WebView falha de duas formas opostas: o Android WebView nunca implementa speechSynthesis, e o iOS WKWebView expõe webkitSpeechRecognition mas nunca abre o aviso. Um runtime próprio do host faz a ponte com a voz nativa para que os recursos de voz funcionem de verdade.
Na web aberta, env(safe-area-inset-*) mantém seus botões livres do notch, da Dynamic Island e do indicador de início do iPhone. Dentro de um WebView, essas mesmas variáveis podem resolver para zero, a primeira pintura pode ignorá-las, e a barra de ação inferior —o botão de ordem, a confirmação de trade, conectar wallet— desliza para baixo da barra de gestos de início, onde os toques nunca são registrados. Para um app de trading, isso significa que o controle que o usuário mais precisa é o que ele não consegue alcançar. Um runtime de propriedade do host expõe as margens de safe area nativas para que todos os motores respeitem o hardware.
Na web aberta, uma página emparelha um dispositivo Bluetooth Low Energy via navigator.bluetooth. Dentro de um WebView esse objeto não existe: o Android WebView nunca o expõe e o iOS WebKit nunca o implementou. Um runtime próprio do host faz a ponte com o BLE nativo para que carteiras de hardware, chaves de segurança e terminais emparelhem em todos os motores.
Na web aberta, um clique em um PDF, CSV ou APK faz o download. Dentro de um WebView esse mesmo link não faz nada: o Android exige que o host conecte setDownloadListener, e o iOS WKWebView não tem gerenciador de downloads. Um runtime próprio do host faz a ponte do download para uma ação de salvar funcionar em cada motor.
Na web aberta, window.print() abre a caixa de impressão e salva em PDF. Dentro de um WebView é um no-op silencioso: o Android exige que o host conecte createPrintDocumentAdapter com PrintManager, e o iOS WKWebView ignora a chamada. Um runtime próprio do host faz a ponte da impressão e da exportação em PDF para um botão funcionar em cada motor.
Áudio e vídeo ao vivo sobre WebRTC é de primeira classe na web móvel até rodar dentro de um WebView. No Android, a decisão de permissão do getUserMedia é delegada ao host via onPermissionRequest, e no iOS WKWebView traz a captura de mídia desativada por padrão. Um runtime próprio do host faz a ponte da mídia em tempo real, uma API para câmera, microfone e conexão peer em cada motor. Isto trata de fluxos bidirecionais ao vivo e conexões peer, não a captura de câmera de uma vez do post 38 nem a dupla porta de permissões do post 39.
Passkeys e WebAuthn pressupõem um navegador real com autenticador de plataforma e seu domínio. Um WebView integrado não dá nenhum dos dois: o WebView de sistema do Android e o WKWebView do iOS não expõem WebAuthn com confiança, e as passkeys são vinculadas ao app host, não ao seu site. Um runtime próprio do host faz a ponte do autenticador nativo do dispositivo para o login sem senha funcionar em todo lugar.
Um web app depende de temporizadores, polling e sincronização para se manter vivo: o chat avança, os painéis atualizam, os uploads terminam, os tokens renovam. Dentro de um WebView esse contrato quebra no instante em que o app vai para segundo plano. O Android pausa o JavaScript; o WKWebView do iOS congela por design. Não há Background Fetch, não há Background Sync. Um runtime próprio do host oferece uma ponte real de tarefas em segundo plano.
Dentro de um WebView, o transporte seguro da pagina e o que a app hospedeira configurar, e os padroes sao hostis: o Android bloqueia conteudo misto desde o Pie mas nao traz fixacao de certificado e o onReceivedSslError cancela em silencio, enquanto inumeras apps consertam com handler.proceed e confiam em qualquer certificado (o que o Google Play rejeita e um atacante MITM aproveita). O iOS WKWebView conta com o ATS mas nao expoe uma API limpa de fixacao por requisicao. Um runtime proprio do host impoe uma politica unica: exigir HTTPS, fixar certificados, falhar fechado e mostrar um erro real e explicavel.
Um app nativo compartilha um cofre de credenciais com sua pilha de rede. Dentro de um WebView esse cofre é isolado: o jar de cookies é separado do navegador do sistema e do HTTP nativo, os cookies entre sites são descartados pelas regras de SameSite, e cada fetch com credenciais precisa de um handshake CORS que a página não controla por completo. Um runtime próprio do host oferece um túnel de credenciais: um canal autenticado entre web e nativo.
DeviceMotion, DeviceOrientation e Vibration são de primeira classe na web móvel — até rodarem dentro de um WebView. O Android System WebView deixou a API de orientação desativada até a v55 e em muitas compilações ainda retorna aceleração zerada a menos que as flags e permissões corretas sejam definidas; Vibration precisa de uma permissão VIBRATE explícita. No iOS, o WKWebView nem expõe requestPermission(), então o fluxo do iOS 13+ bloqueado por gesto jamais inicia. Um runtime próprio do host faz a ponte da camada de sensores: uma API que lê o hardware real em cada motor.
Um seletor de arquivos que abre na hora no Chrome fica inerte dentro de um WebView. O WebView do Android cancela cada pedido de arquivo por padrão, a menos que o app implemente WebChromeClient.onShowFileChooser (e o antigo openFileChooser em versões velhas); esqueça o callback, a permissão em runtime ou o resultado da activity, e o toque não faz nada — sem erro, sem seletor. No iOS, o WKWebView rebaixa silenciosamente capture=camera para a biblioteca de fotos dentro dos navegadores integrados, e um comportamento de longa data do WebKit reinicia o FileList para um item a cada captura. Essas são funções do lado do app, não do lado web, então o upload funciona é uma propriedade do invólucro, não da página. Um runtime próprio do host oferece um único fluxo unificado de arquivos e câmera que se comporta igual em cada dispositivo e versão de sistema.
Um app nativo traz um layout ciente do teclado: quando o teclado virtual aparece, o campo em foco rola para a vista e nada fica escondido. Dentro de um WebView essa garantia some. O WebView não redimensiona o viewport visual quando o IME aparece; a página não vê a geometria do teclado; no Android e no iOS o input em que se digita fica rotineiramente coberto. Formulários de login e pagamento viram uma caixa cega. Um runtime próprio do host oferece uma ponte ciente do teclado.
Um app nativo controla sua própria mídia: tela cheia, reprodução automática e áudio em segundo plano funcionam. Dentro de um WebView esse controle some. A tela cheia precisa de uma view nativa feita à mão; a reprodução automática é bloqueada a menos que o host ative duas flags ocultas; o áudio em segundo plano morre ao segundo plano. Um runtime próprio do host oferece uma ponte de mídia: uma superfície de reprodução previsível em todos os dispositivos.
Dentro de um WebView, uma página que pede a câmera ou a localização precisa passar por duas portas separadas — a permissão do SO e a permissão do WebView — e no Android o padrão é negar a segunda se o app não implementar o callback. Pior ainda, o WebView do Android dá ao app contenedor o controle total do tratamento de permissões web, sem o consentimento por site de um navegador de verdade: uma vez concedida a permissão do SO, o app pode compartilhar a localização ou a câmera com qualquer página do WebView sem aviso. No iOS, o WKWebView acrescenta um segundo aviso além do do app, e navegadores integrados como TikTok e Instagram não têm suporte oficial. Um runtime próprio do host oferece um único intermediário de permissões que alinha o consentimento nativo e web, aplica concessões por origem, exige contexto seguro e mostra um só aviso consistente.
Um aplicativo web progressivo depende da Web Push API e de um Service Worker para reconectar com os usuários — lembretes de carrinho, notícias de última hora, alertas de corrida. Dentro de um WebView esse pipeline não existe: o Android WebView não tem Push API nem ativação em segundo plano, e os próprios engenheiros da Apple confirmam que o Web Push não funciona em nenhum app que use WKWebView. O aviso de permissão nunca aparece, a inscrição falha silenciosamente e cada mensagem de reconexão que o H5 deveria enviar desaparece. Um runtime próprio do host restaura isso com uma ponte de push nativa — FCM ou APNs no dispositivo, uma ponte JS para registrar o token e uma entrega idêntica ao padrão web para a página.
No Android System WebView a Web Share API simplesmente não existe: navigator.share é undefined. No iOS ela existe apenas atrás de um gesto do usuário, de um contexto seguro e de uma política de recursos que os navegadores integrados costumam remover. A página não consegue abrir a folha de compartilhamento do sistema, então o botão ou falha ou cai silenciosamente no copiar-link. Um runtime próprio do host expõe uma ponte de compartilhamento nativa real: uma folha, todos os motores, todos os navegadores integrados.
Um web app guarda dados de usuário, catálogos offline e rascunhos em localStorage e IndexedDB, tratando o navegador como banco de dados de registro. Dentro de um WebView esse pressuposto quebra: o armazenamento é best-effort, nunca garantido. Sob pressão de armazenamento o navegador purga uma origem inteira de uma vez (LRU); o Safari apaga o armazenamento gravável por script após sete dias sem interação; atualizações e reinstalações do app esvaziam o diretório de dados do WebView; e o conteúdo embutido no WKWebView de outro app fica limitado a cerca de 15 por cento do disco total. Um runtime próprio do host oferece persistência controlada — um armazenamento sincronizado com o servidor, migrações versionadas e uma garantia de durabilidade em que a página pode confiar.
Um link ou window.open dentro de um WebView nao abre uma nova aba — nao faz nada, em silencio. No Android o padrao e setSupportMultipleWindows(false), que ignora todo pedido de abrir nova janela; para funcionar a app precisa ativar multiplas janelas e implementar onCreateWindow e onCloseWindow, e a maioria nunca faz. No iOS, o delegado createWebViewWithConfiguration do WKWebView retorna nil por padrao, entao target=_blank e descartado em silencio a menos que a app implemente WKUIDelegate, e quando fazem, costumam criar um segundo WKWebView cujo historico de voltar e avancar esta desconectado do primeiro. Um runtime proprio do host traz um unico gerenciador de janelas que mapeia popups para abas no app ou para um encaminhamento externo coerente, mantem o historico intacto e nunca deixa um link morrer em silencio.
A área de transferência do sistema é um canal global entre apps, e uma página WebView pode ler tudo que seu usuário copiou: cartões, senhas, códigos de uso único. No Android a área de transferência era legível por qualquer app em segundo plano antes do Android 10 e só ganhou um aviso e uma marca de dados sensíveis no Android 12 (Android Developers e OWASP MASVS-CODE). No iOS, a área geral é do sistema, persiste após reinícios e sincroniza entre dispositivos via Universal Clipboard; o iOS 14 acrescentou aviso de leitura e o iOS 16 um aviso de colagem (OWASP MASTG). Mas o caminho de leitura web dentro de um WebView fica fora dessas mitigações nativas: uma página com acesso à área e um gesto do usuário pode colher as credenciais que o app acabou de copiar. Um runtime próprio do host media a área de transferência na camada nativa: marca itens sensíveis como localOnly com expiração e condiciona leituras web à intenção explícita do usuário.
Um WebView não é uma view; é um motor de navegador que precisa inicializar antes de desenhar. A primeira vez que seu app cria um, toda a pilha Chromium —biblioteca nativa, V8, processo de render, pilha de rede— é inicializada na thread de UI, bloqueando a entrada e arriscando um ANR. No Android essa primeira init leva 200–500 ms; no iOS, só o lançamento do processo WebContent pode travar dois segundos num dispositivo frio. E o pior: o motor é um componente do sistema atualizado independentemente via Play Store, então uma atualização pendente do WebView pode quebrar seu boot em silêncio. Um runtime próprio do host aquece, faz pool e gerencia a versão do motor em vez de deixar o SO te surpreender.
A tipografia do WebView não é governada pelos padrões web e sim pelo SO subjacente. O iOS desenha com San Francisco e PingFang SC, que suportam a faixa completa 100–900; o Android desenha com Roboto e Noto, onde builds antigos expõem apenas 400/500/700 e o 500 é silenciosamente rebaixado para 400. O fallback de fonte diverge — Noto Color Emoji no Android versus Apple Color Emoji no iOS — e kernels de fabricante como o Tencent X5 desativam totalmente o fallback de fontes fora da lista branca. O zoom de texto do sistema anula o CSS: WebSettings.setTextZoom no Android e UIContentSizeCategory no iOS multiplicam silenciosamente cada px, rem e em, quebrando layouts. O resultado é uma tipografia de marca que fica certa em um motor e quebrada no seguinte — emojis tofu, pesos colapsados e estouro de layout. Um runtime próprio do host trava a tipografia: uma pilha de fontes controlada, zoom de sistema limitado, fontes de fallback garantidas e mapeamento de pesos consistente dos quais a página não pode se desviar.
A política de navegação padrão de um WebView está errada nas duas direções. Deixe como está e todo link — incluindo a página de pagamento do banco e o clone de phishing — abre dentro do seu próprio WebView, vazando seu Referer, seu cookie de sessão e, em CVEs reais, seu token de autenticação na barra de URL. Mexa nela e você envia crashes ERR_UNKNOWN_URL_SCHEME na primeira vez que o usuário toca um número de telefone. E sem uma lista branca de host por padrão, uma única chamada de bridge desprotegida vira uma tomada de conta silenciosa. Um runtime próprio do host decide, por link e por origem, o que sai e o que fica.
O app host não consegue controlar a pilha de rede do WebView. No iOS, o WKWebView não consegue interceptar HTTPS de forma alguma — a Apple documenta que registrar um WKURLSchemeHandler para http ou https lança NSInvalidArgumentException, e a interceptação NSURLProtocol de http/https não é suportada. No Android, o shouldInterceptRequest é parcial: saltos de redirecionamento, blob: e javascript: nunca disparam. Isso significa que não há fixação de certificado forçada pelo host, nem autenticação transparente, nem reuso de conexões, nem política de requisições — cada página renegocia TLS e a exfiltração para um host desconhecido fica invisível. Um runtime próprio do host medeia a rede na camada nativa: fixação, autenticação assinada, lista branca e telemetria unificada que a página nunca pode contornar.
Um WebView executa o conteúdo web com todos os privilégios do app host, e a ponte JavaScript é uma superfície de escalonamento de privilégios sem muros. No Android, addJavascriptInterface injeta um objeto Java em cada frame, incluindo iframes, sem forma de verificar a origem de quem chama; antes do Android 4.2 era execução remota de código direta, e hoje uma ponte ampla mais conteúdo refletido ainda é XSS que executa código nativo com as permissões do seu app. O web.dev confirma que o WebView não tem isolamento de site real e entrega ao host seus cookies e seu DOM. Em 2026, a CVE-2026-103922 (Capacitor, CVSS 9.6) mostrou a falha do limite de mesma origem em um app híbrido em produção. Um runtime próprio do host traça o muro: mínimo privilégio, por origem, com controle de capacidades.
Uma tela WebView parece uma página web, mas para um usuário de leitor de tela não se comporta como uma. O iOS WKWebView descarta os anúncios aria-live urgentes que o Safari respeita; o conteúdo web não herda o aumento de fonte, o negrito nem o modo escuro do app nativo; o foco da tecnologia assistiva se perde na fronteira nativa. Para um app de tráfego cujo catálogo são páginas de terceiros, essa lacuna já é jurídica: a Lei de Acessibilidade da UE é aplicável desde 28 de junho de 2025 e seu limite é WCAG 2.1 AA. Um runtime próprio do host constrói a ponte da árvore de acessibilidade em vez de deixá-la ao acaso.
Dentro de um app híbrido, cada WebView pode estar em sua própria partição de cookies e armazenamento. O ITP da Apple particiona o armazenamento de terceiros por primeiro partido, um WKWebView efêmero não grava nada em disco e, no Android, o cookie jar é de nível de processo sem isolamento honesto por view. O resultado é uma identidade que deriva por sessão e por view — o mesmo cliente real parece um dispositivo diferente para sua pilha de fraude e KYC, e sua taxa de falsos negativos sobe. Um runtime próprio do host emite uma identidade de dispositivo estável, assinada e com consentimento, em vez de apostar no armazenamento de navegador particionado.
O formulário é onde o negócio se fecha, e a WebView é onde os formulários quebram. No iOS, a WKWebView não dispara window.resize ao abrir o teclado, então barras position:fixed ficam escondidas atrás dele; o auto-scroll do foco mira o elemento errado e o campo salta para fora da tela. No Android, a composição de entrada em chinês, japonês e coreano perde caracteres e congela o cursor dentro da WebView. O preenchimento automático de senha some em silêncio a menos que o app configure Associated Domains e o armazenamento padrão. Um app de tráfego cujo checkout é o HTML de outro está publicando um formulário que sua própria plataforma não consegue garantir. Um runtime próprio do host oferece uma camada de entrada de primeira parte em vez de apostar no motor.
Um WebView promete o modelo de atualização instantânea da web, mas seu cache é uma caixa preta dividida entre duas plataformas. No iOS não há offline nem Service Worker; no Android o cache ignora às vezes seu Cache-Control. O resultado é uma página que mostra o JS da semana passada sob o HTML desta: uma tela em branco que você não consegue explicar. Um runtime próprio do host serve recursos versionados e determinísticos em vez de apostar no opaco cache do navegador.
A camada web dentro de um app híbrido pode se atualizar por ar em segundos, mas está presa ao binário nativo sobre o qual roda. A página chama pontes nativas cujo contrato só existe em uma versão específica do app, e uma fatia grande dos seus usuários fica em binários velhos por semanas ou meses. Assim, uma correção web que precisa de uma nova capacidade nativa não sai sem passar pela loja, e um bundle web quebrado não pode ser revertido independentemente do lado nativo. Um runtime próprio do host lhe dá um canal de release controlado, por versão e por usuário, em vez de uma divisão que você não consegue governar.
A página que um comerciante envia ao seu WebView não é só o código dele — é uma carga de scripts de terceiros de analytics, anúncios, redes sociais, consentimento e gerenciadores de tags que ele não controla nem entende por completo. Em um WebView não há bloqueador de conteúdo nativo nem proteção de rastreadores, então cada script dispara, compete pelo único encadeamento de JavaScript, exfiltra dados e amplia a superfície de ataque. O Web Almanac 2024 mediu 375 KB de JavaScript de terceiros na página móvel mediana contra 168 KB de primeira parte — 2,2×. Um runtime próprio do host intercepta o carregamento de recursos e governa terceiros na camada WebView em vez de esperar que a página se comporte.
O ponto de entrada está se movendo do seu ícone de lançamento para um agente de IA. Apps que aprisionam seus fluxos centrais em documentos remotos de WebView não podem ser dirigidas por um agente com confiança, e arriscam ser ignoradas na era do clique zero.
Um checkout em um WebView vai bem até a função precisar de um dispositivo real —Bluetooth, NFC, uma notificação que realmente acorde o telefone, uma tarefa em segundo plano. A plataforma web cobre uma fração do que os SO móveis expõem, e o que cobre é dividido por motor. O conserto comum, uma ponte JS privada, é frágil e ingovernável. Um runtime de propriedade do host dá aos mini-programas um conjunto padronizado e revisado de capacidades nativas.
Você corrige uma vulnerabilidade do WebView como qualquer outra — exceto que não pode. O motor Chromium dentro do WebView é atualizado pelo Android e pela Play Store, não por você. A segurança do seu checkout, login e formulários no app é decidida por um componente cuja versão você não controla nem consegue fixar.
Colocar um checkout ou formulário dentro de um WebView parece rápido — até você perceber que o nome, os dados de pagamento e a saúde do usuário viajam por um documento obtido do seu servidor e frequentemente para terceiros. Essa deriva colide com a minimização e a residência de dados da GDPR, e com o padrão da IA na nuvem de treinar com o que cruza a rede.
Um problema de WebView costuma ser um problema invisível. A tela está em branco sem erro, o layout está errado só no iOS, a requisição falha em silêncio — e em produção você não tem DevTools, não tem breakpoints, não tem source maps, nada para conectar. A depuração é desativada por padrão em ambas as plataformas por segurança, e o renderizador vive em um processo isolado em sandbox que o profiler do app não enxerga. Um runtime de propriedade do host transforma a web embutida em uma superfície governada e reproduzível em vez de uma caixa preta.
Publicar uma função via H5 em um WebView é como uma porta dos fundos: você muda o H5 no servidor e a função entra sem revisão da App Store. Essa «porta dos fundos» é uma mina. No momento em que o H5 muda o que o app faz —ou faz ponte para o nativo de um jeito que a loja nunca revisou— tanto a Apple quanto o Google podem remover o app, e reincidentes podem perder a conta de desenvolvedor. A velocidade que a equipe queria vira o risco que derruba todo o app.
Um usuário faz login nativo, então entra em uma tela WebView e é pedido a fazer login de novo. Um carrinho preenchido no WebView desaparece ao voltar para a carcaça nativa. A fronteira entre o código nativo e o documento remoto elimina silenciosamente identidade e estado — e o fim dos cookies de terceiros piora tudo.
Um WebView não é uma view; é um navegador. No Android cada instância roda sobre um processo renderizador Chromium separado; no iOS cada WKWebView levanta seu próprio processo WebContent. Uma página em branco já custa 50-80 MB, uma tela de e-commerce real 120-200 MB, e não há economias de escala —dez WebViews quentes podem fazer um telefone ser jetsammed em um segundo. Uma app de tráfego que abre um WebView por mini-programa hospedado está orçando em silêncio seu próprio crash. Um runtime de propriedade do host agrupa e limita essa pegada em vez disso.
Crashes nativos chegam com stack traces e relatórios simbolizados. As falhas escondidas nos documentos remotos do seu WebView aparecem apenas como «o app quebrou» — porque a camada híbrida é, por padrão, um ponto cego de monitoramento.
Um WebView carrega suas telas centrais de um servidor que depende de serviços de terceiros que podem reajustar preços, encerrar ou mudar políticas da noite para o dia. Sem saída de emergência, um único rug pull pode derrubar seu produto.
Quando suas telas mais valiosas vivem numa WebView interna, cada repasse da web, redes ou um push para o app perde contexto — e o funil de conversão goteja exatamente onde deveria fechar.
Trancar artigos, listagens e fichas de produto dentro de um WebView intraapp os torna invisíveis para os buscadores e quebra os cartões de pré-visualização social, abrindo mão dos dois canais de crescimento mais baratos.
Quando os fluxos críticos rodam em um WebView que carrega documentos remotos, cada mudança no servidor atinge 100% dos usuários de imediato — sem canary, sem lançamento por estágios, sem interruptor de bloqueio e com uma matriz de versões que você não controla.
Uma WebView não é uma view leve — é um motor de navegador Chromium por cima da sua camada nativa. Nos dispositivos de entrada que sustentam seu app de tráfego, esse segundo motor tributa em silêncio a RAM, a bateria e os quadros.
Quando login, pagamento e perfil vivem dentro de um WebView que carrega documentos remotos, você herda toda a superfície de ataque da web — e perde os controles em nível de app que deveriam protegê-lo.
Uma visão de operador veterano sobre por que as comissões, as filas de revisão e o faturamento obrigatório in-app (IAP) limitam o crescimento, e como desacoplar a camada de serviços com um runtime de mini-programa muda a economia.
A visão de um operador sênior sobre por que apps de tráfego que rodam sua jornada central dentro de um WebView acabam com uma atribuição distorcida — sessões divididas, referrers eliminados, cookies bloqueados — e como um runtime próprio do host restaura uma medição limpa e de primeira parte.
Uma visão de operador sênior sobre por que o checkout WebView baseado em cartão colapsa em mercados emergentes, e como um runtime próprio do host que conecta rails locais (Pix, UPI, M-Pesa, GCash) recupera a conversão e a propriedade.
A visão de um operador veterano — embeber H5 de terceiros coloca uma superfície de código inaudável e responsabilidade de conformidade sobre o host; um runtime sandbox e revisado a torna controlável.
A visão de um operador veterano — o H5 embebido se rompe em render, carregamento e capacidades frente ao host; um runtime próprio do host faz os serviços parecerem nativos.
Muitos times tentam subir a retenção colocando serviços de terceiros num contêiner H5, e nada se move. O H5 é uma página web emprestada; o mini-programa é o runtime próprio do host. Seis frentes — login, pagamento, reengajamento, experiência, capacidade, ecossistema — decidem quem realmente ajuda a reter e a engordar o valor.
A visão de um operador veterano — reimplementar a mesma função em iOS nativo, Android nativo e web triplica o custo; um runtime universal a colapsa a um único código.
A visão de um operador veterano — abrir seu app a desenvolvedores de terceiros arrisca caos; um catálogo aberto com APIs graduadas e sandbox mantém o host aberto porém no controle.
Muitos times sobem DAU de verdade e a receita não se mexe. O vazamento não está no tráfego: o H5 entrega a transação a um terceiro. Um runtime de mini-programas mantém a venda, os dados e o re-engagement dentro do seu app, para a receita compostar em vez de vazar.
Uma visão de operador veterano sobre por que embutir H5 de terceiros deixa identidade, dados e o relacionamento com o usuário nas mãos do provedor, e como um runtime do host converte tráfego em ativos que você controla.
A visão de um operador veterano sobre por que apps de tráfego construídas sobre WebView e H5 se recarregam até o nada em redes fracas, e como um runtime próprio do host que empacota e armazena em cache seu catálogo recupera a sessão quando o sinal cai.
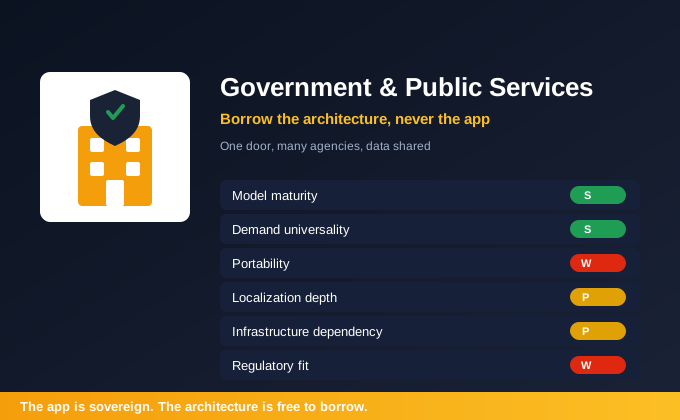
A China transformou o governo em um runtime — 1,07 bilhão de carteiras eletrônicas de previdência, 120 milhões de usuários registrados no 浙里办 de Zhejiang, e um serviço nacional de rede única. Mas você não pode exportar um app de governo chinês. A lição é a arquitetura, não a carga. Isto é o que um runtime universal deve copiar.
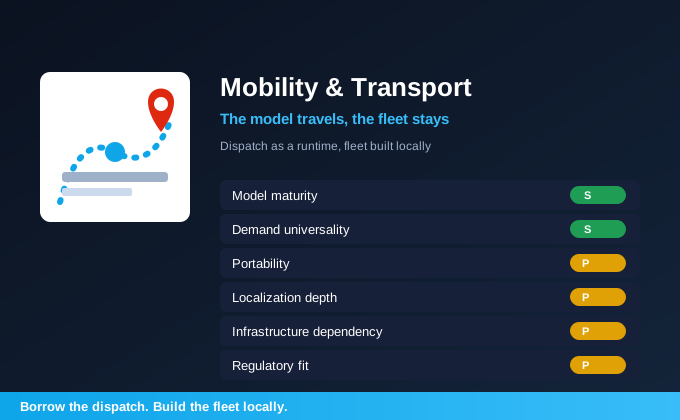
A China tem a camada de mobilidade mais movimentada do planeta — só a DiDi completou 12,39 bilhões de viagens na China em 2024 e 539 milhões de chineses usam o serviço de transporte. Mas a lição para o exterior é o modelo de despacho, não a frota. Isto é o que um runtime universal deve copiar e o que deve reconstruir localmente.
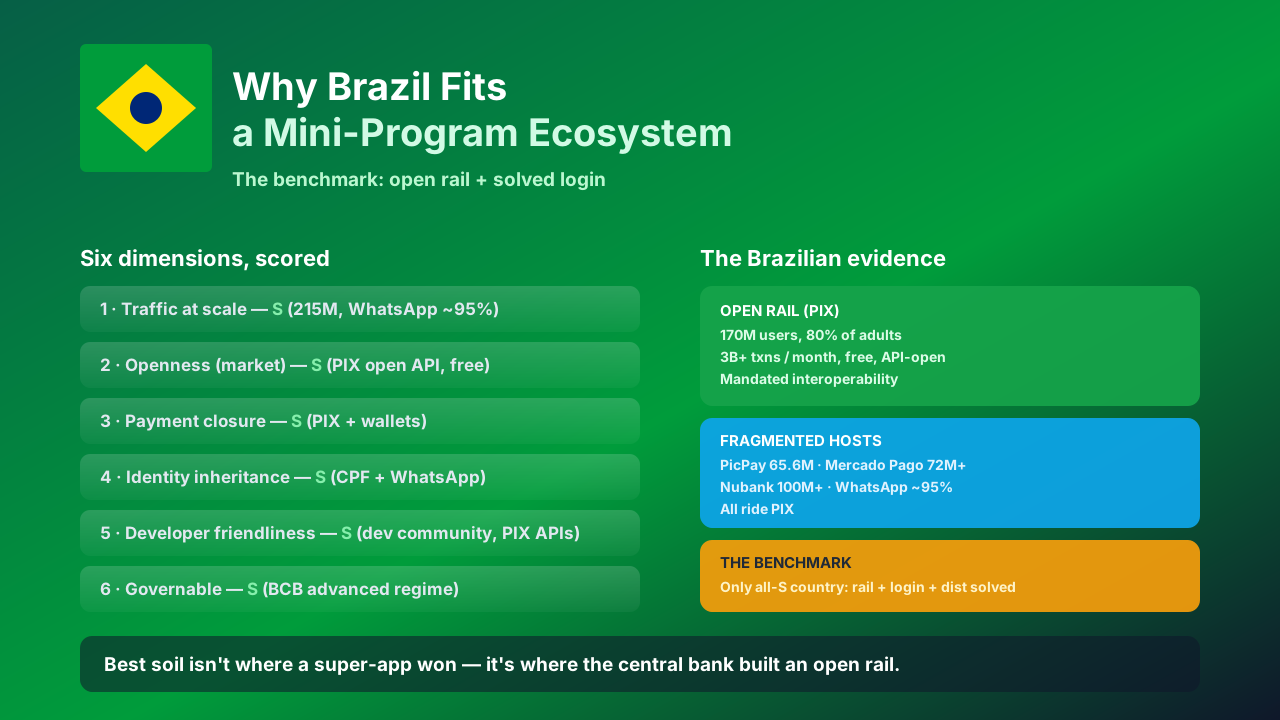
O Brasil construiu a rede de pagamentos em tempo real mais forte do mundo e então a abriu. O PIX — 170 milhões de usuários, 80% dos adultos, 3 bilhões de transações por mês, grátis e com API aberta — sustenta o PicPay, Mercado Pago e Nubank. Este é o caso de referência.
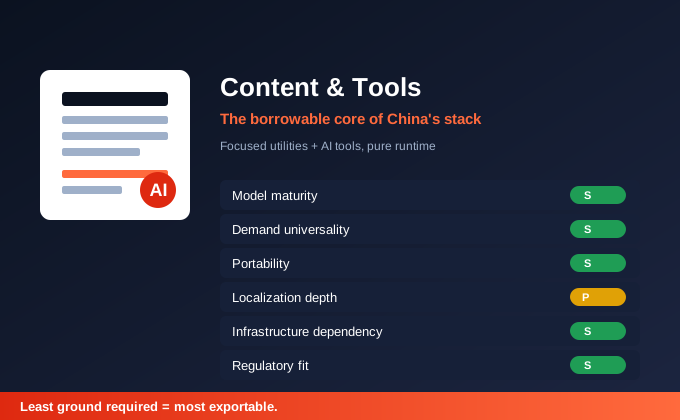
Os mini-programas de conteúdo e utilidades são a parte mais exportável do ecossistema chinês: lógica e render puros, sem sistema de pagamentos, sem identidade nacional, sem logística. De uma recarga de celular com 740M de MAU a assistentes de IA, este é o padrão que um runtime universal pode levar a qualquer lugar.
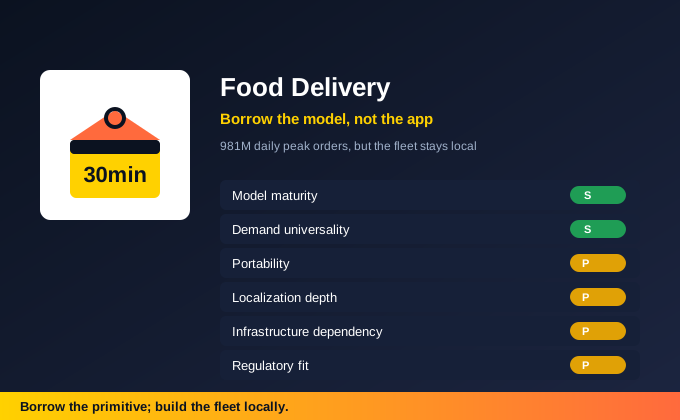
A China opera a rede de entregas sob demanda mais densa do mundo — um pico de 98M de pedidos em um dia e 781B RMB em varejo instantâneo em 2024. Mas a lição para o exterior é o padrão, não o Meituan. Aqui está o que um runtime universal deve copiar e o que deve reconstruir localmente.
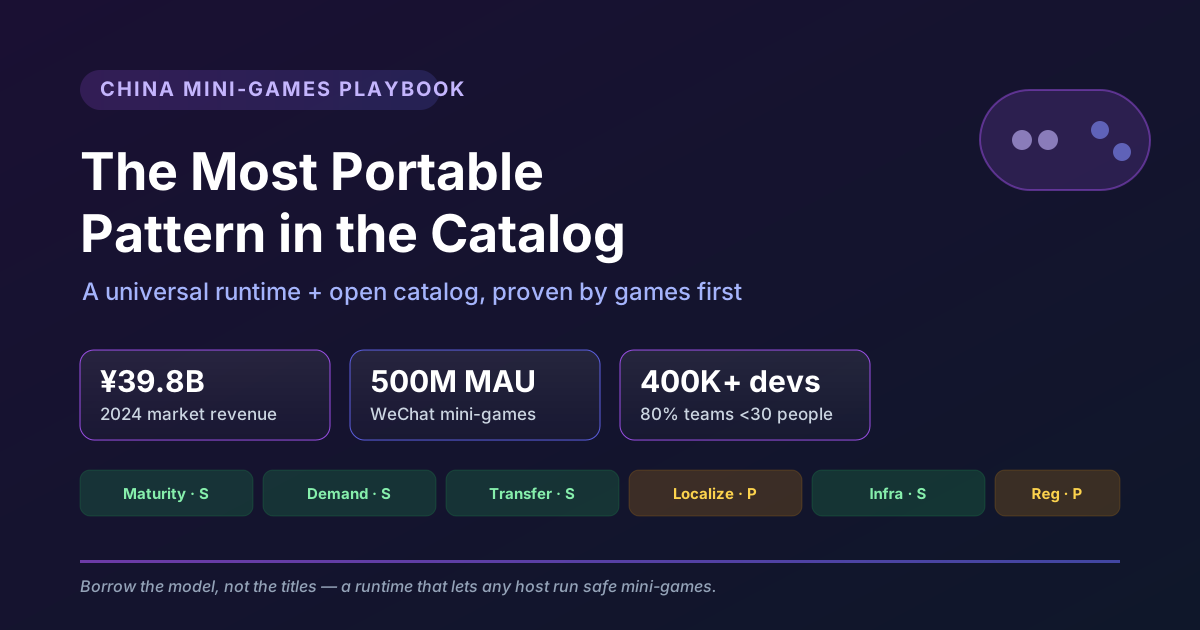
O mercado de mini-games da China chegou a 39,8 bilhões de RMB em 2024, com 500 milhões de usuários mensais e 400 mil desenvolvedores. É a prova mais clara de que um runtime universal e um catálogo aberto viajam — porque os jogos quase não dependem de infraestrutura local.
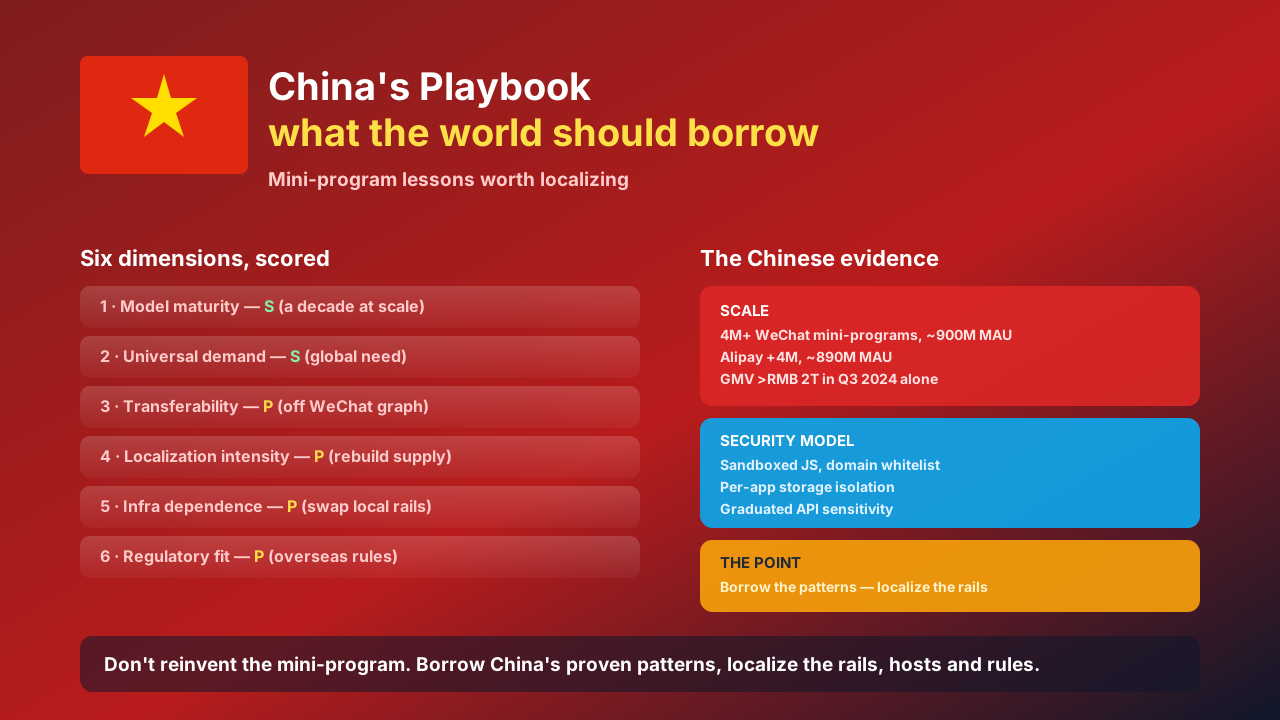
A China montou o maior e mais maduro laboratório de mini-programas do mundo: 4M+ de mini-programas no WeChat, ~900M de MAU e trilhões em GMV, além de um modelo de segurança em sandbox que o resto ainda persegue. Esta é uma pontuação de quais padrões comprovados vale a pena adotar e o que localizar.
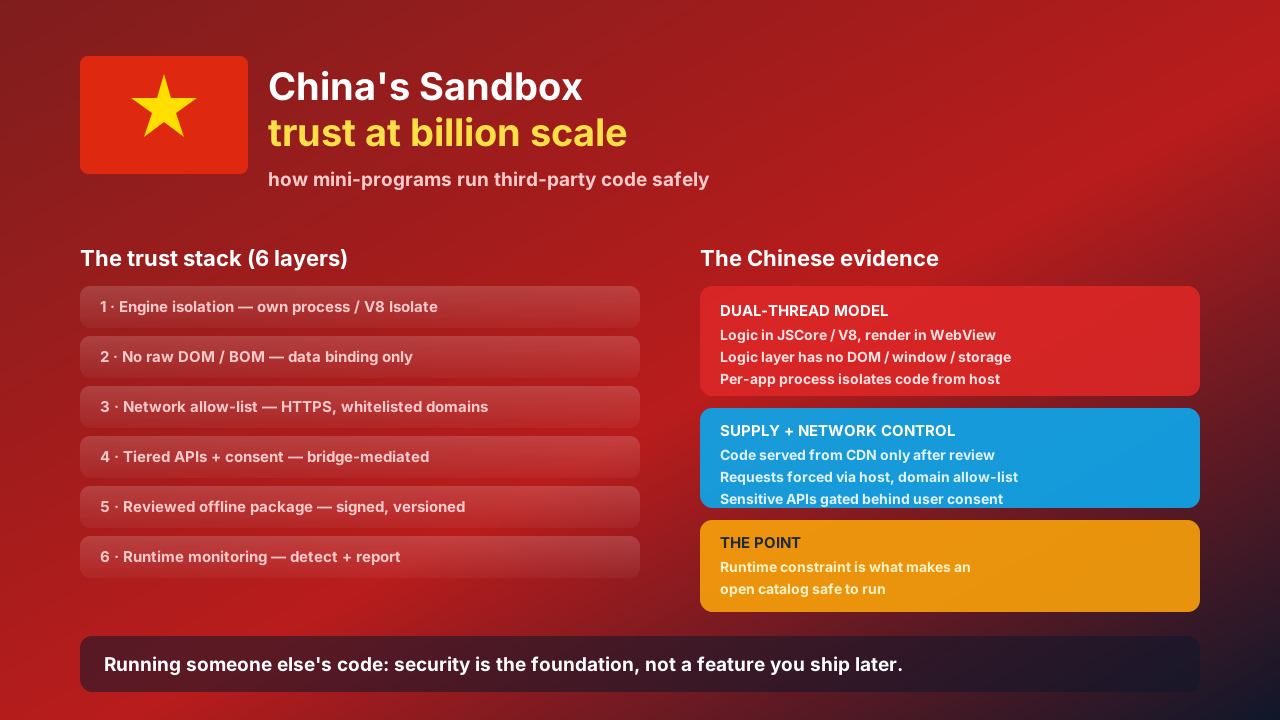
WeChat e Alipay executam milhões de mini-programas de terceiros em um bilhão de dispositivos, tocando pagamentos e identidade. Resolveram com uma pilha de confiança em camadas — isolamento de motor, sem DOM cru, listas brancas de rede, APIs em níveis, pacotes revisados e monitoramento em runtime. Essa pilha é exatamente o que um runtime universal deve trazer.
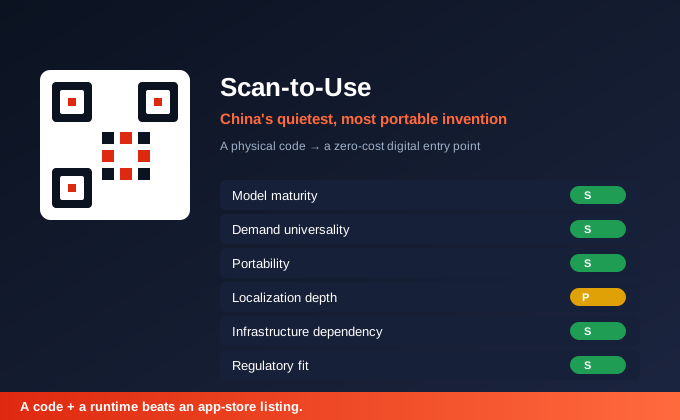
O fluxo de QR code para mini-programa é o padrão mais subestimado que a China validou: um código físico vira um ponto de entrada digital de custo zero. Sem rede de pagamentos, sem identidade nacional, sem logística — só uma câmera, um runtime e um toque. Essa é a tela mais limpa que um runtime universal pode oferecer.
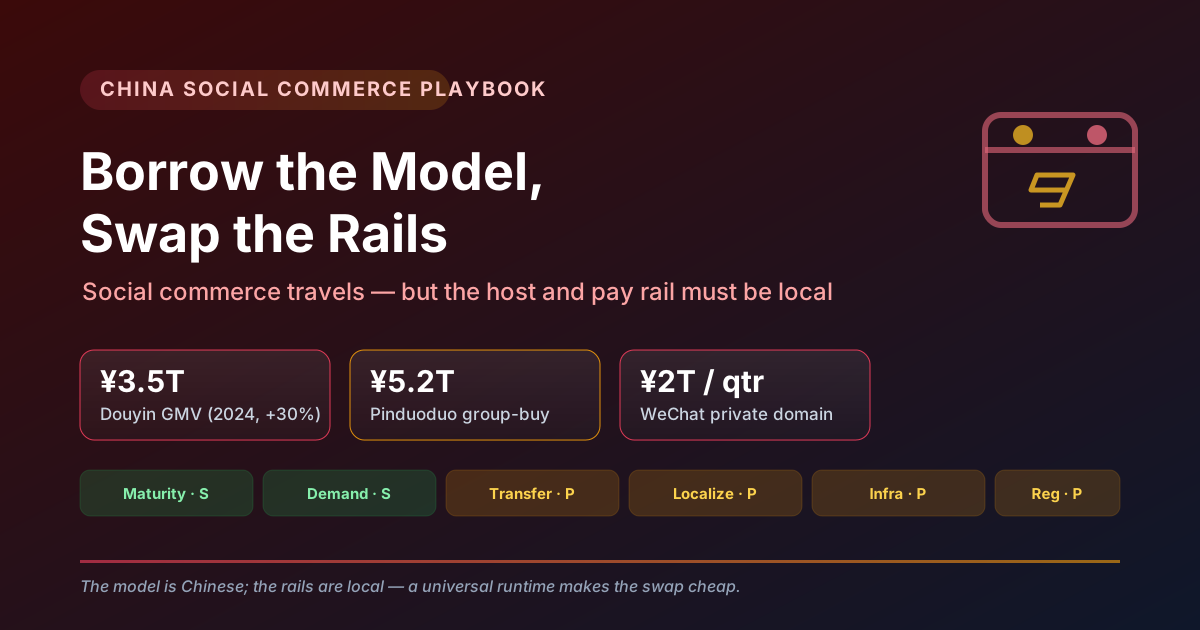
O comércio social da China chegou a bilhões em GMV — Douyin ~3,5 trilhões RMB, Pinduoduo ~5,2 trilhões RMB, o domínio privado do WeChat passou de 2 trilhões em um trimestre. A lição para o resto do mundo é clara: o modelo viaja, mas você deve trocar por um host social local e uma rail de pagamento local.
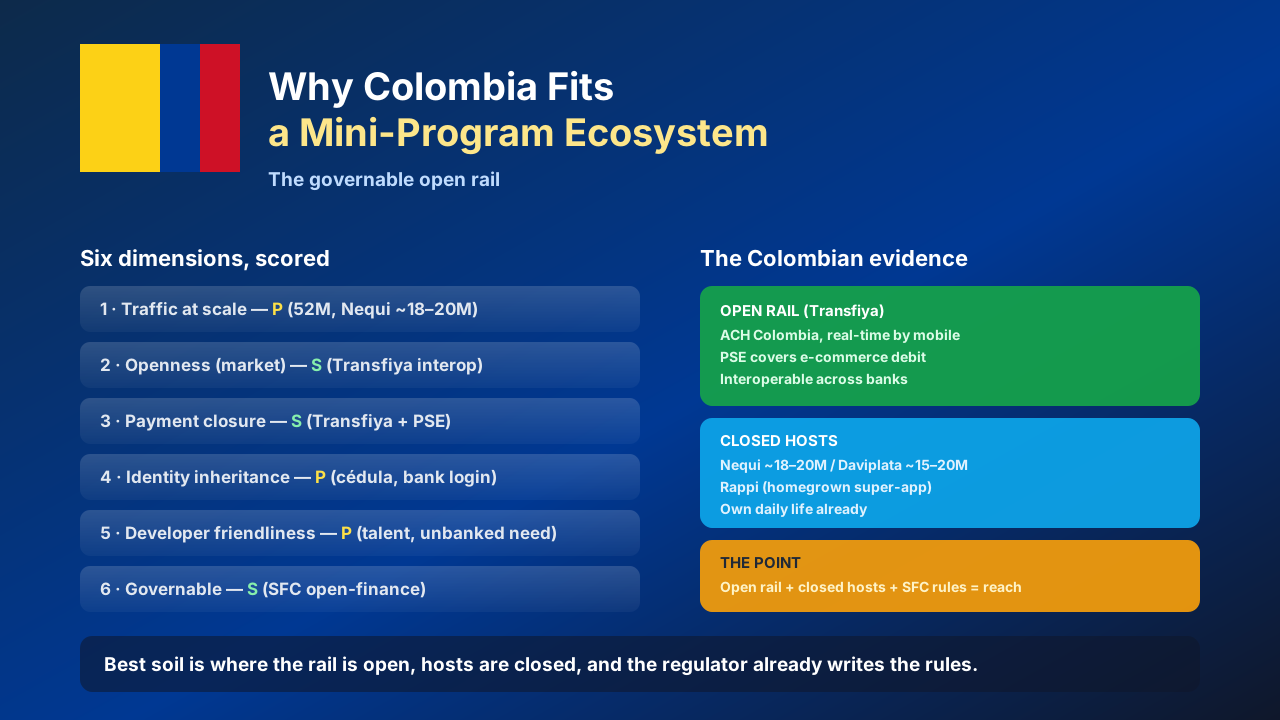
A Colômbia é o rail aberto governável. O Transfiya oferece pagamentos instantâneos interoperáveis, o PSE cobre o e-commerce e a SFC já está escrevendo o marco de finanças abertas — enquanto Nequi, Daviplata e Rappi já são hosts fechados que dominam o dia a dia.
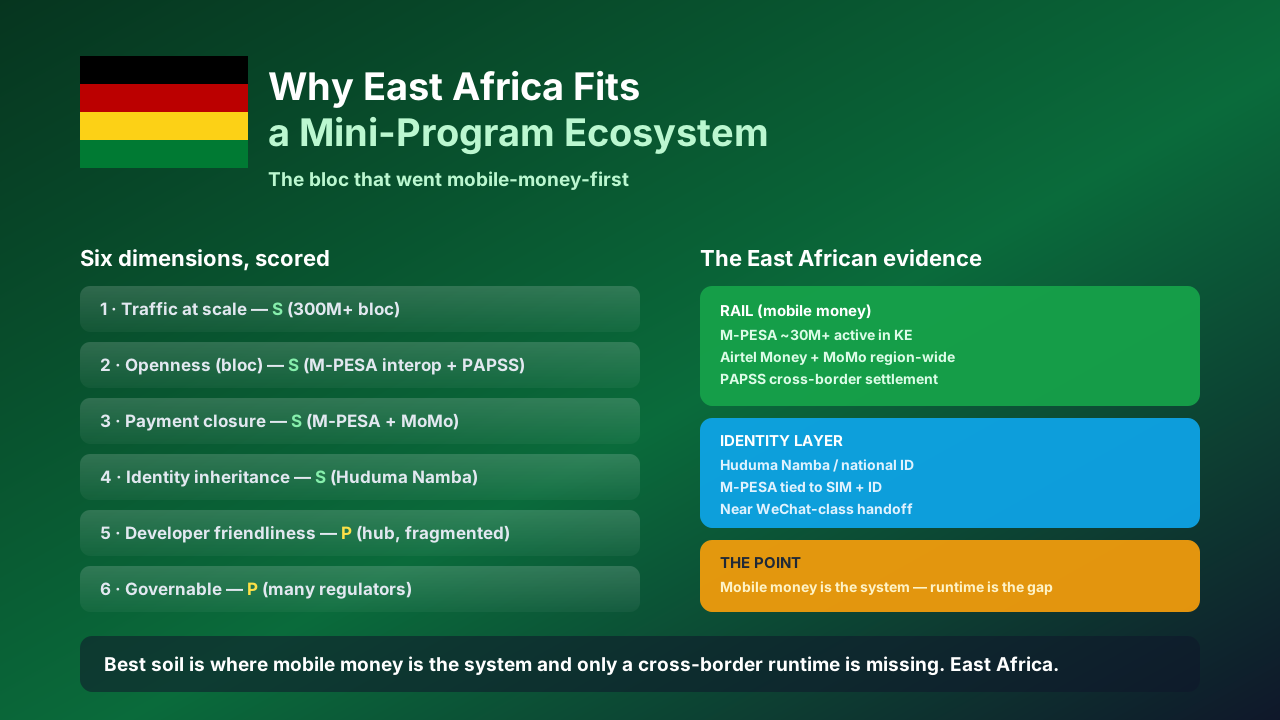
A África Oriental não é um único mercado: é um bloco de mais de 300 milhões de pessoas que saltou direto para o dinheiro móvel. As redes M-PESA, Airtel Money e MoMo, somadas à liquidação transfronteiriça PAPSS, fazem dela a região mais pronta para pagamentos do mundo, fragmentada apenas por hosts nacionais fechados.
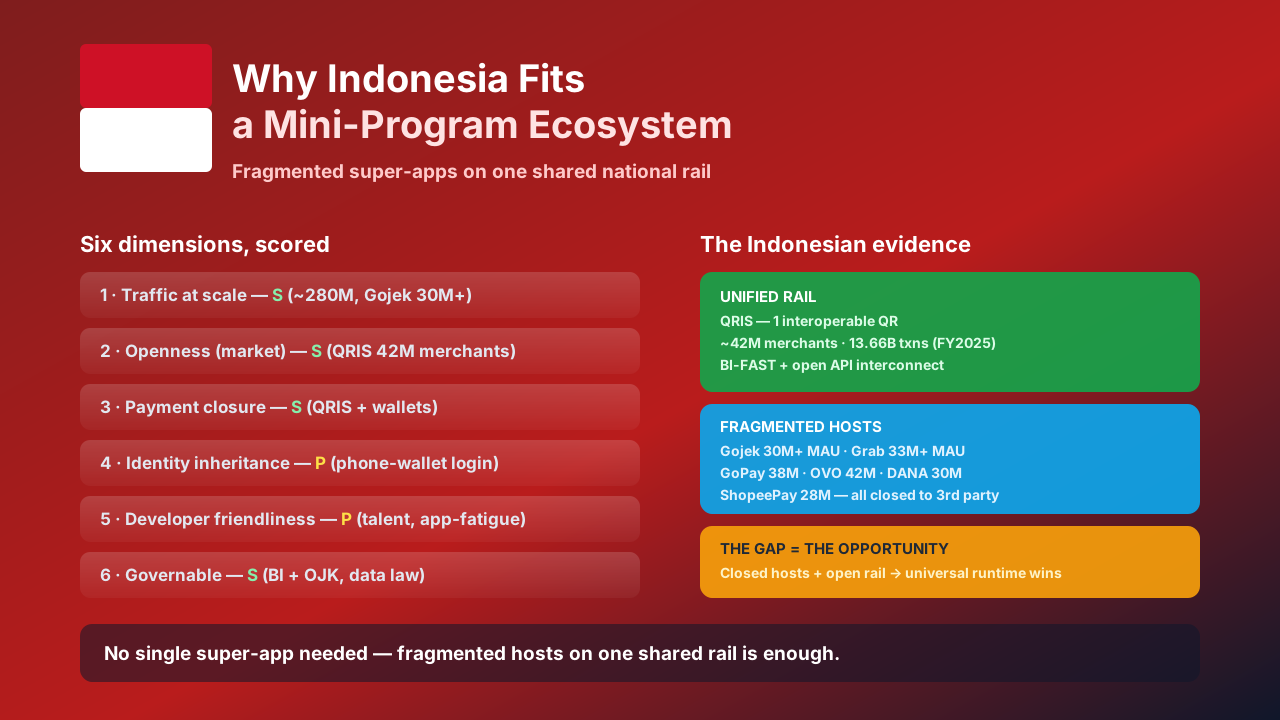
A Indonésia tem 280 milhões de habitantes, uma dúzia de super-apps e uma rede de pagamentos interoperável imposta pelo governo — mas os hosts permanecem fechados. Essa brecha é precisamente a oportunidade.
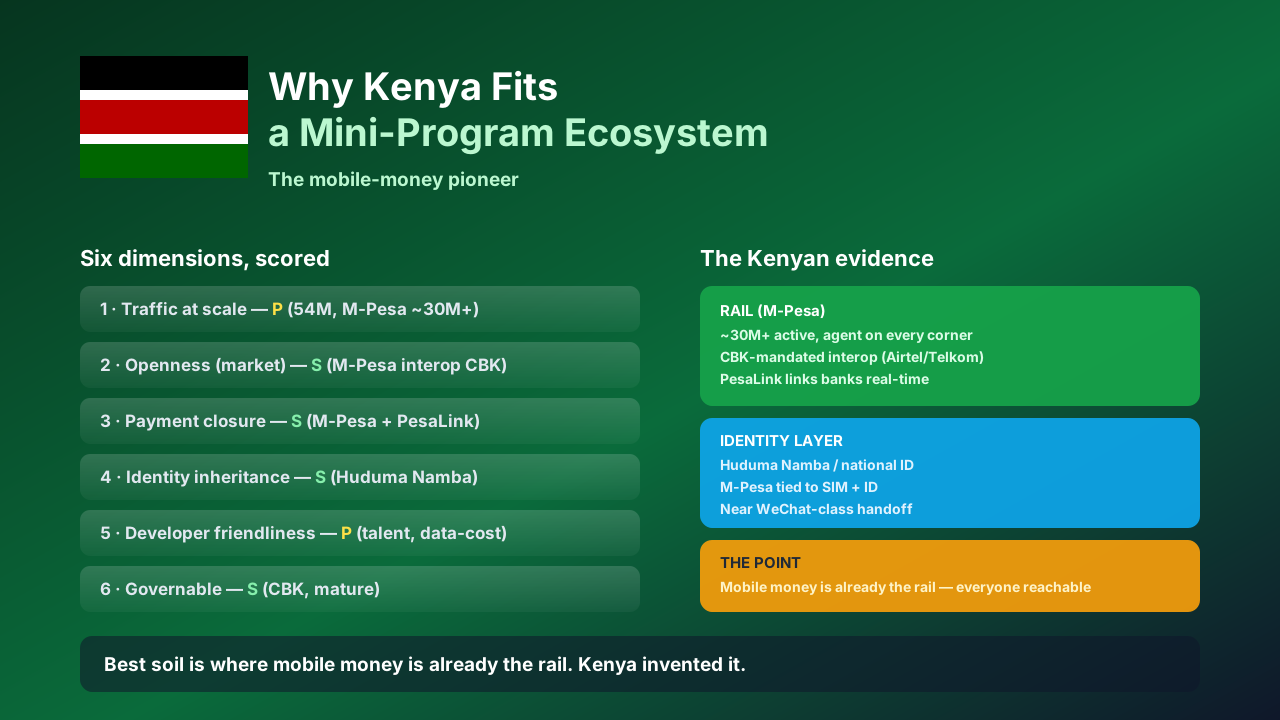
O Quênia é o pioneiro do dinheiro móvel. O M-Pesa é o rail do dia a dia — 30M+ usuários ativos e um agente em cada esquina — hoje interoperável por mandato do CBK, com o Huduma Namba como camada de identidade quase universal.
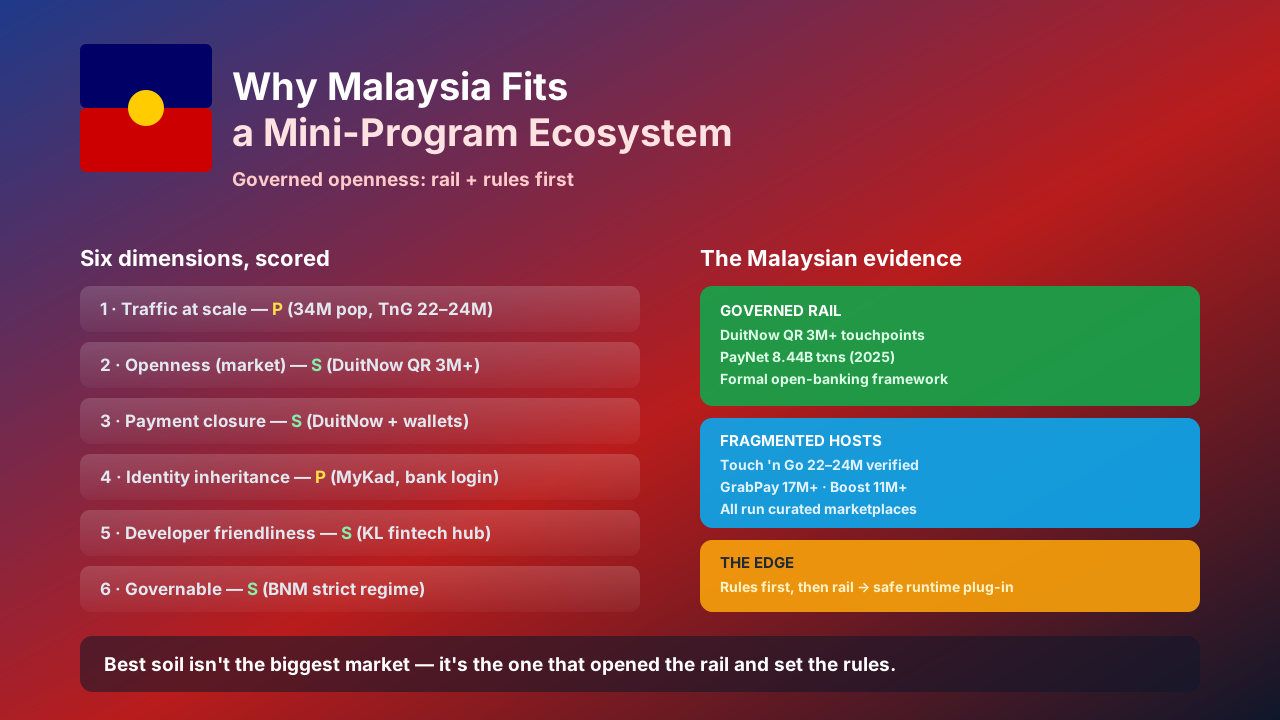
A Malásia é pequena em população mas lidera a região em maturidade de rede. O DuitNow — QR interoperável e camada de open banking da PayNet — sustenta o Touch 'n Go, GrabPay e Boost, com o Bank Negara definindo as regras.
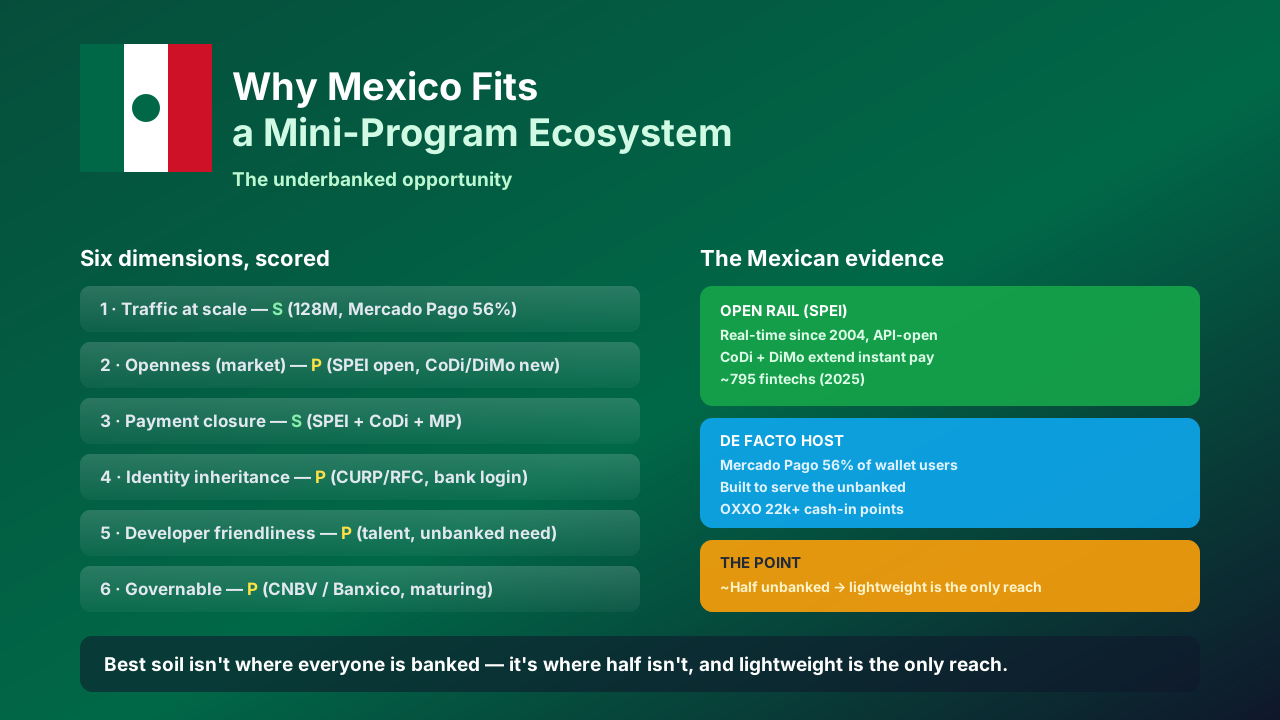
O México é a oportunidade dos não bancarizados. Quase metade da população não tem conta, mas o SPEI — uma rede em tempo real desde 2004 — mais CoDi e DiMo dão uma infraestrutura aberta, e o Mercado Pago já alcança 56% dos usuários de carteira. O leve vence o nativo aqui.
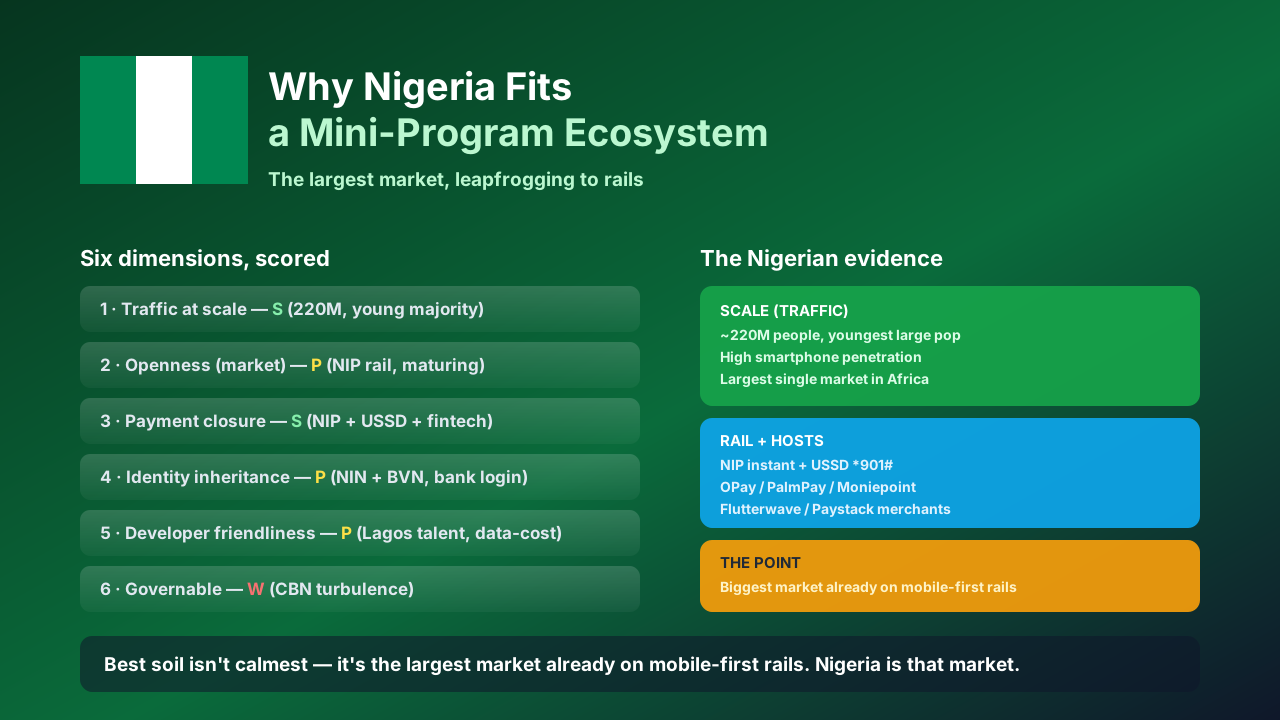
A Nigéria é o maior mercado, dando o salto para os rails. 220M de habitantes, maioria jovem e uma feroz cena fintech (OPay, PalmPay, Moniepoint, Flutterwave, Paystack) repousam sobre pagamentos instantâneos NIP e USSD — os rails já existem.
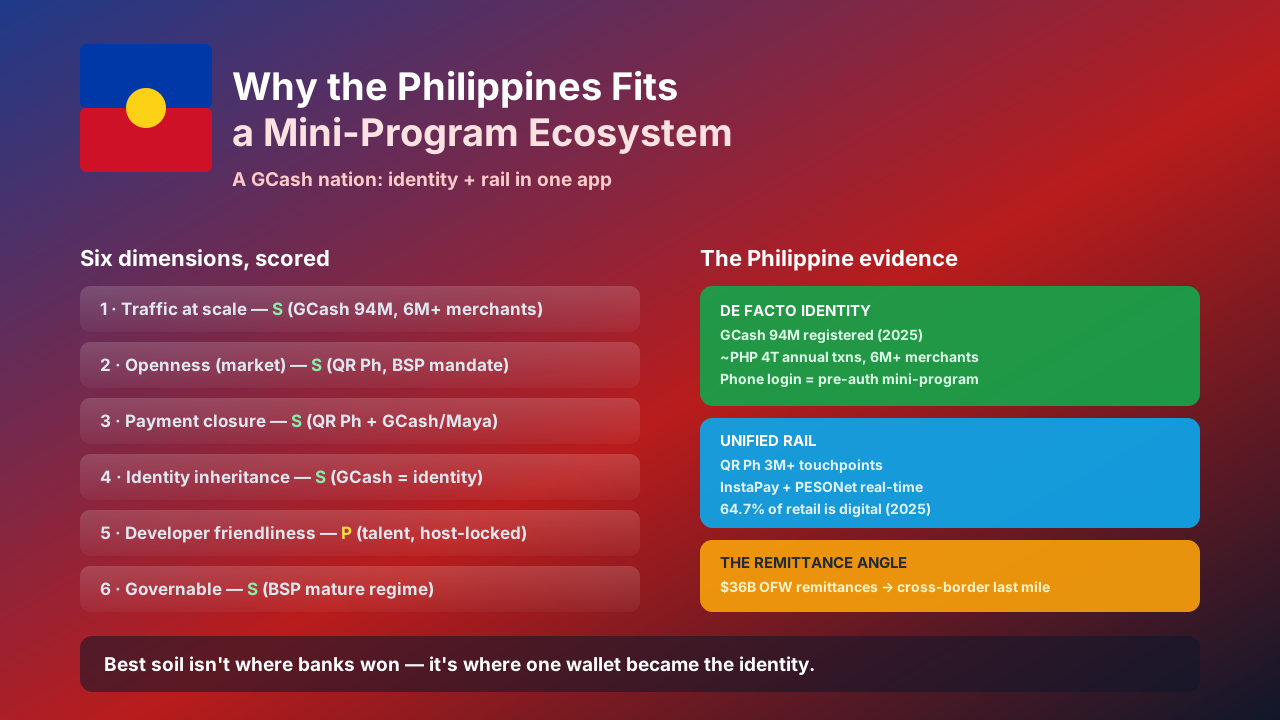
As Filipinas são uma nação GCash. Com 94 milhões de usuários registrados, uma rede interoperável imposta pelo banco central e 36 bilhões de dólares em remessas, hosts fechados mais uma camada de identidade de fato é a abertura para mini-programas.
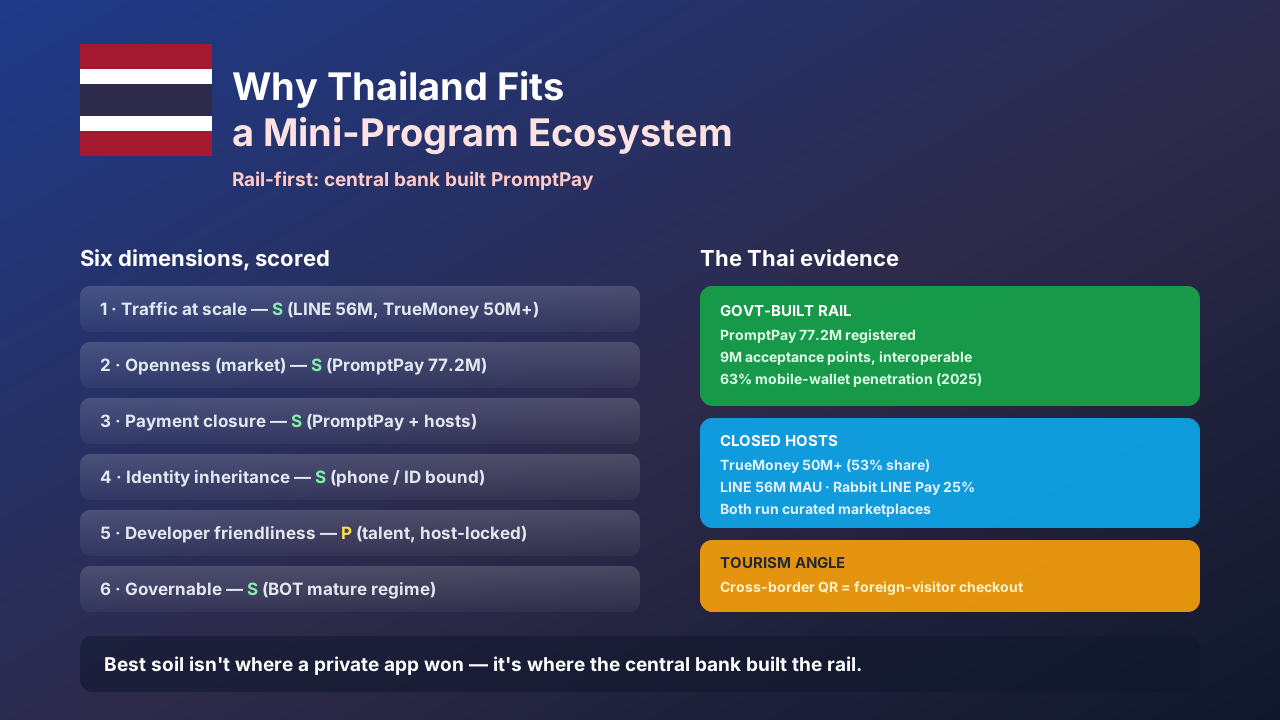
A Tailândia combina uma rede construída pelo governo com dois hosts fortes. O PromptPay — 77 milhões de registrados, mandato do Banco da Tailândia — sustenta o TrueMoney e o Rabbit LINE Pay. Hosts fechados sobre uma rede aberta é a abertura para mini-programas.
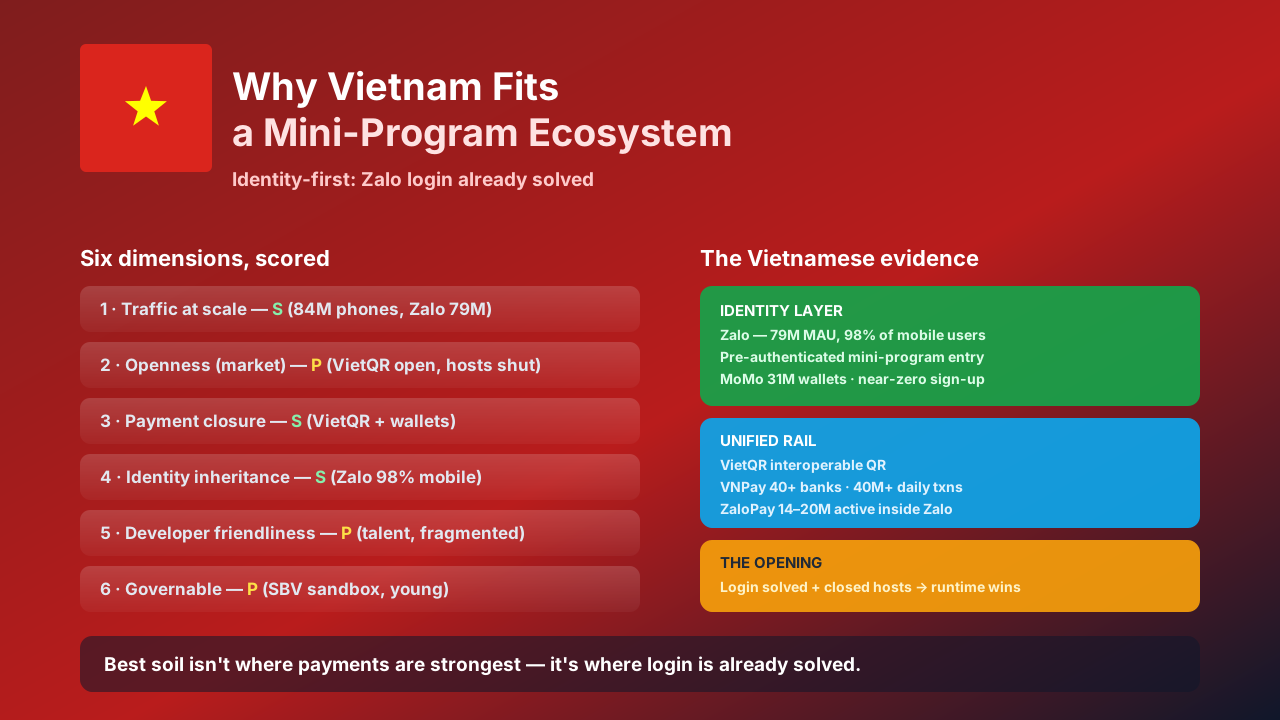
A verdadeira força do Vietnã é a identidade, não os pagamentos. O Zalo alcança 79 milhões de pessoas — 98% dos usuários móveis — e o MoMo soma 31 milhões de carteiras. Hosts fechados mais login quase universal é precisamente a abertura para mini-programas.
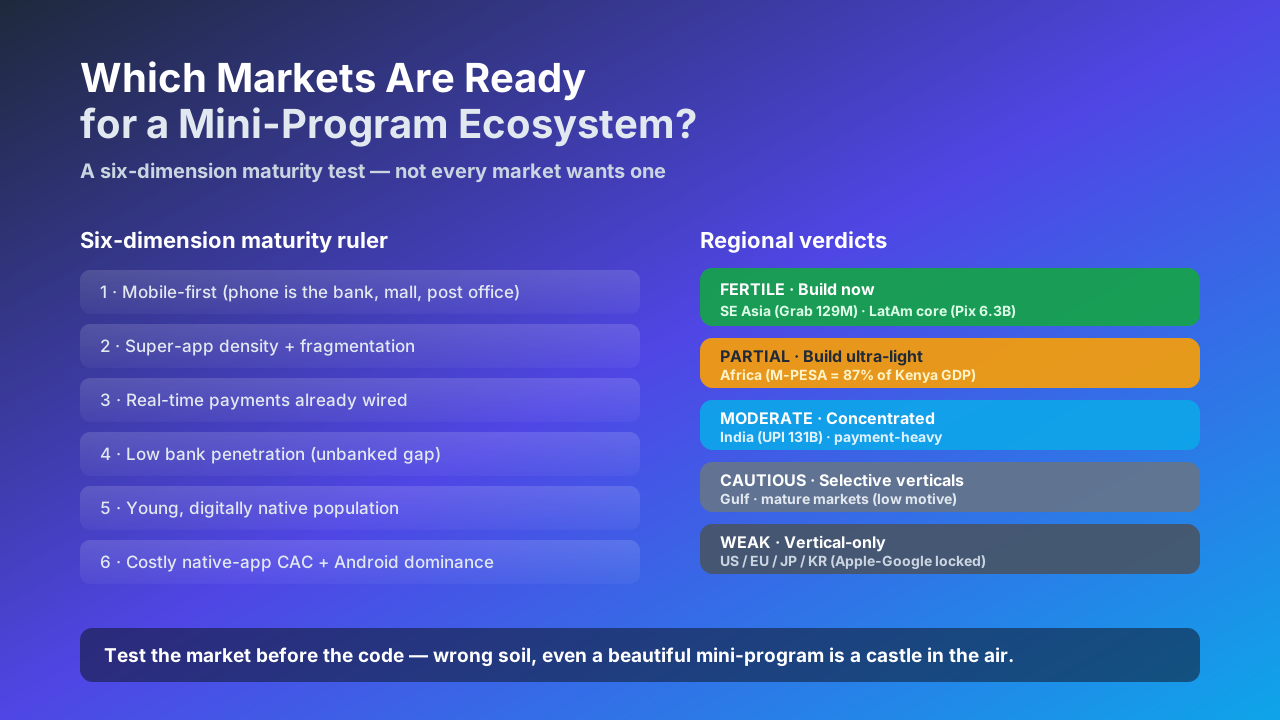
Mini-programas não servem para tudo. Aplicamos um teste de maturidade em seis dimensões aos principais mercados do mundo para ver onde o terreno é real.
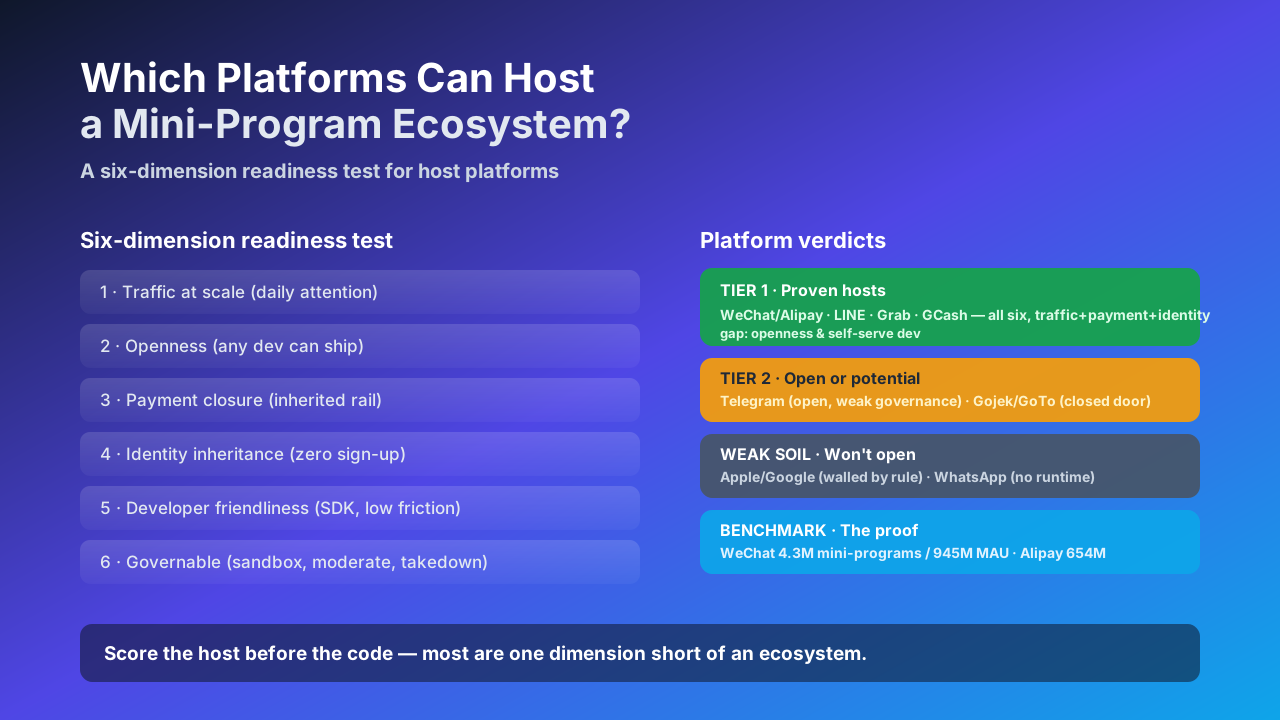
A maioria dos apps sonha em ser a próxima WeChat. Hospedar um ecossistema de mini-programas é outro trabalho, e a maioria das plataformas que poderia fazê-lo, não o faz. Avaliamos as plataformas reais em seis dimensões.
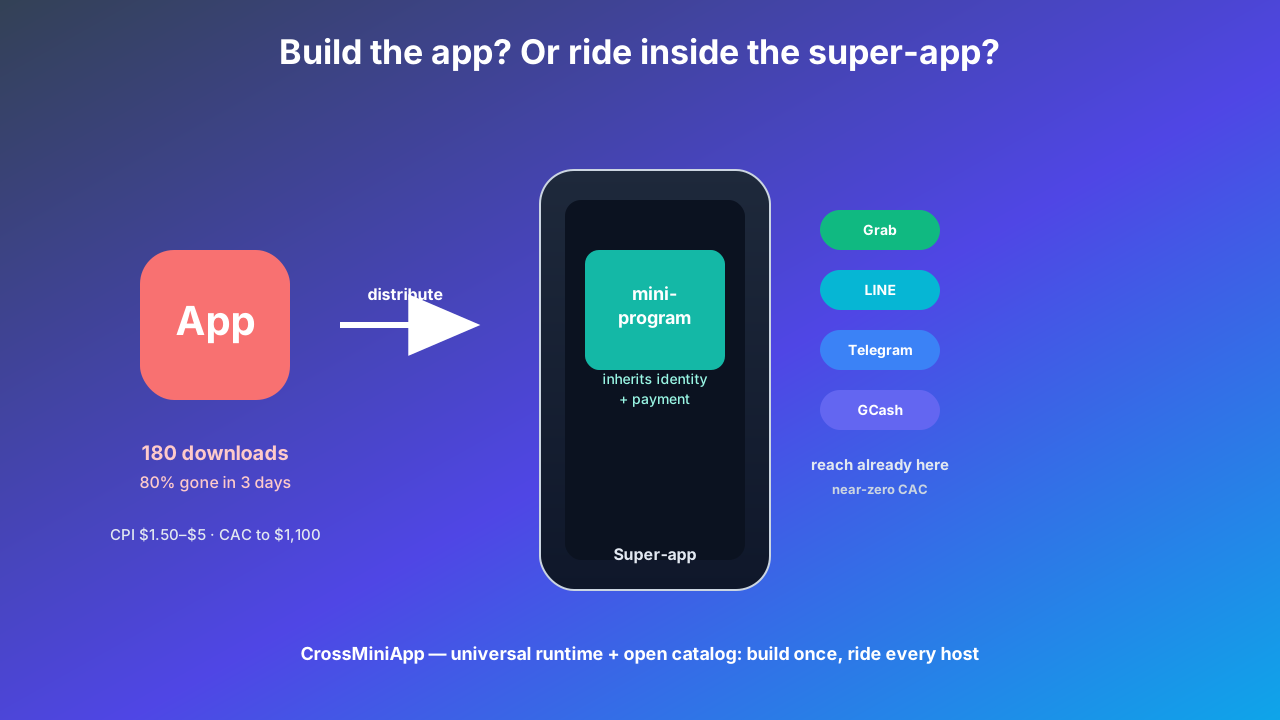
A maioria dos apps não morre por mau produto, e sim por má distribuição: você paga 3–12 dólares por um usuário que desinstala em três dias. Enquanto isso, Grab, LINE, Telegram e GCash já têm a atenção. Isto diz quais apps vale a pena transformar em mini-programas e publicá-las dentro desses hosts.
A China não lançou uma app de governo: colocou o governo dentro de um mini-programa no WeChat. O sudeste asiático está a construir apps soberanas. Por que uma superfície portátil e governada ganha de mais um download.
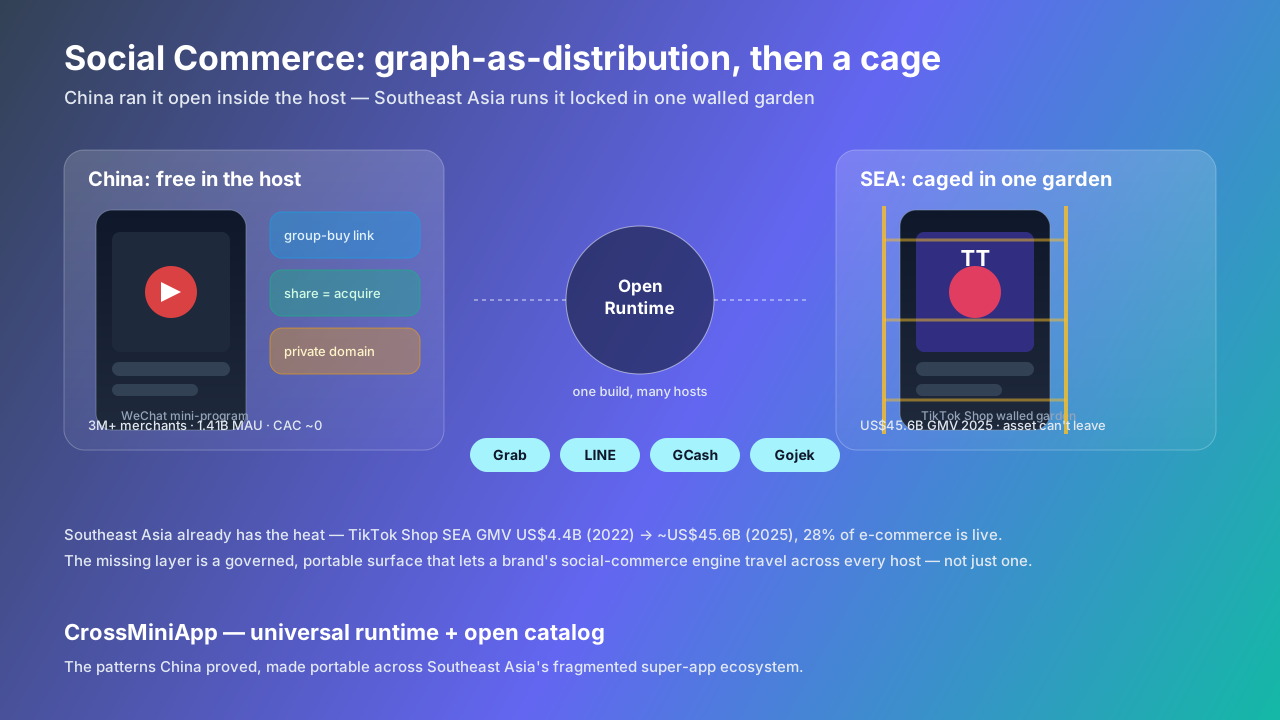
O social commerce da China rodou em uma pilha residente no host — mini-programa mais grafo social mais domínio privado mais checkout ao vivo — que transformou produtos encontram pessoas em uma superfície governada, viral e repetível. Decodificamos Pinduoduo e WeChat Channels e mapeamos a lição para o Sudeste Asiático, onde o jardim murado do TikTok Shop aprisiona os criadores fora de seus próprios ativos sociais.
A China transformou lojas físicas em ativos digitais operáveis: pedido por código, membership de domínio privado e pagamento herdado do host tornaram o comércio presencial e a vida local uma camada governada e rica em dados. Decodificamos o manual da Luckin e da vida local da China e o mapeamos para o Sudeste Asiático, onde trilhos de pagamento como QRIS, GCash e GrabPay já estão prontos, mas os mini-programas para comerciantes seguem fragmentados.
A China opera cerca de 4,3 milhoes de mini-programas do WeChat com cerca de 945 milhoes de usuarios mensais e mais de 8 trilhoes de yuans em GMV em 2024. Inventariamos os programas de destaque — Pinduoduo, Yue Sheng Shi, Starbucks e KFC, Didi e Meituan, Ctrip e China Merchants Bank — decodificamos os padroes que os fizeram vencer e os mapeamos para o fragmentado mercado de super-apps do Sudeste Asiatico, onde os Partner Apps do Grab em 2025 provam que o modelo chega por conta propria.
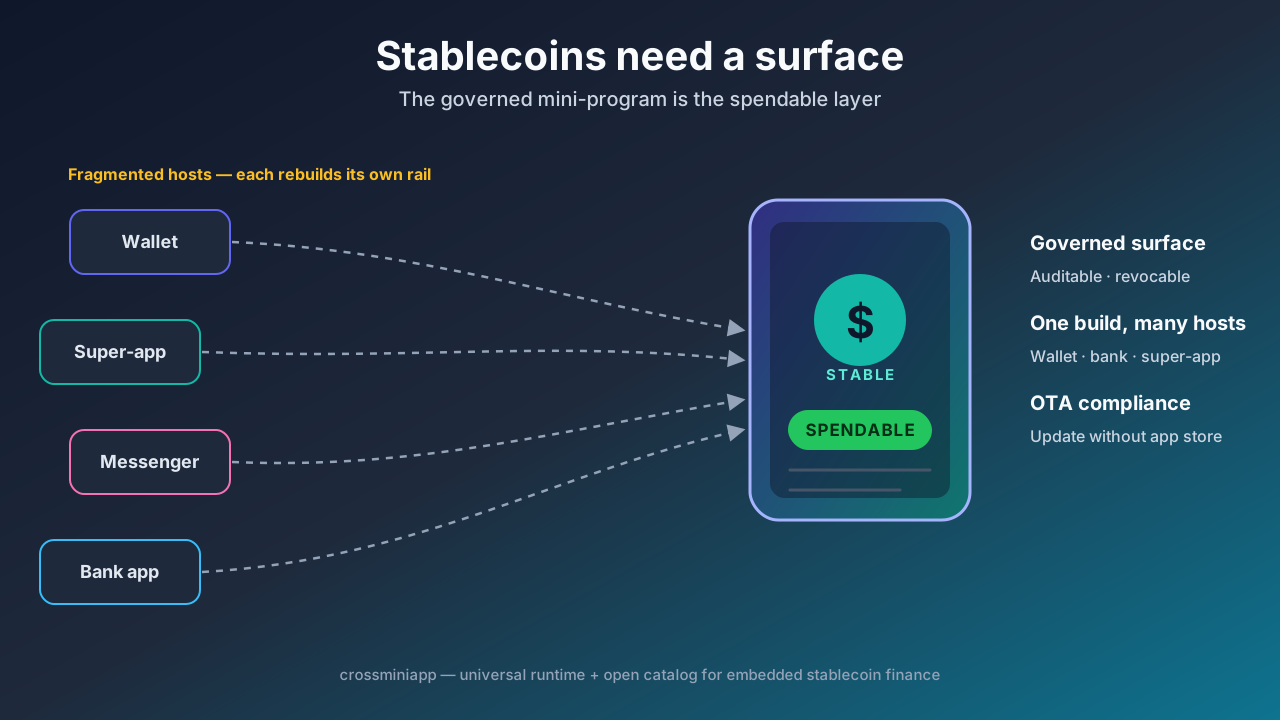
Em 2026 as stablecoins tornaram-se infraestrutura de pagamentos: a GENIUS Act dos EUA e o MiCA da UE deram cobertura regulatória. Mas na América Latina, África e sudeste asiático, os super-apps e carteiras fragmentados carecem de uma superfície de distribuição governada, auditável e unificada. Este artigo explica por que o mini-programa governado é a camada que faltava para tornar as stablecoins gastáveis.
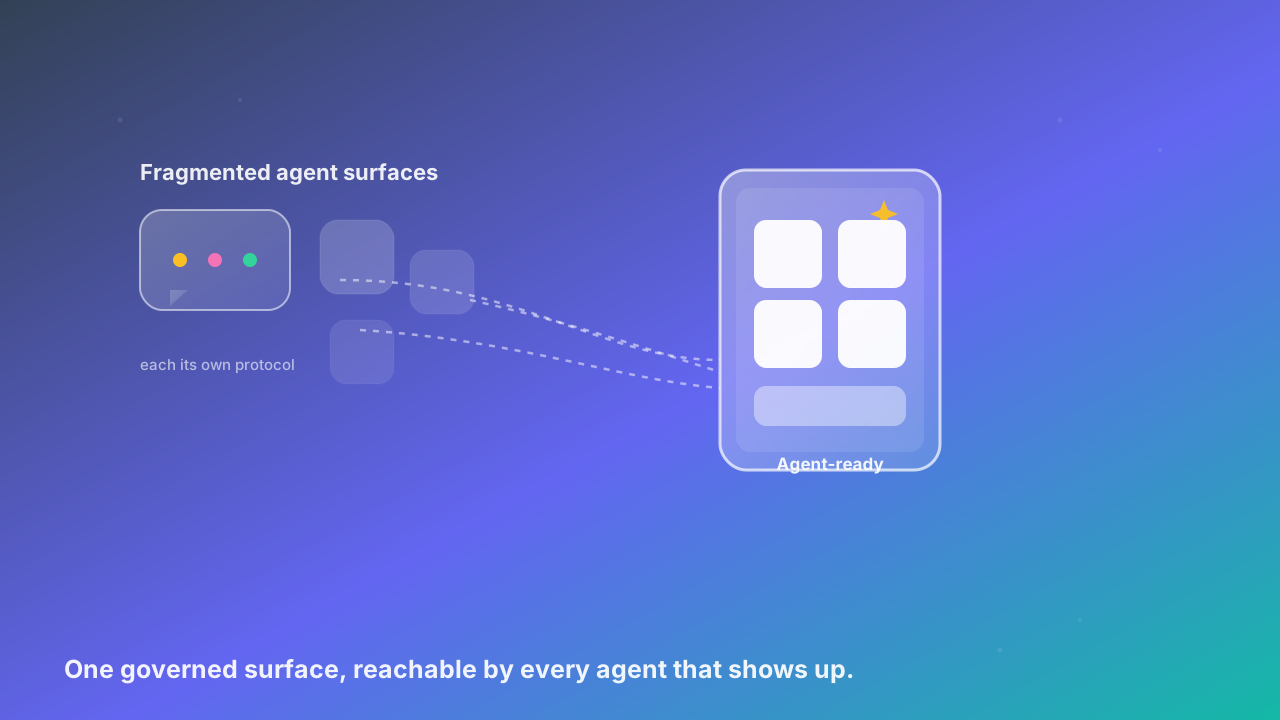
O comercio agentico passou de tese para infraestrutura em 2026, mas seus agentes vivem dentro de superficies fragmentadas de super apps, mensageiros e LLMs. Este artigo mostra por que um mini-programa governado mais um runtime universal e a superficie de execucao segura para servicos agenticos no exterior.
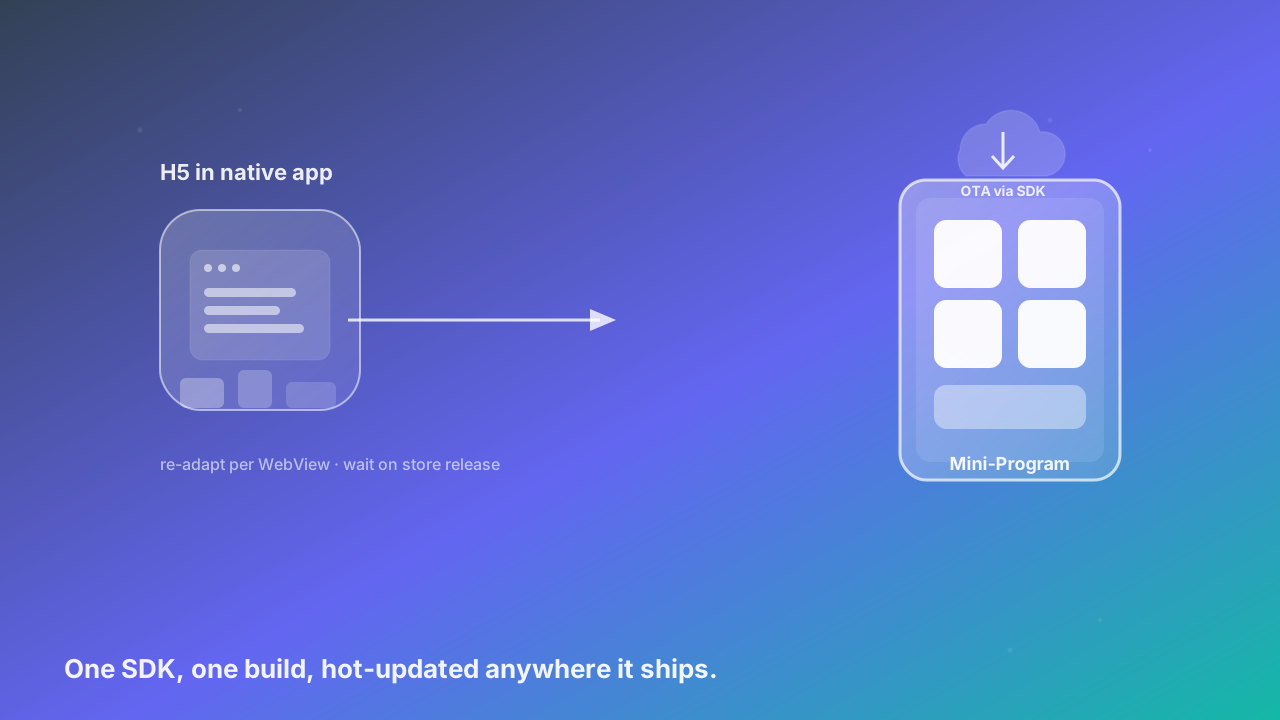
Incorporar H5 dentro de um app nativo significa re-adaptar para cada WebView e esperar pelas lojas de aplicativos. Este artigo mostra como o SDK da Cross Mini App transforma conteúdo web em um mini-programa governado com atualizações over-the-air, acabando com o retrabalho multiplataforma e o acoplamento ao trem de lançamento.
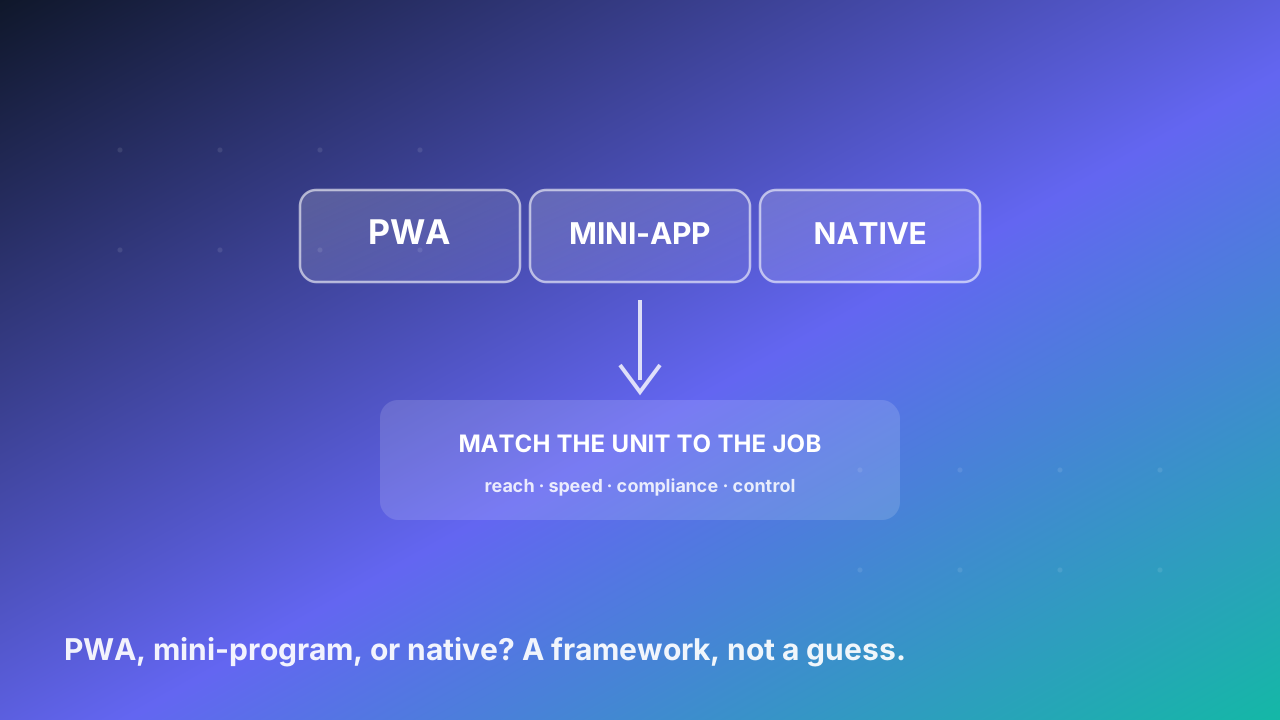
Pare de adivinhar qual formato de app construir. Um framework prático de 2026 mapeia suas restrições reais —alcance, time-to-market, conformidade, pagamento, controle— à unidade certa: PWA, nativo ou mini-programa governado.
Fora dos EUA e da Europa, um app autônomo é o veículo errado para muitos negócios. Esta análise regional mostra quais modelos encaixam em um mini-programa, e por quê, país a país.
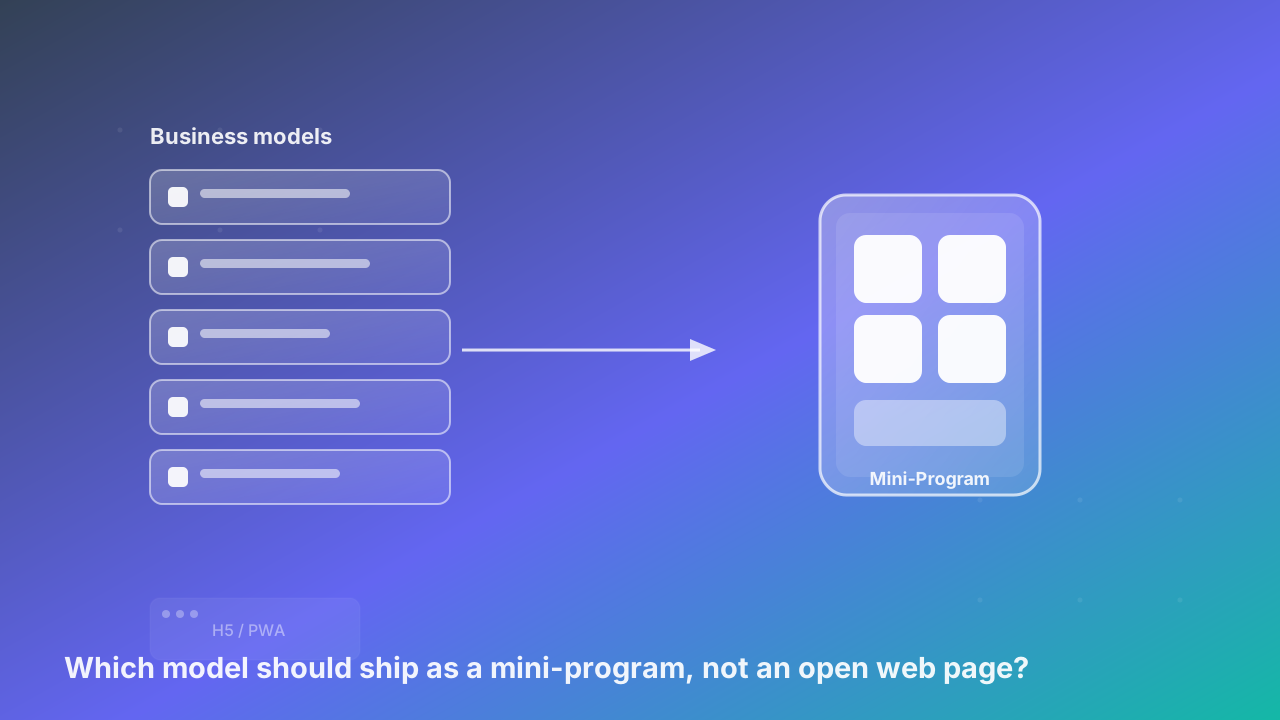
Já existe uma comparação técnica entre H5, PWA e mini-programas, e uma análise regional de quando um mini-programa ganha do app nativo. Este artigo corta pelo modelo de negócio: uma matriz de decisão sobre quais verticais devem ser construídas como um mini-programa governado, em vez de uma página web aberta ou uma PWA instalável.
A generosidade é um momento —uma história, um desastre, a vaquinha de um amigo. A dádiva se ganha ou se perde dentro do app que o doador já confia, e um mini-programa governado a entrega com prova.
A China não 'adotou' os mini-programas: construiu uma internet alternativa sobre eles. Só o WeChat roda ~4,3 milhões de programas com ~945 milhões de usuários mensais e mais de 8 trilhões de yuans em GMV em 2024. Veja como funciona e por que escala.
Os mini-programas já não são só uma história da China. Telegram, LINE, Grab, Gojek e Kakao construíram plataformas reais na Ásia, América Latina e além. Este é o mapa global e o que significa para distribuidores.
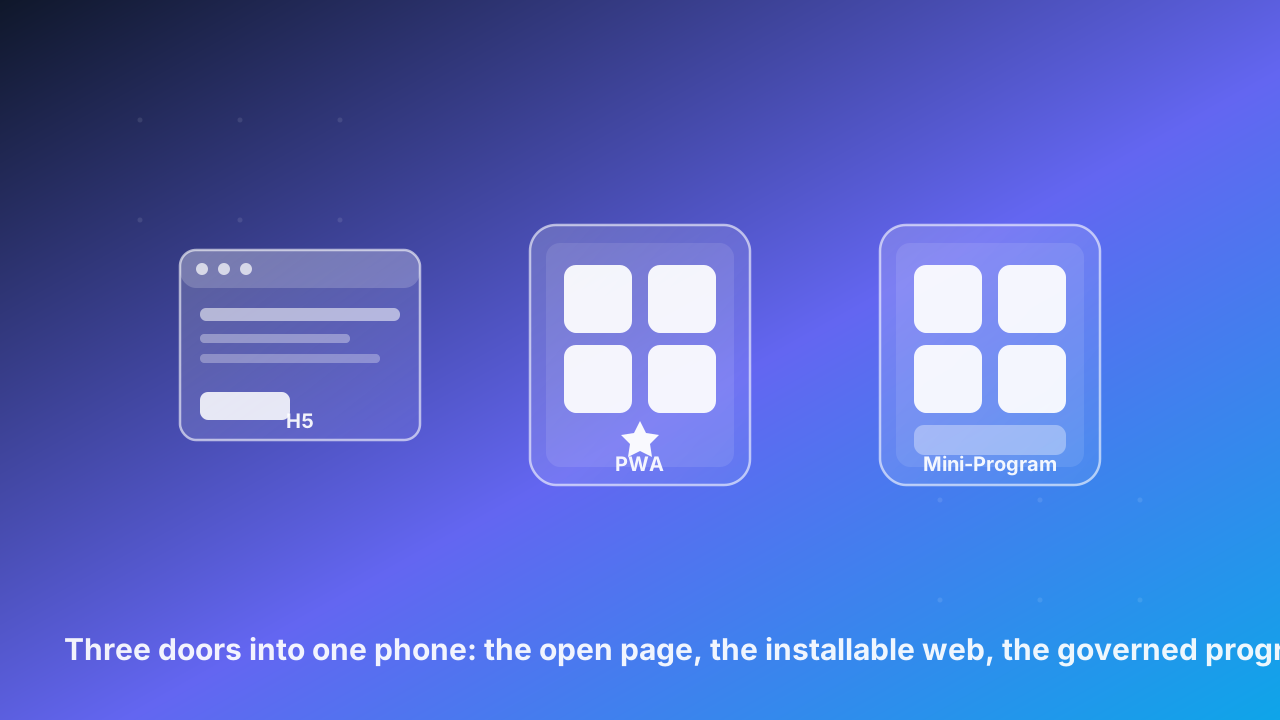
A web móvel não é uma só coisa. É uma página H5 aberta, uma PWA instalável e um mini-programa governado. Esta comparação a fundo mostra onde cada um ganha em 2026.
O comércio eletrônico treinou o mundo a esperar um pacote na porta em dois dias. A última milha se ganha ou se perde dentro do app que o cliente já abre —e um mini-programa governado é a unidade que a entrega.
Nem todo mercado está pronto para o modelo do mini-programa. Este guia de campo nomeia os quatro onde o padrão vence primeiro - mercados de super app, carteira e mensageiro - e mostra como escolher o host, os modelos e o veículo, contrastando com o app independente e o H5 ou PWA de partida a frio.
Hoje toda plataforma de mini-programas é um jardim fechado —WeChat, Alipay, Telegram, LINE—. Bom para o host, castigo para o desenvolvedor. Um runtime aberto com catálogo portátil é o modelo que serve de verdade à distribuição global.
Um mini-programa e uma página H5 vivem ambos no telefone, mas obedecem a leis distintas de distribuição, identidade e confiança. Esta comparação a fundo mostra qual construir em 2026.
Os Progressive Web Apps prometeram 'um app web para todas as plataformas, sem lojas de apps'. No mundo real esbarraram num teto de vidro: limites de iOS, invisíveis na China, fraca intenção de instalar. Os mini-programas governados herdam a confiança do host.
Os pequenos agricultores alimentam o mundo, mas os serviços de que precisam —assessoria, crédito, mercados— nunca os alcançam. Um mini-programa governado leva esses serviços dentro do app que o agricultor já confia.
Um ingresso é apenas um token. Seu valor se realiza no pagamento e na porta. Um mini-programa governado entrega bilheteria, acesso e controle de fraude dentro do app de evento ou carteira que o fã já usa.
A fidelidade está deixando de ser um app separado para virar uma recompensa embutida no momento do pagamento. O mini-programa governado é a unidade que entrega pontos, níveis e benefícios dentro do host que o cliente já confia — sem instalar, sem segundo login.
As micro, pequenas e médias empresas são mais de 90% dos negócios do mundo, mas a maioria ainda não tem presença online. O mini-programa governado — inserido no super-app, na carteira ou no mensageiro que os clientes do comerciante já confiam — é a unidade que finalmente leva a loja da esquina para a rede.
A telemedicina é um mercado de 152 bilhões de dólares que cresce 20% ao ano, mas bilhões ainda não conseguem chegar a um médico. O gargalo não é a tecnologia — é a distribuição. Veja por que o mini-programa, e não o app nativo, é como o cuidado cruza o último quilômetro.
Em 2025 os downloads estagnaram enquanto o gasto in-app subiu. A atenção está concentrada e a barreira de instalação é alta: o próximo bilhão de usuários não está na loja de apps. Por que a distribuição sem instalação tipo mini-programa é o mercado de crescimento.
Em 2026 três runtimes disputam sua experiência móvel: apps nativos, progressive web apps (PWA) e mini-programas. Um framework de decisão com dados reais de implantação — e por que um runtime multi-app muda a equação.
Pagamentos em tempo real e open banking já instalaram os canos. Mas a prateleira de serviços financeiros dentro de bancos e super-apps continua vazia. Os mini-programas são o front-end componível que transforma trilhos em experiências — e um runtime multi-app é a prateleira universal.
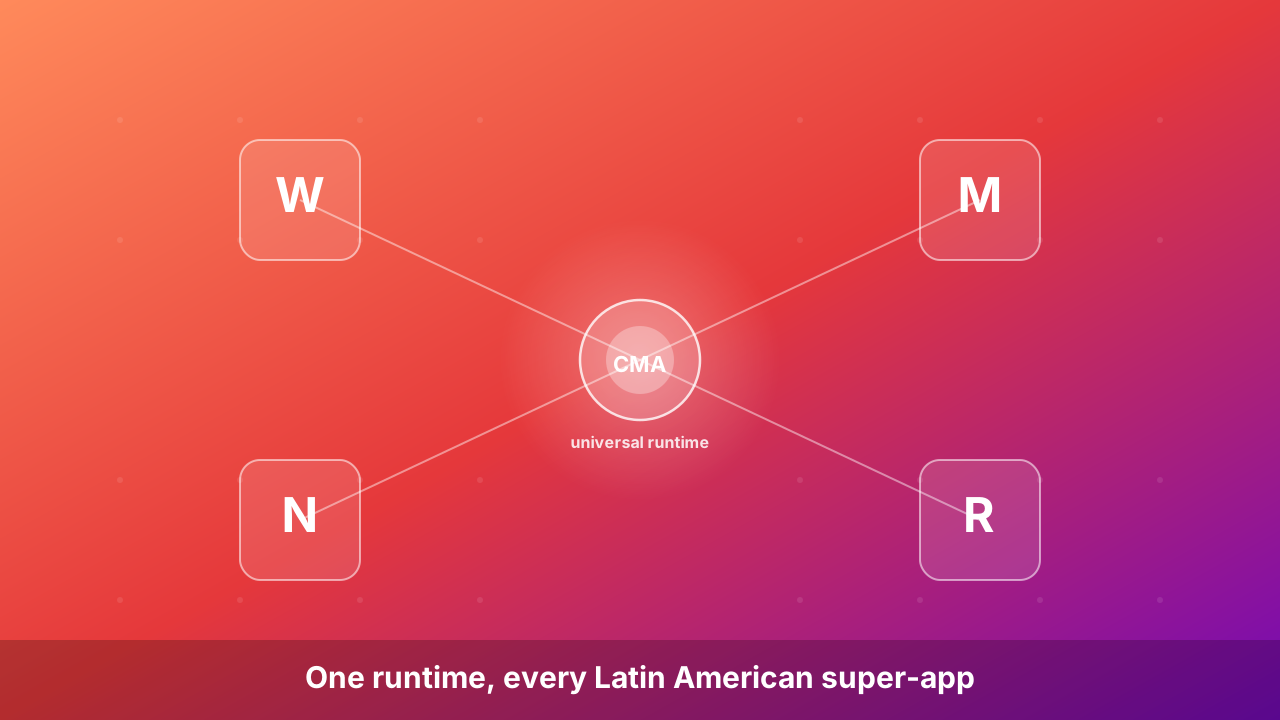
Enquanto o Vale do Silício debate a fadiga de apps, a América Latina constrói em silêncio um continente de superapps — com tráfego e pagamentos, mas com uma prateleira de serviços vazia. O catálogo aberto da Cross Mini App é a peça que falta.
Com o comércio agêntico explodindo em 2026, os agentes de IA sabem falar mas não agem. Mini-aplicativos —estruturados, invocáveis e prontos para pagar— surgem como a camada de execução que faltava.
Um guia prático para levar conteúdo comprovado de mini-aplicativos chineses ao fragmentado mercado de super apps do Sudeste Asiático (Grab, Gojek, LINE, Telegram) sem reconstruir do zero.
Uma comparação profunda da adoção de mini-aplicativos na China continental e no exterior, e por que importar conteúdo comprovado é o caminho mais rápido para a tendência global.
A IA está em todas as roadmaps, mas implementá-la é lento. A Cross Mini App permite inserir miniaplicativos com LLM em qualquer app hospedeira em dias — sem revisão de loja, sem infraestrutura de modelo.
O seguro é comprado quando é necessário, não quando é vendido. O seguro embutido coloca a apólice no ponto de necessidade — e o mini-programa governado é a unidade que a entrega dentro do app que o cliente já usa.
Índia, Cingapura e Estônia provaram que plataformas digitais nacionais funcionam. A próxima unidade de serviço público é o mini-programa governado que aterrissa dentro do super-app, do mensageiro ou do banco que o cidadão já confia.
O turismo internacional atingiu 1,4 bilhão de chegadas em 2024, mas o viajante transfronteiriço ainda enfrenta um muro de apps locais incompatíveis. O mini-programa governado, incorporável e disponível instantaneamente dentro de um host confiável está se tornando a camada de viagem universal.
Apps sociais estão usando a Cross Mini App para trazer minigames de terceiros para dentro da experiência em questão de dias — elevando a retenção e transformando sessões ociosas de scroll em receita por anúncios.
Por que equipes de jogos incorporam minigames em apps sociais, de entretenimento e de estilo de vida — driblando taxas de loja, eliminando o custo de aquisição e publicando atualizações sem revisão.
Como instituições financeiras incorporam miniaplicativos de crédito, investimento e seguro em apps parceiras — com isolamento em sandbox que atende a conformidade de nível financeiro.
Como donos de apps usam miniaplicativos de compra integrados para monetizar tráfego, reduzir o custo de aquisição e alcançar públicos precisos — sem ficar presos a nenhuma plataforma.
Como uma única app de estilo de vida vira um hub de vida local incorporando delivery, transporte e serviços domésticos como miniaplicativos — com carga operacional zero.
Como provedores de educação transformam cursos, quizzes e avaliações em miniaplicativos que abrem dentro das ferramentas que os alunos já usam — com atualizações em tempo real que mantêm o conteúdo atual.
Explore como a distribuição de miniaplicativos entre apps destrava novas fontes de receita, alcança públicos inexplorados e cria um efeito volante para donos de apps e desenvolvedores.
Compreenda a arquitetura técnica por trás dos contêineres de miniaplicativos — runtimes em sandbox, protocolos bridge e como a Cross Mini App garante desempenho nativo entre plataformas.